
Codex Security cloud のセットアップ
Codex Security cloud のセットアップ
Codex Security cloud をセットアップし、最初の検出事項を待って、脅威モデルの編集により結果を改善します
このページでは、Codex Security cloud の初回アクセスから、検出事項の確認と修正用 pull request の作成までを説明します。
1. アクセスと環境
Codex Security cloud は、 Codex cloud を通じて接続された GitHub リポジトリをスキャンします。
- ワークスペースから Codex Security cloud にアクセスできることを確認します。
- スキャン対象のリポジトリが Codex cloud で利用できることを確認します。
Codex environments に移動し、リポジトリにすでに環境があるか確認します。ない場合は、続行する前にそこで作成してください。
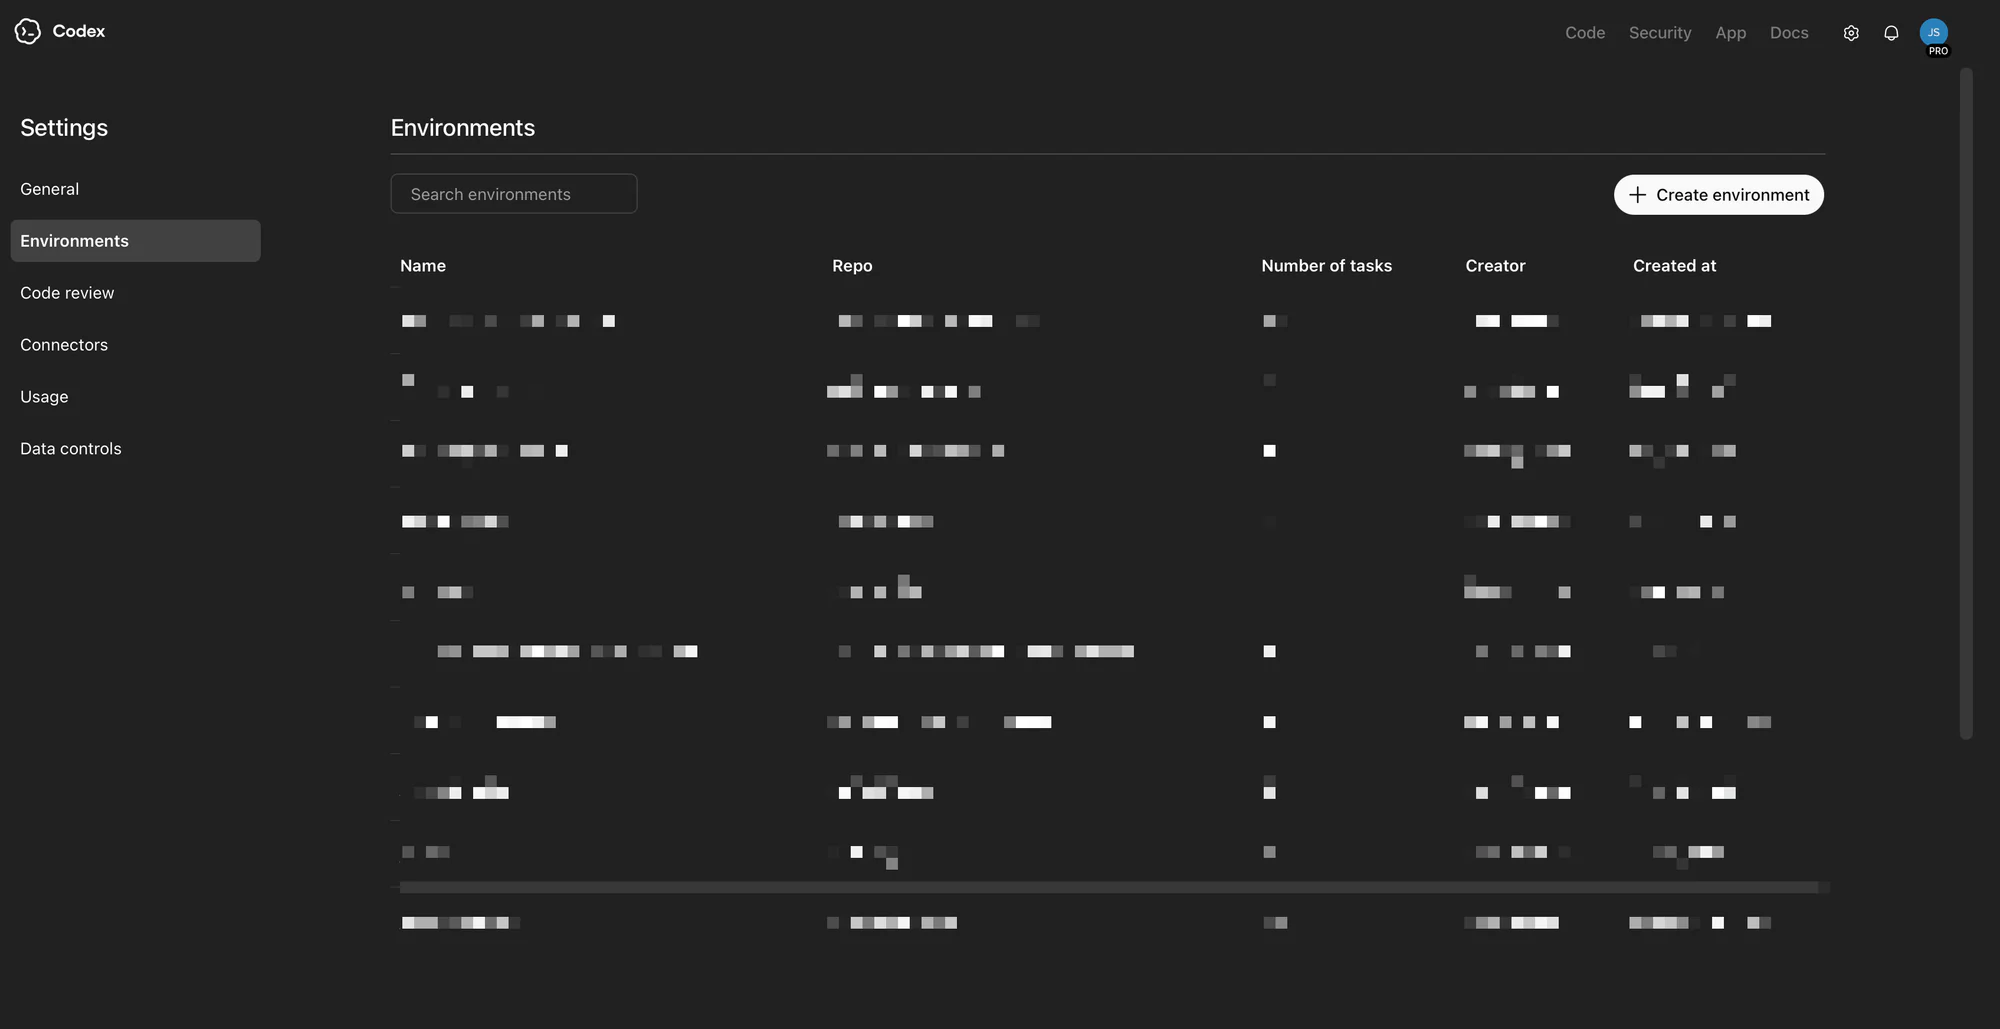
2. 新しいセキュリティスキャン
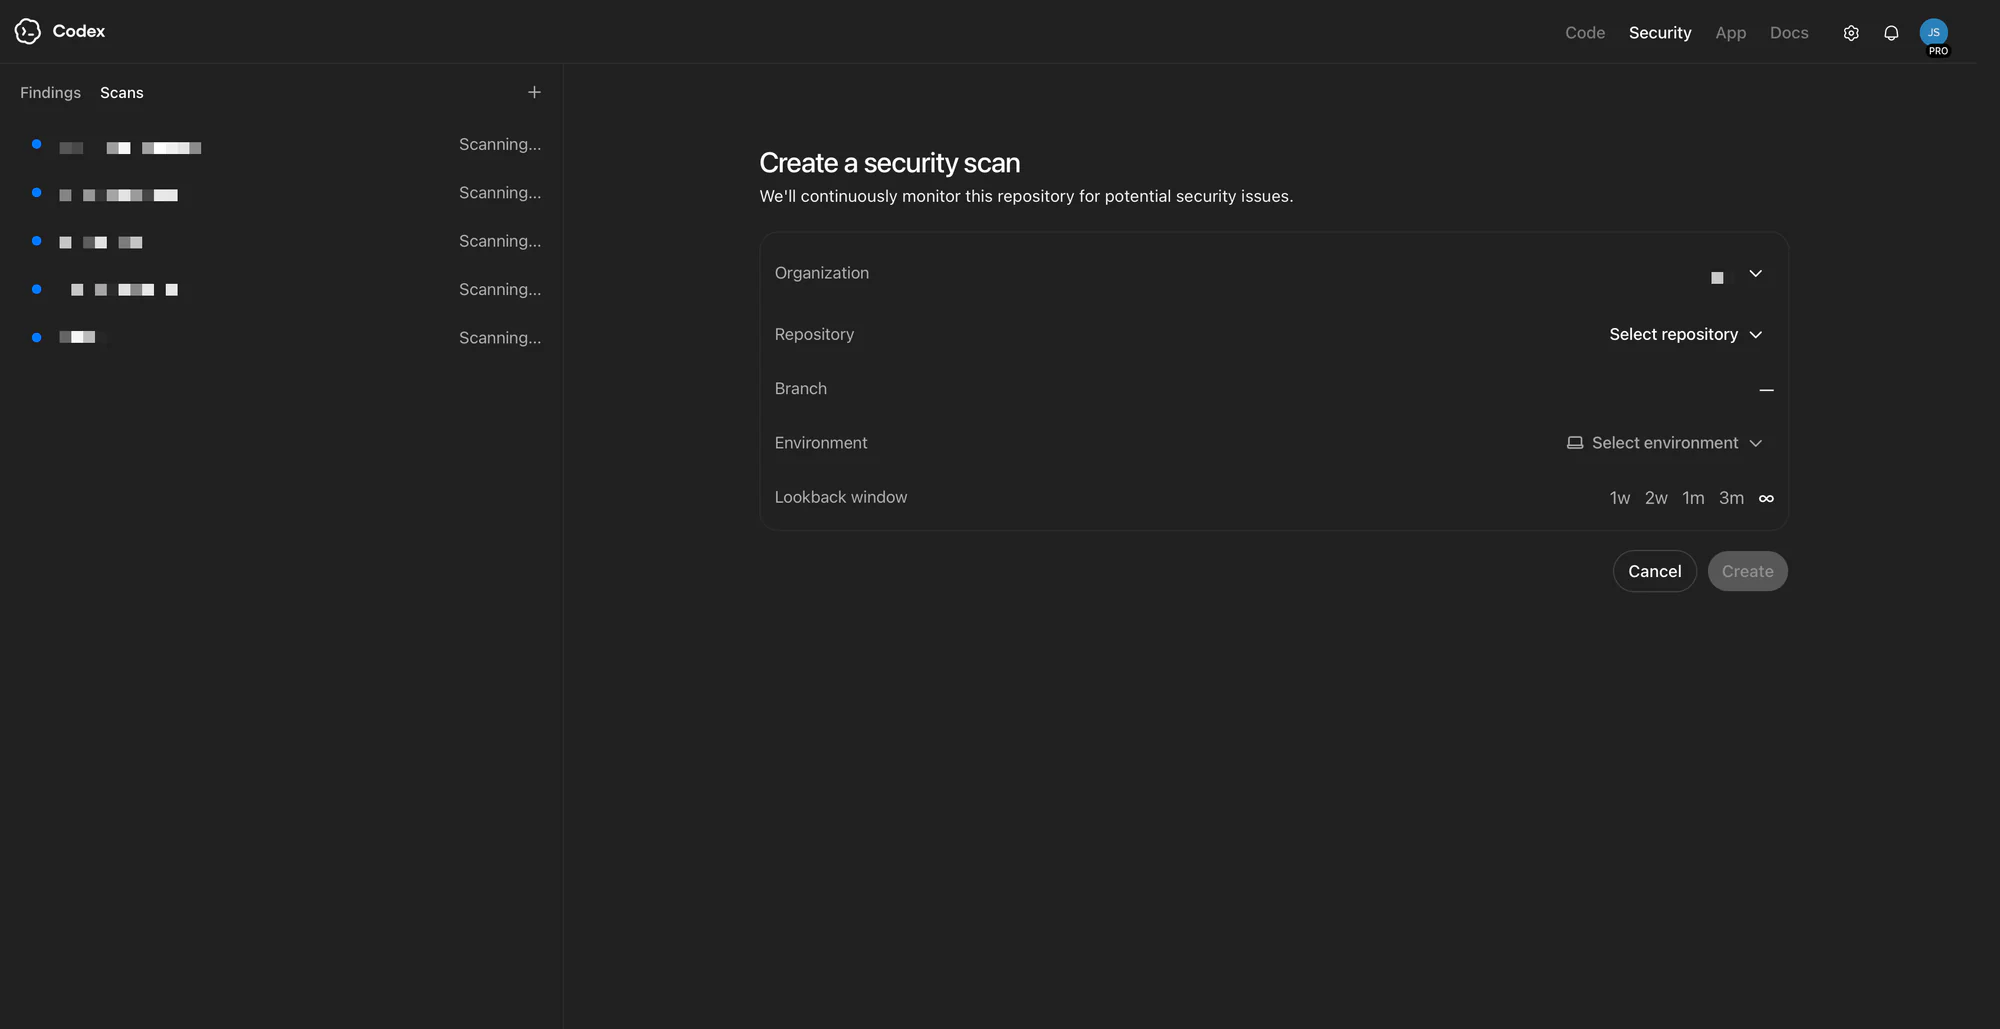
環境を作成したら、セキュリティスキャンを作成に移動し、接続したリポジトリを選択します。
Codex Security は、リポジトリを新しいコミットから過去へ向かってスキャンします。これにより、新しいコミットが追加されるたびにスキャンコンテキストを構築して更新します。
リポジトリを設定するには、次の手順を実行します。
- GitHub organization を選択します。
- リポジトリを選択します。
- スキャンするブランチを選択します。
- 環境を選択します。
- history window を選択します。期間を長くするとコンテキストが増えますが、バックフィルに時間がかかります。
- Create をクリックします。
3. 初回スキャンには時間がかかる場合があります
スキャンを作成すると、Codex Security はまず、選択した履歴期間全体に対してコミット単位のセキュリティチェックを実行します。初回バックフィルには数時間かかることがあり、特に規模の大きなリポジトリや長い履歴期間では時間を要します。検出事項がすぐに表示されなくても、これは想定された動作です。チケットを作成したりトラブルシューティングしたりする前に、初回スキャンが完了するまで待ってください。
4. スキャンを確認して脅威モデルを改善する
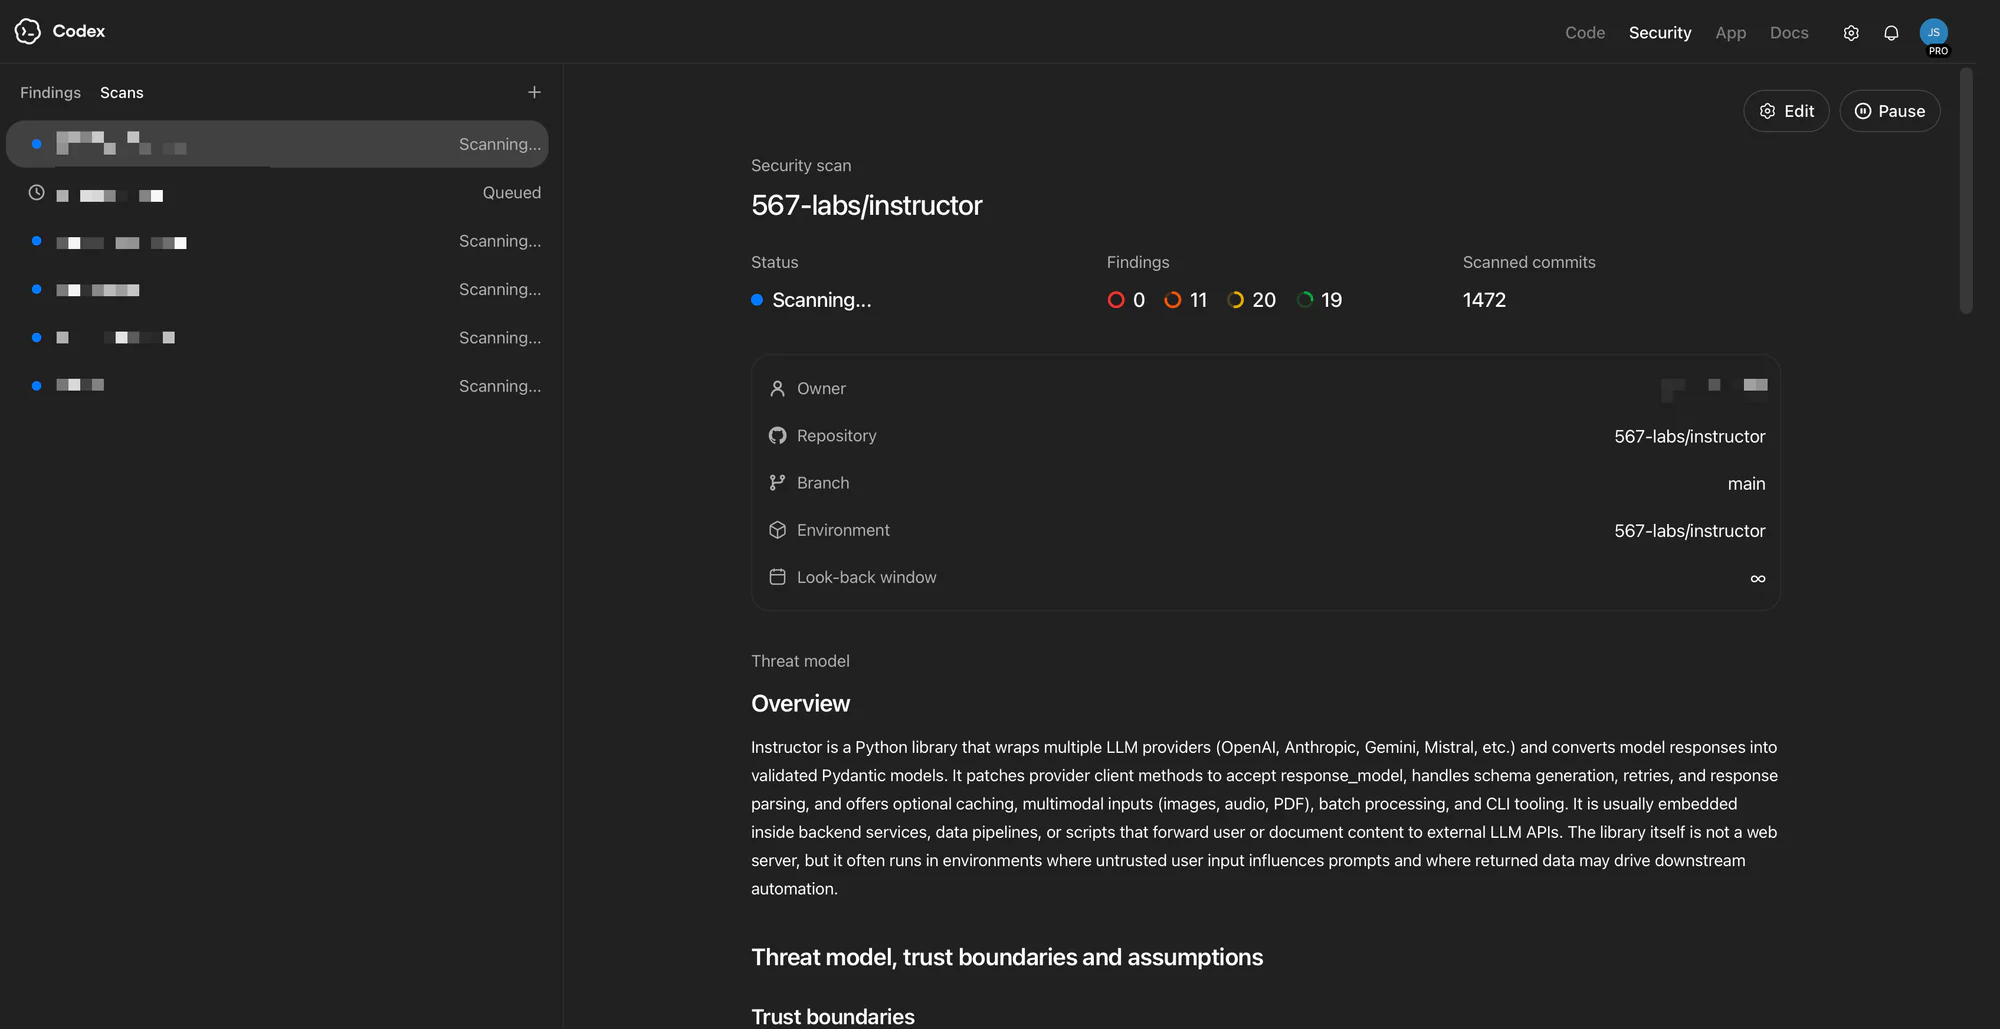
初回スキャンが完了したら、スキャンを開き、生成された脅威モデルを確認します。最初の検出事項が表示された後、アーキテクチャ、信頼境界、ビジネスコンテキストに合うように脅威モデルを更新します。これにより、Codex Security がチーム向けに課題の優先順位を付けやすくなります。
最初の検出事項が表示されたら、現在の優先順位とスキャンガイダンスの整合性を保つため、モデルをもう一度確認してください。最新の状態に保つことで、Codex Security はより適切な提案を生成できます。
脅威モデルと、それが重要度やトリアージに与える影響について詳しくは、脅威モデルの改善を参照してください。
5. 検出事項を確認してパッチを作成する
初回バックフィルが完了したら、Findings ビューで検出事項を確認します。
次の 2 つのビューを使用できます。
- Recommended Findings:リポジトリ内で最も重大な課題を示す、随時更新される上位 10 件のリスト
- All Findings:リポジトリ全体の検出事項を並べ替え、絞り込みできる表
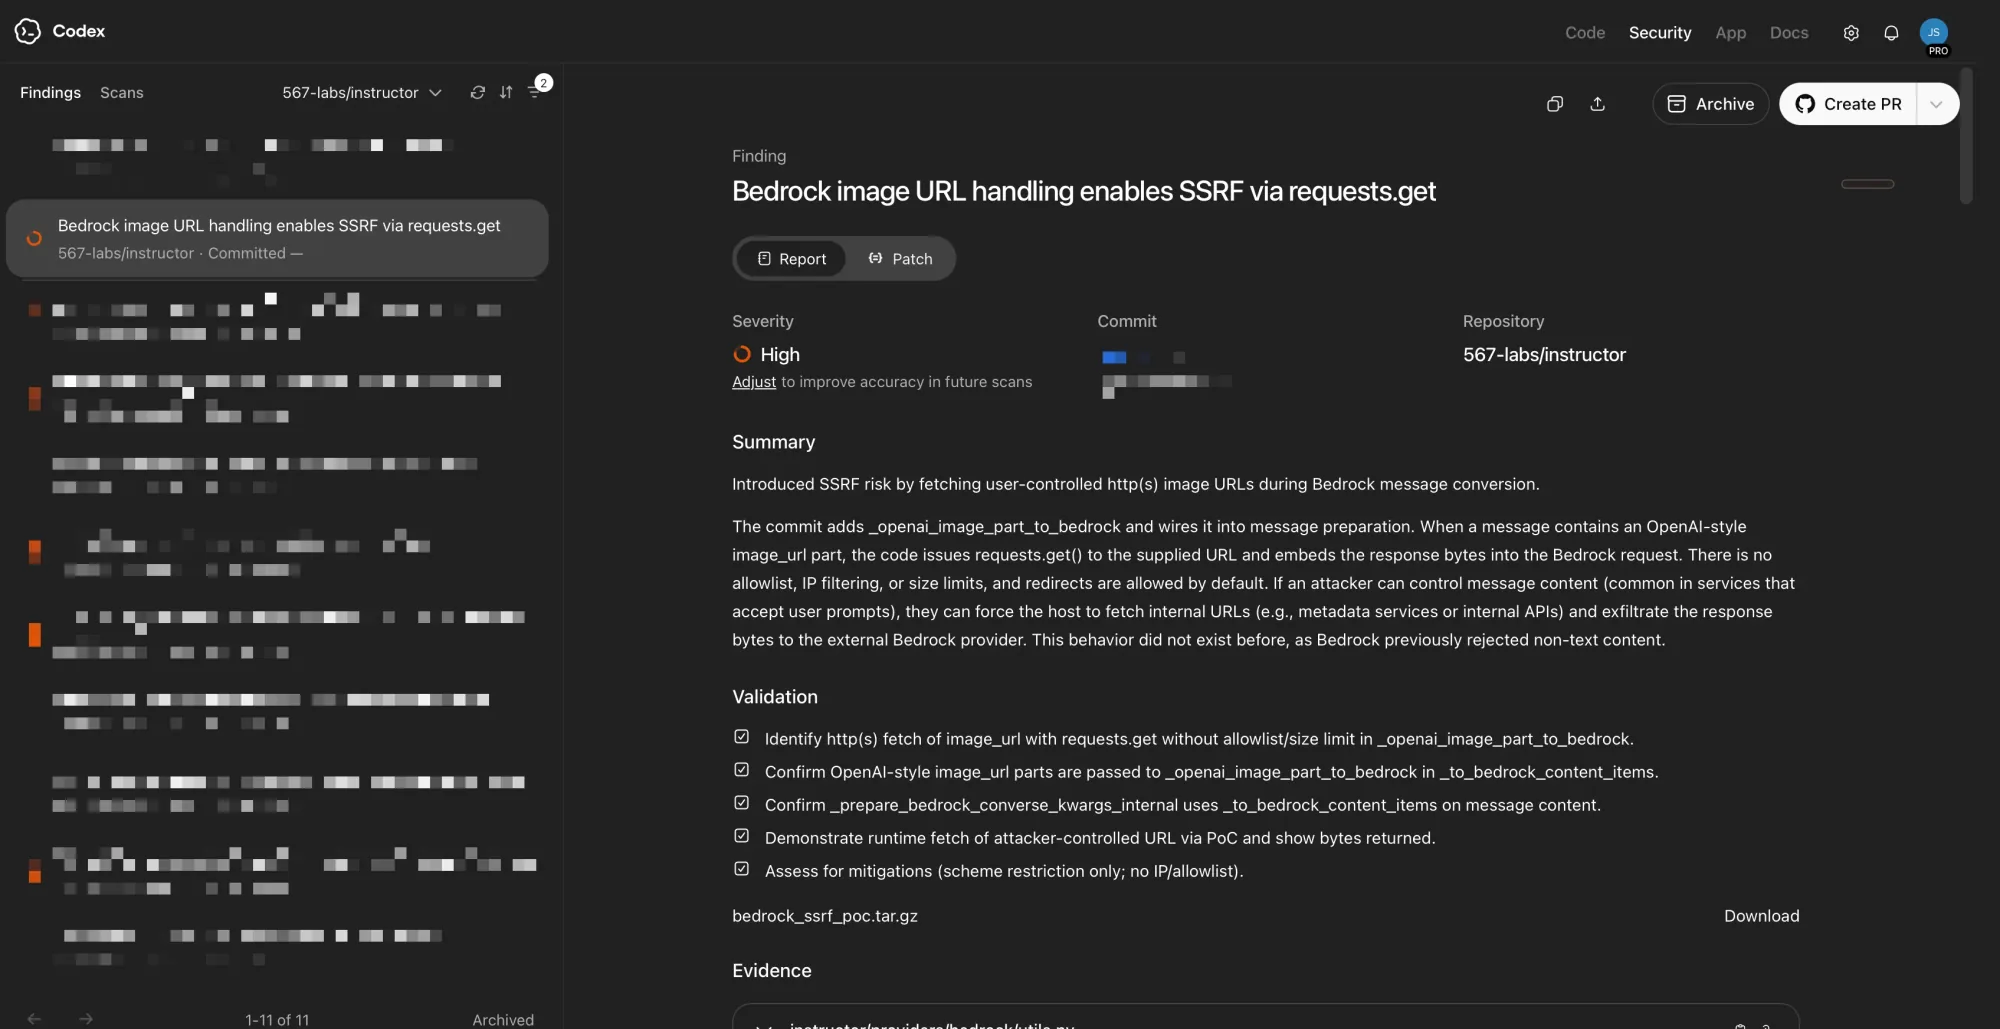
検出事項をクリックして詳細ページを開くと、次の情報が表示されます。
- 課題の簡潔な説明
- コミットの詳細やファイルパスなどの主要なメタデータ
- 影響に関するコンテキストを踏まえた推論
- 関連するコードの抜粋
- 利用可能な場合は、呼び出しパスまたはデータフローのコンテキスト
- 検証手順と検証結果
各検出事項を確認し、その詳細ページから直接 PR を作成できます。
関連ドキュメント
- Codex Security では、製品の概要を説明しています。
- Codex Security cloud FAQ では、cloud に関する一般的な質問を扱っています。
- 脅威モデルの改善 では、スキャンコンテキストと検出事項の優先順位付けを改善する方法を説明しています。