
Codex Security plugin クイックスタート
Codex Security plugin クイックスタート
Codex Security plugin をインストールし、最初の読み取り専用スキャンを実行して、Codex で結果を確認します。
Codex Security はコードの脆弱性をスキャンし、妥当性のある検出結果を検証します。報告対象となる各問題について、結果の確認に必要なエビデンスと修正ガイダンスを提供します。自分が所有しているか、評価する許可を得ているコードのみをスキャンしてください。
このクイックスタートに従ってプラグインをインストールし、Codex でローカルリポジトリの 標準的な読み取り専用スキャンを実行してください。
プラグインをインストールする
- ChatGPT デスクトップアプリで Codex を開きます。
- Plugins を開き、Codex Security を検索するか、Codex Security plugin をインストールを選択します。
- プラグインが有効になっていることを確認し、サイドバーで Security を開きます。
- ターミナルで、評価するリポジトリに移動して Codex を起動します。
codex/pluginsと入力し、Codex Security を検索して、Install plugin を選択します。/newと入力して、リポジトリ用の新しいチャットを開始します。
最初のスキャンを実行する
最良のスキャン品質を得るには、gpt-5.6-sol を
xhigh の推論強度で使用してください。

スキャン設定を開く
サイドバーで Security を選択し、Scans を開いて + Scan を選択します。
コードベースとスキャン範囲を選択する
既存のリポジトリを選択するか、別のフォルダを使用します。Codebase を選択し、Deep scan をオフのままにして、リポジトリ全体または 1 つのフォルダを選択します。ブランチとリビジョンが、意図したスキャン対象のコードを示していることを確認します。
関連するコンテキストを追加する
モデルと推論強度を選択します。レビューの参考にすべき特定の攻撃ベクトル、セキュリティ上重要な領域、リポジトリの詳細を説明する必要がある場合にのみ、Additional context を開きます。
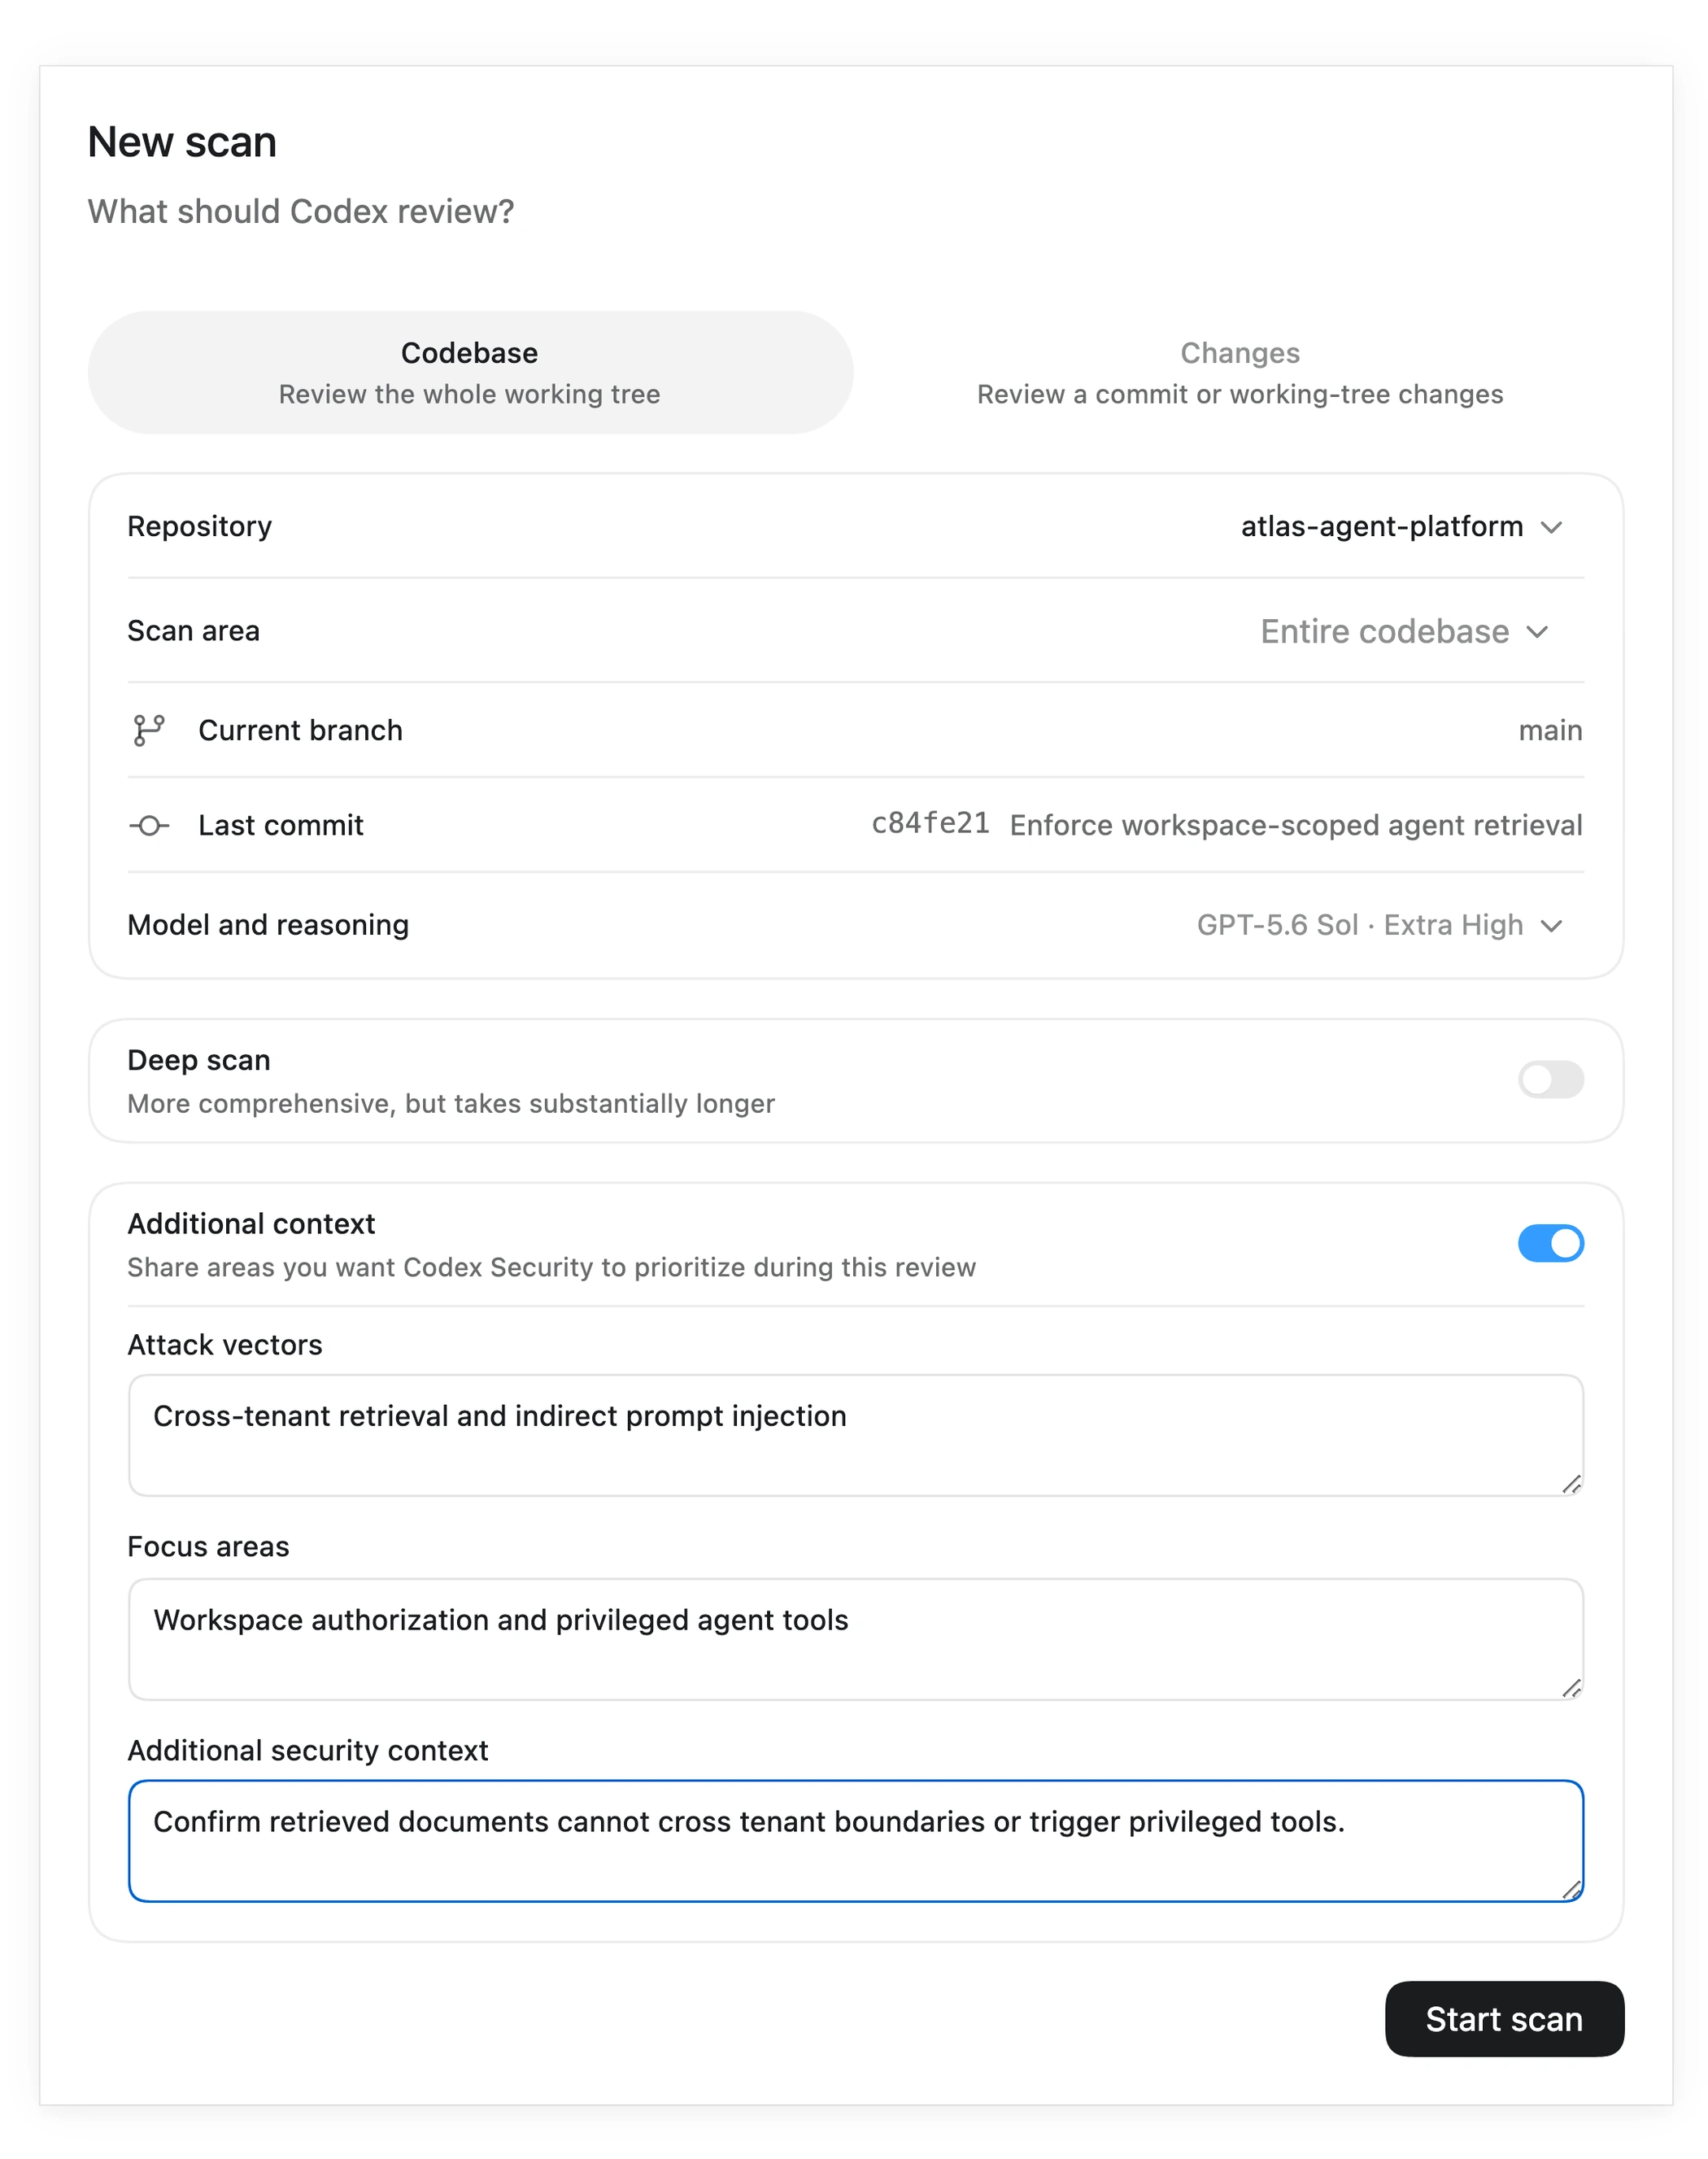
追加のコンテキストを有効にして、攻撃ベクトル、重点領域、関連するセキュリティガイダンスを説明します。 スキャンを開始する
Start scan を選択し、Security ワークベンチでスキャンの各フェーズを確認します。View activity を選択すると、スキャンを実行する Codex タスクを確認できます。
結果を確認する
完了したスキャンを開き、検出結果、カバレッジ、利用可能なレポート成果物を確認します。Findings では複数のスキャンにわたる問題を確認でき、Repositories ではリポジトリのスキャン履歴を確認できます。
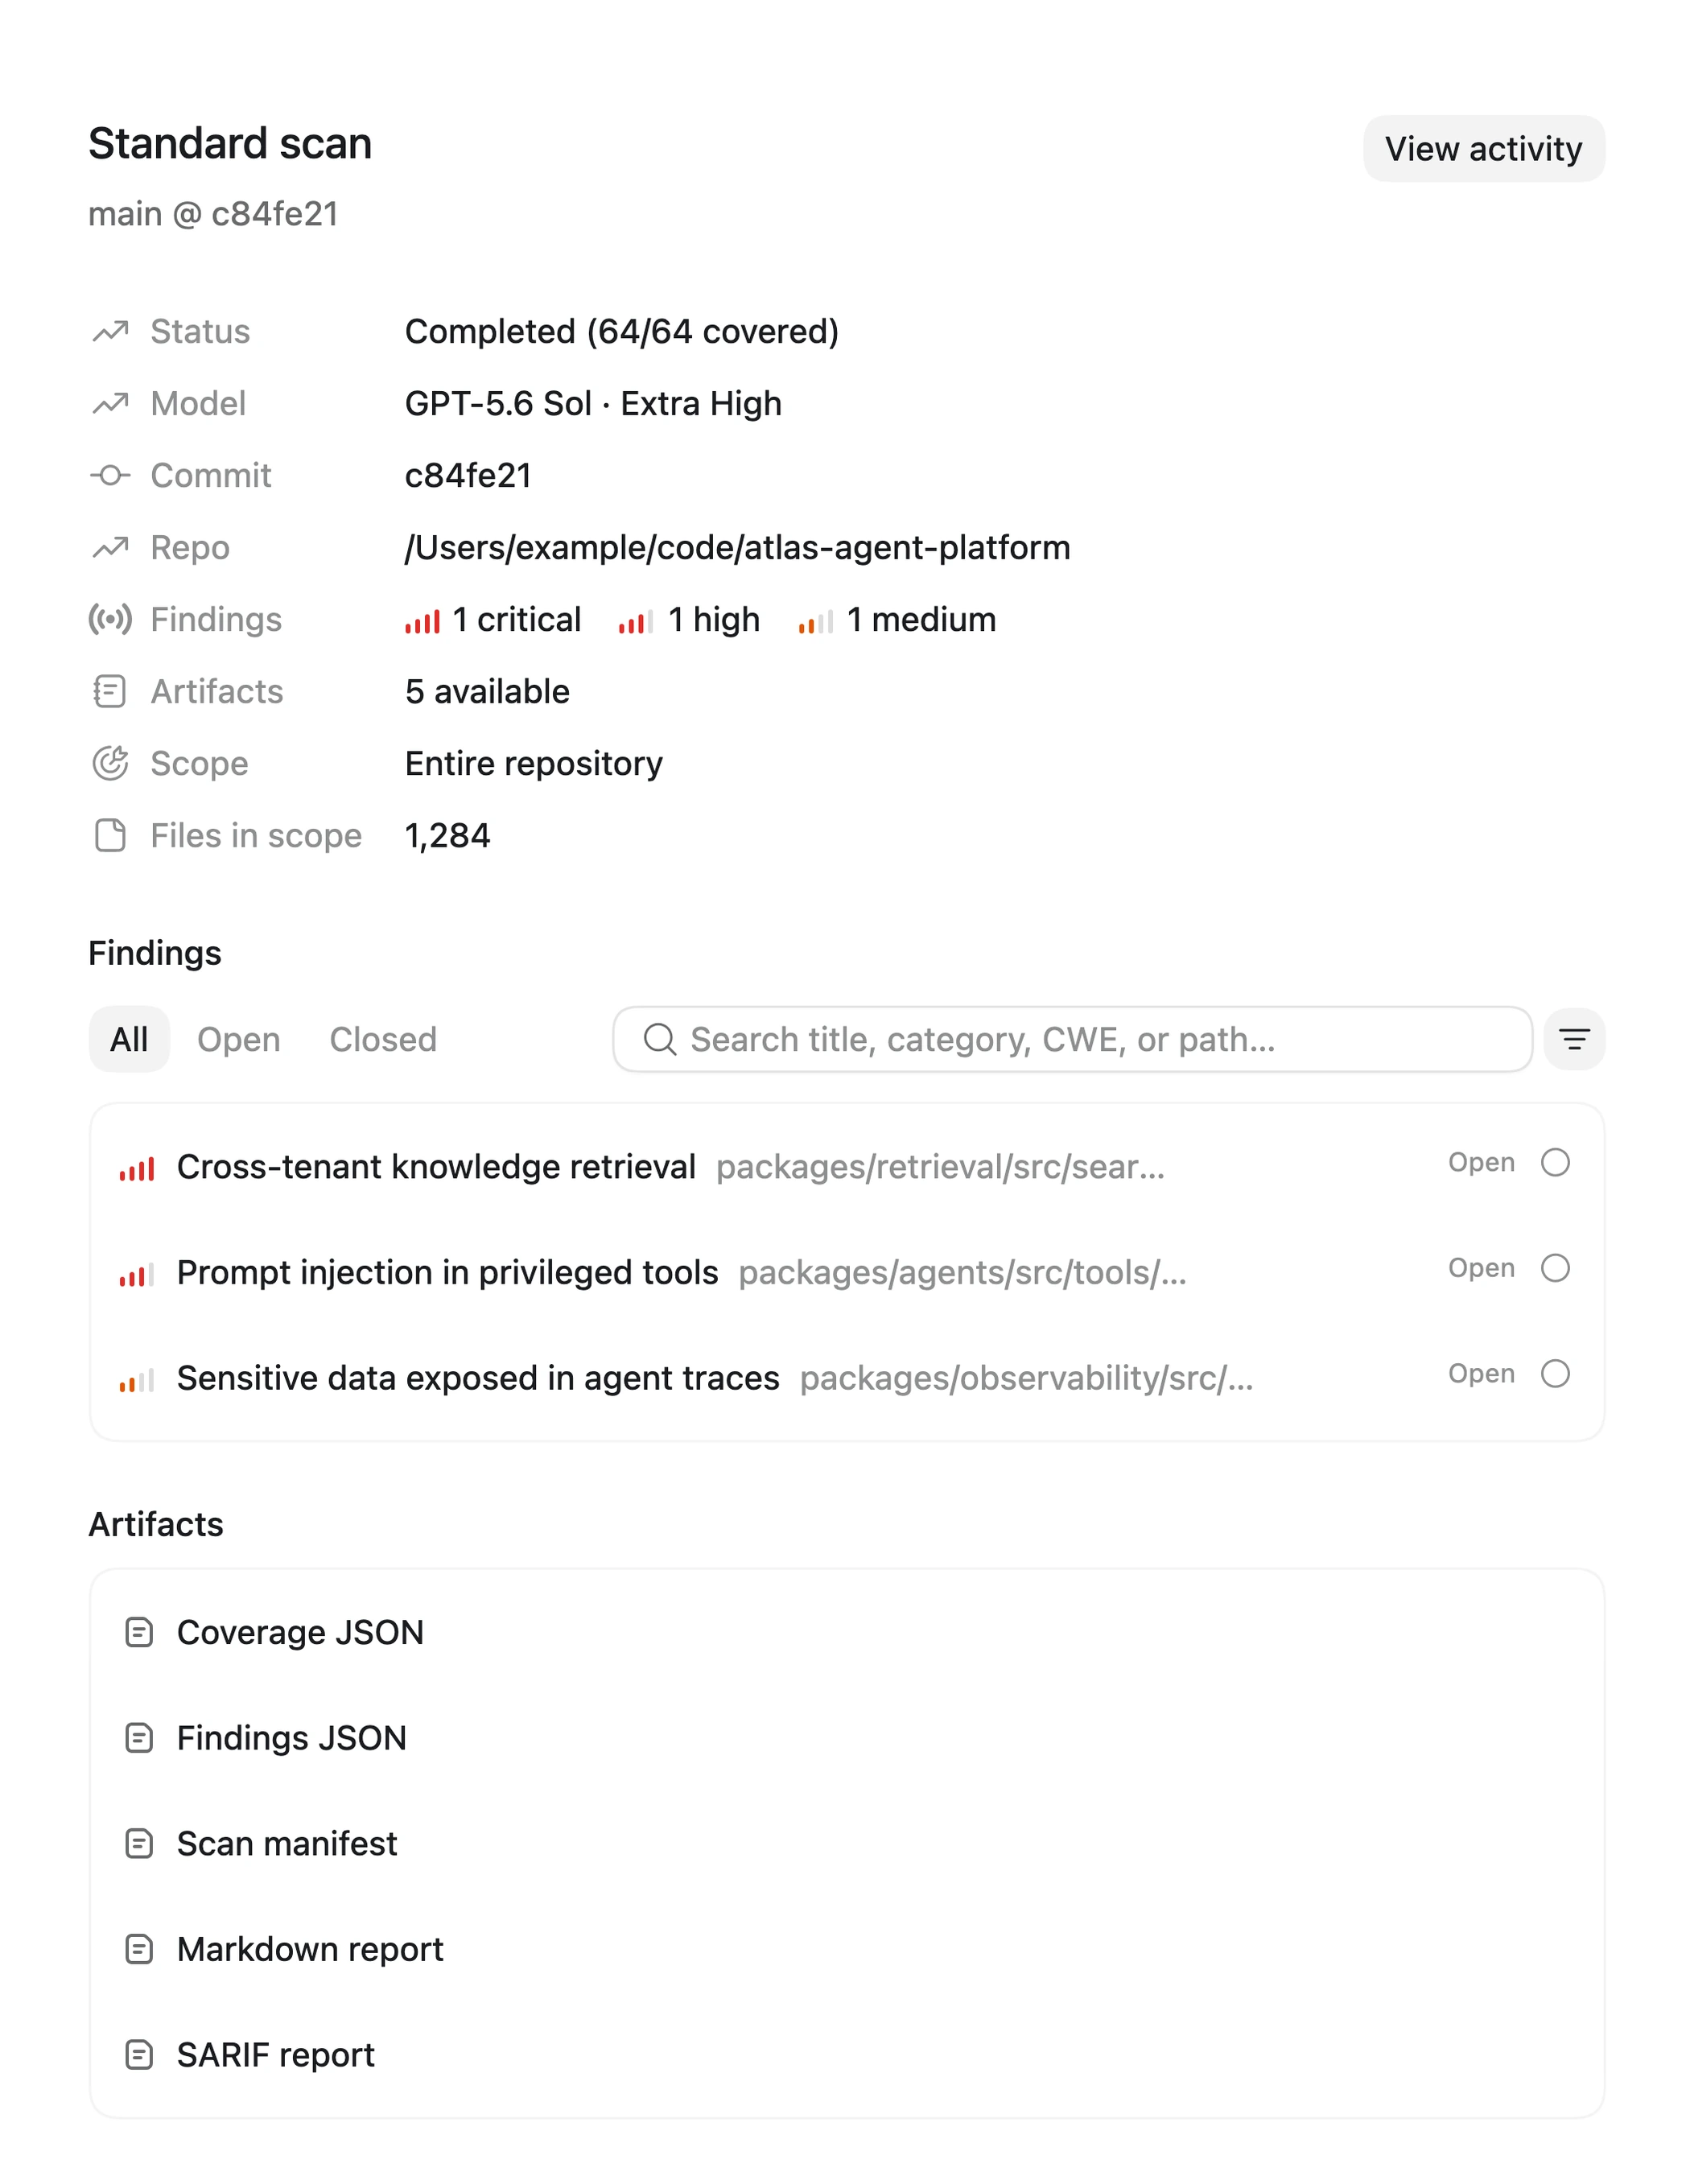
Security ワークベンチで、スキャン結果、検出結果、カバレッジを確認します。


標準スキャンを依頼する
新しいチャットで次のプロンプトを送信します。
Run a Codex Security scan on this repository.スキャンの完了を待つ
Codex はセットアップ用ワークスペースを開かず、ターミナル内でスキャンを実行します。Codex が完了を報告するまで、タスクを実行したままにします。Codex が設定上の制約を特定した場合は、設定の更新を承認する前に、その制約と提案された変更内容を正確に確認してください。
結果を確認する
ターミナルで概要を確認し、生成された
report.mdを開いて完全な結果を確認します。
スキャンによって作成されるもの
完了したスキャンは Scans で引き続き利用できます。Security ワークベンチで検出結果とカバレッジを確認するか、Findings と Repositories で関連する検出結果とリポジトリ履歴を確認します。また、スキャンによって以下のファイルも作成されます。
完了した各スキャンは、ターミナルに概要を表示し、以下のファイルを作成します。
report.md: スキャン結果を確認するための主要な読みやすいエントリポイントです。findings/<slug>/: 詳細な脆弱性レポートと、それを裏付ける概念実証ファイルが利用できる場合に含まれます。hardening/: 構造的な堅牢化のガイダンスと、それを裏付ける提案または図が利用できる場合に含まれます。- 自動化とインテグレーション向けの構造化されたスキャンデータが
scan-manifest.json、findings.json、coverage.jsonに保存されます。これらのファイルを開かなくても、スキャン結果を 確認できます。
結果を共有またはアーカイブする際は、report.md からのリンクが引き続き機能するように、スキャンディレクトリ全体をまとめて保持してください。
次のワークフローを選択する
- Security ワークベンチを使用する:デスクトップアプリで、保存済みスキャン、検出結果、リポジトリ、スキャンアクティビティを管理します。
- CLI からスキャンを実行する:ベータ版へのアクセス権があり、構造化された結果を得られる再現可能なターミナルワークフローが必要な場合に使用します。
- 標準スキャンまたは範囲指定スキャンを実行する:デフォルトのワークフローで リポジトリまたは単一のフォルダをスキャンする場合に使用します。
- 初回スキャンを評価する: 既知の問題と照合して結果を確認し、次にスキャンするタイミングを判断します。
- ディープスキャンを実行する:より 包括的なスキャンが必要で、完了まで長く待てる場合に使用します。
- コード変更をレビューする:対象が pull request、commit、branch の範囲、または working-tree のパッチである場合に使用します。
- バックログをトリアージする:レビュー対象となる 既存のセキュリティ検出結果がある場合に使用します。
- 検出結果を修正して検証する:修正対象として 1 件の検出結果を受け入れた後に使用します。
- 検出結果をエクスポートまたは追跡する: JSON、CSV、SARIF、承認を必要とする Linear、GitHub、Jira の issue、または 非公開ドラフトの GitHub Security Advisory が必要な場合に使用します。
- 脆弱性レポートを作成する: 提供された検出結果、開示メモ、ソース、PoC を、洗練された自己完結型のレポートに まとめる場合に使用します。
- セキュリティ強化を提案する: スキャン結果やその他のセキュリティ根拠に基づいて、構造またはアーキテクチャの選択肢を検討する場合に使用します。