
Hướng dẫn bắt đầu nhanh với plugin Codex Security
Hướng dẫn bắt đầu nhanh với plugin Codex Security
Cài đặt plugin Codex Security, chạy lượt quét chỉ đọc đầu tiên và xem xét kết quả trong Codex.
Codex Security quét mã của bạn để tìm lỗ hổng và xác thực các phát hiện hợp lý. Đối với mỗi vấn đề cần báo cáo, công cụ cung cấp bằng chứng và hướng dẫn khắc phục mà bạn cần để xem xét kết quả. Chỉ quét mã thuộc sở hữu của bạn hoặc mã mà bạn được phép đánh giá.
Hãy làm theo hướng dẫn bắt đầu nhanh này để cài đặt plugin và chạy một quy trình quét tiêu chuẩn, chỉ đọc đối với kho lưu trữ cục bộ trong Codex.
Cài đặt plugin
- Mở Codex trong ứng dụng ChatGPT cho máy tính.
- Mở Plugins, tìm kiếm Codex Security hoặc chọn Cài đặt plugin Codex Security.
- Xác nhận plugin đã được bật, sau đó mở Security trong thanh bên.
- Trong terminal, chuyển đến kho lưu trữ bạn muốn đánh giá và khởi động Codex:
codex- Nhập
/plugins, tìm kiếm Codex Security và chọn Cài đặt plugin. - Nhập
/newđể bắt đầu một cuộc trò chuyện mới cho kho lưu trữ.
Chạy lượt quét đầu tiên
Để có chất lượng quét tốt nhất, hãy sử dụng gpt-5.6-sol
với mức độ suy luận xhigh.

Mở phần thiết lập lượt quét
Chọn Security trong thanh bên, mở Scans và chọn + Scan.
Chọn cơ sở mã và khu vực quét
Chọn một kho lưu trữ hiện có hoặc sử dụng thư mục khác. Chọn Codebase, giữ Deep scan ở trạng thái tắt và chọn toàn bộ kho lưu trữ hoặc một thư mục. Xác nhận rằng nhánh và bản sửa đổi xác định đúng mã bạn định quét.
Thêm ngữ cảnh liên quan
Chọn mô hình và mức độ suy luận. Chỉ mở Additional context khi bạn cần mô tả một vectơ tấn công cụ thể, khu vực nhạy cảm về bảo mật hoặc chi tiết kho lưu trữ cần định hướng quá trình đánh giá.
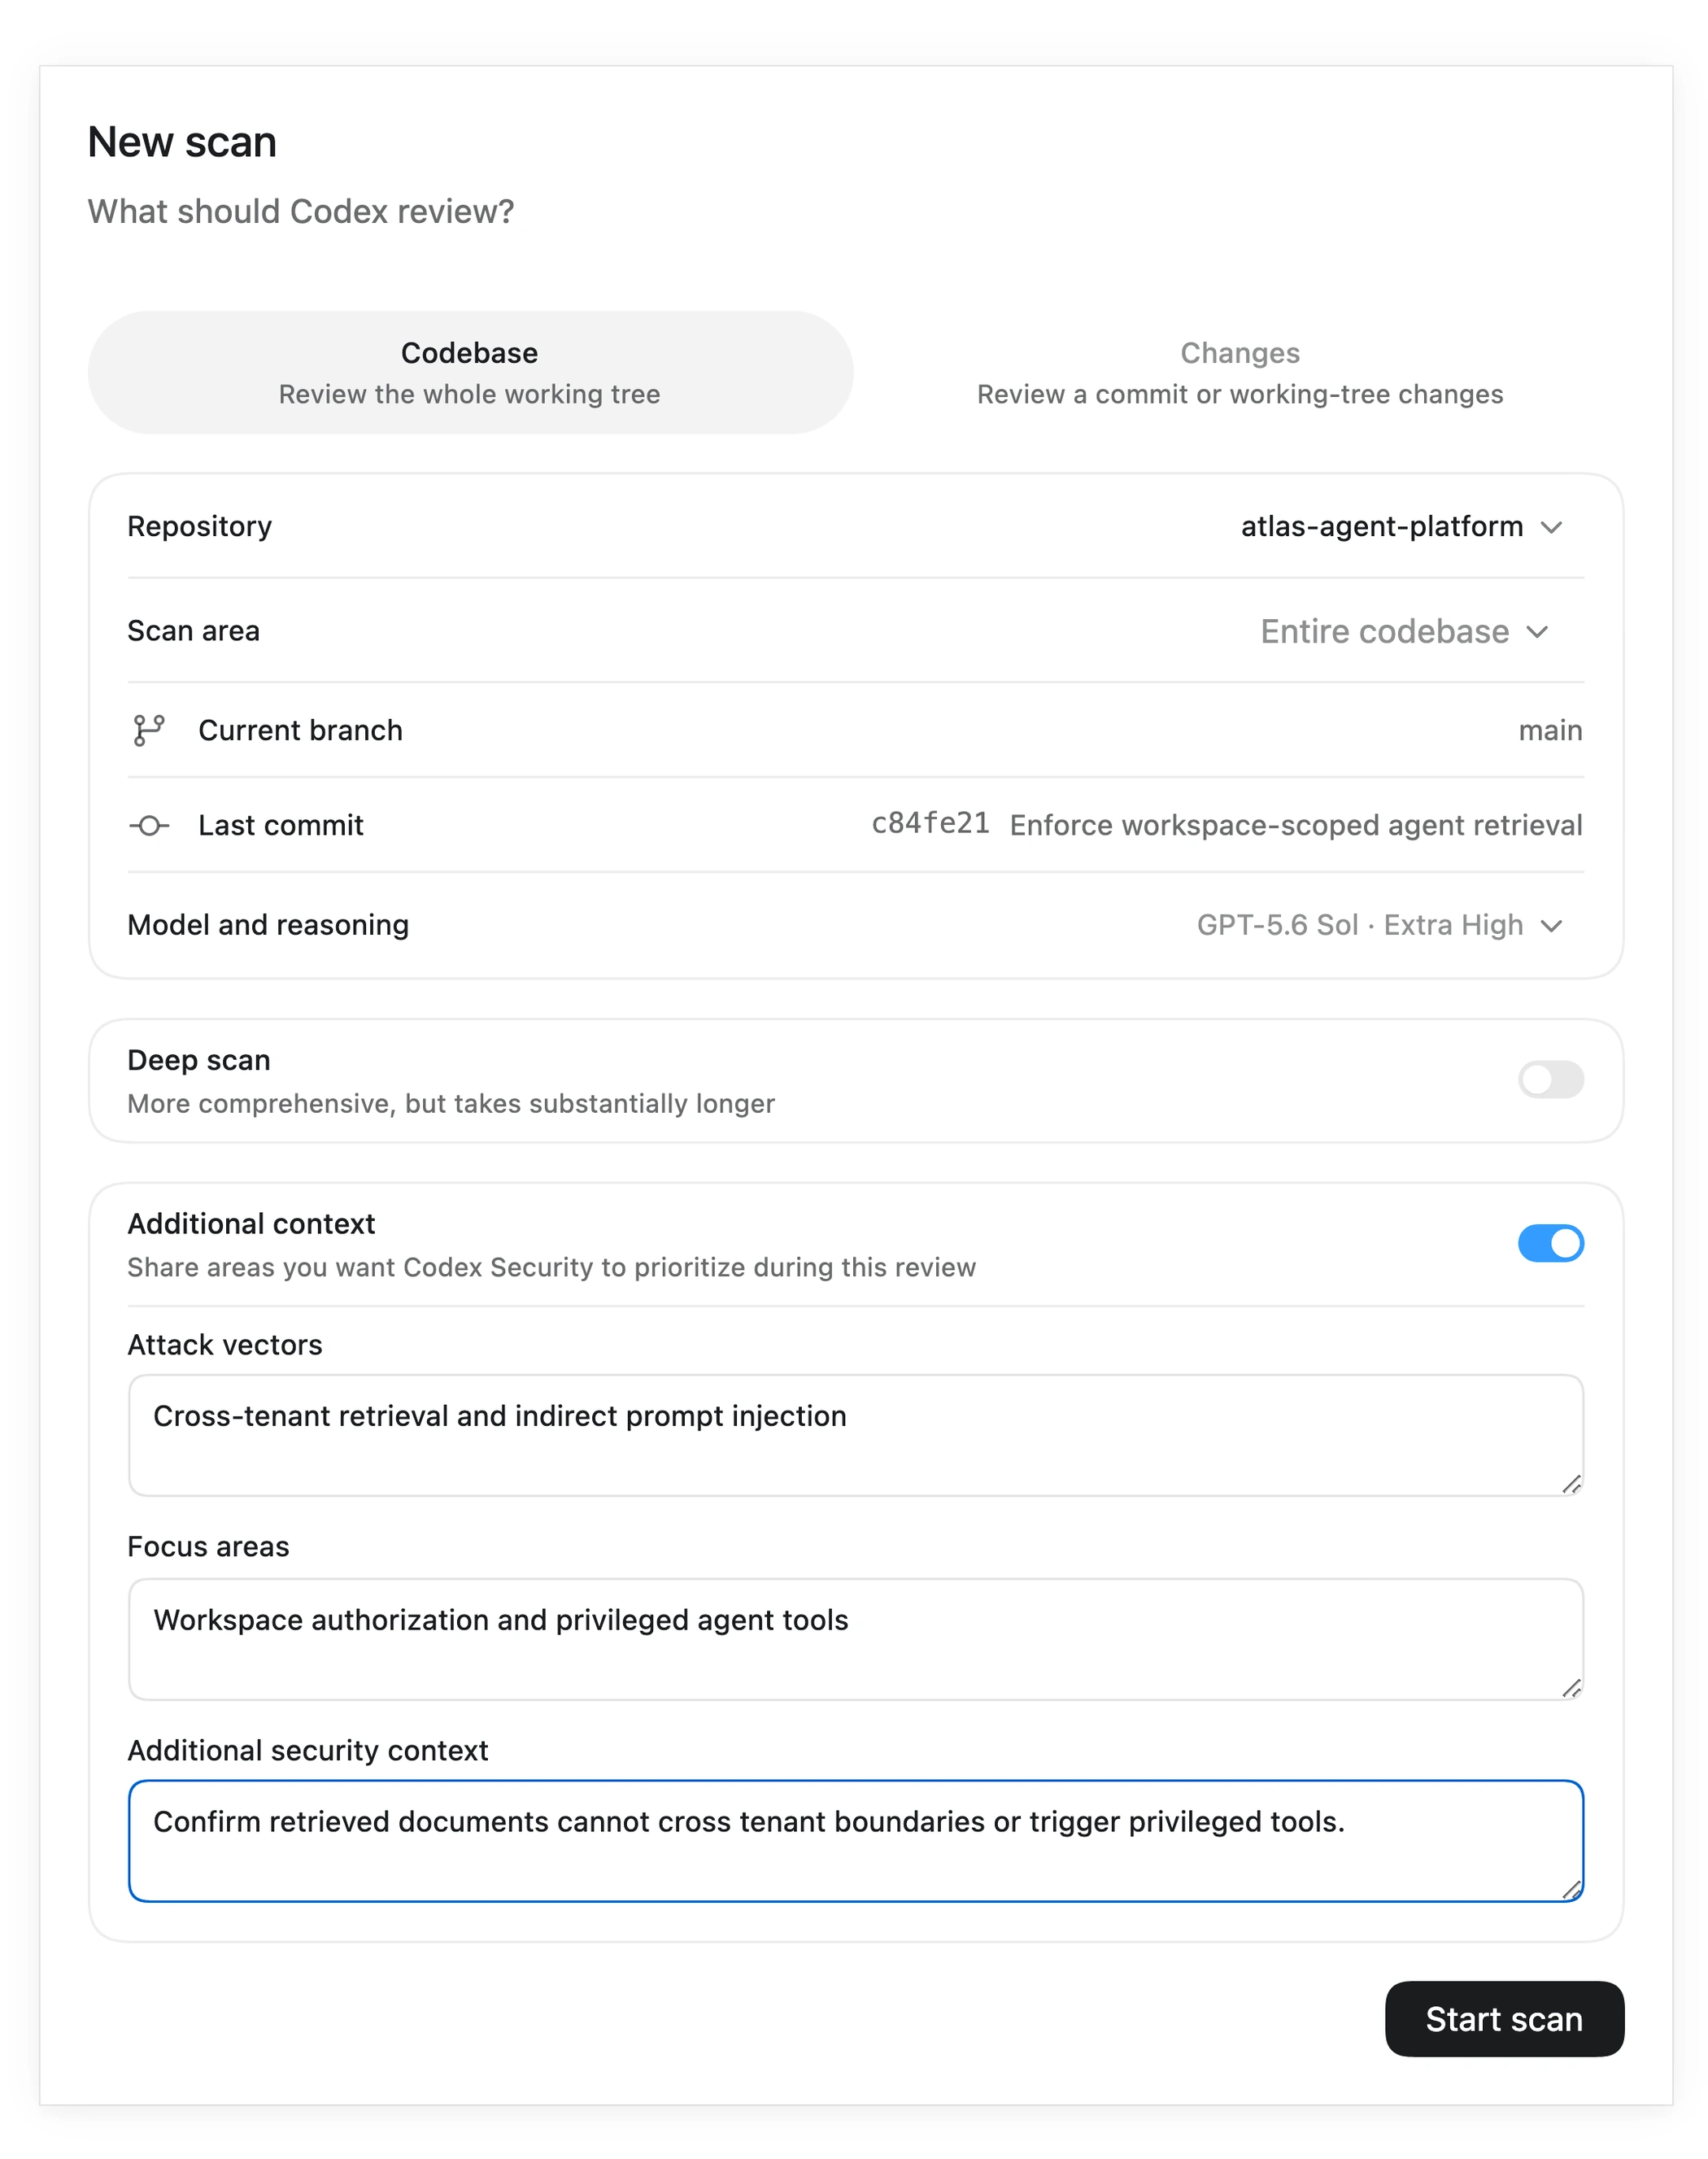
Bật ngữ cảnh bổ sung để mô tả vectơ tấn công, khu vực trọng tâm và hướng dẫn bảo mật liên quan. Bắt đầu quét
Chọn Start scan và theo dõi các giai đoạn quét trong không gian làm việc Security. Chọn View activity để kiểm tra tác vụ Codex thực hiện lượt quét.
Xem xét kết quả
Mở lượt quét đã hoàn tất để kiểm tra các phát hiện, phạm vi bao phủ và artifact báo cáo hiện có. Sử dụng Findings để xem xét các vấn đề trên nhiều lượt quét hoặc Repositories để kiểm tra lịch sử quét của một kho lưu trữ.
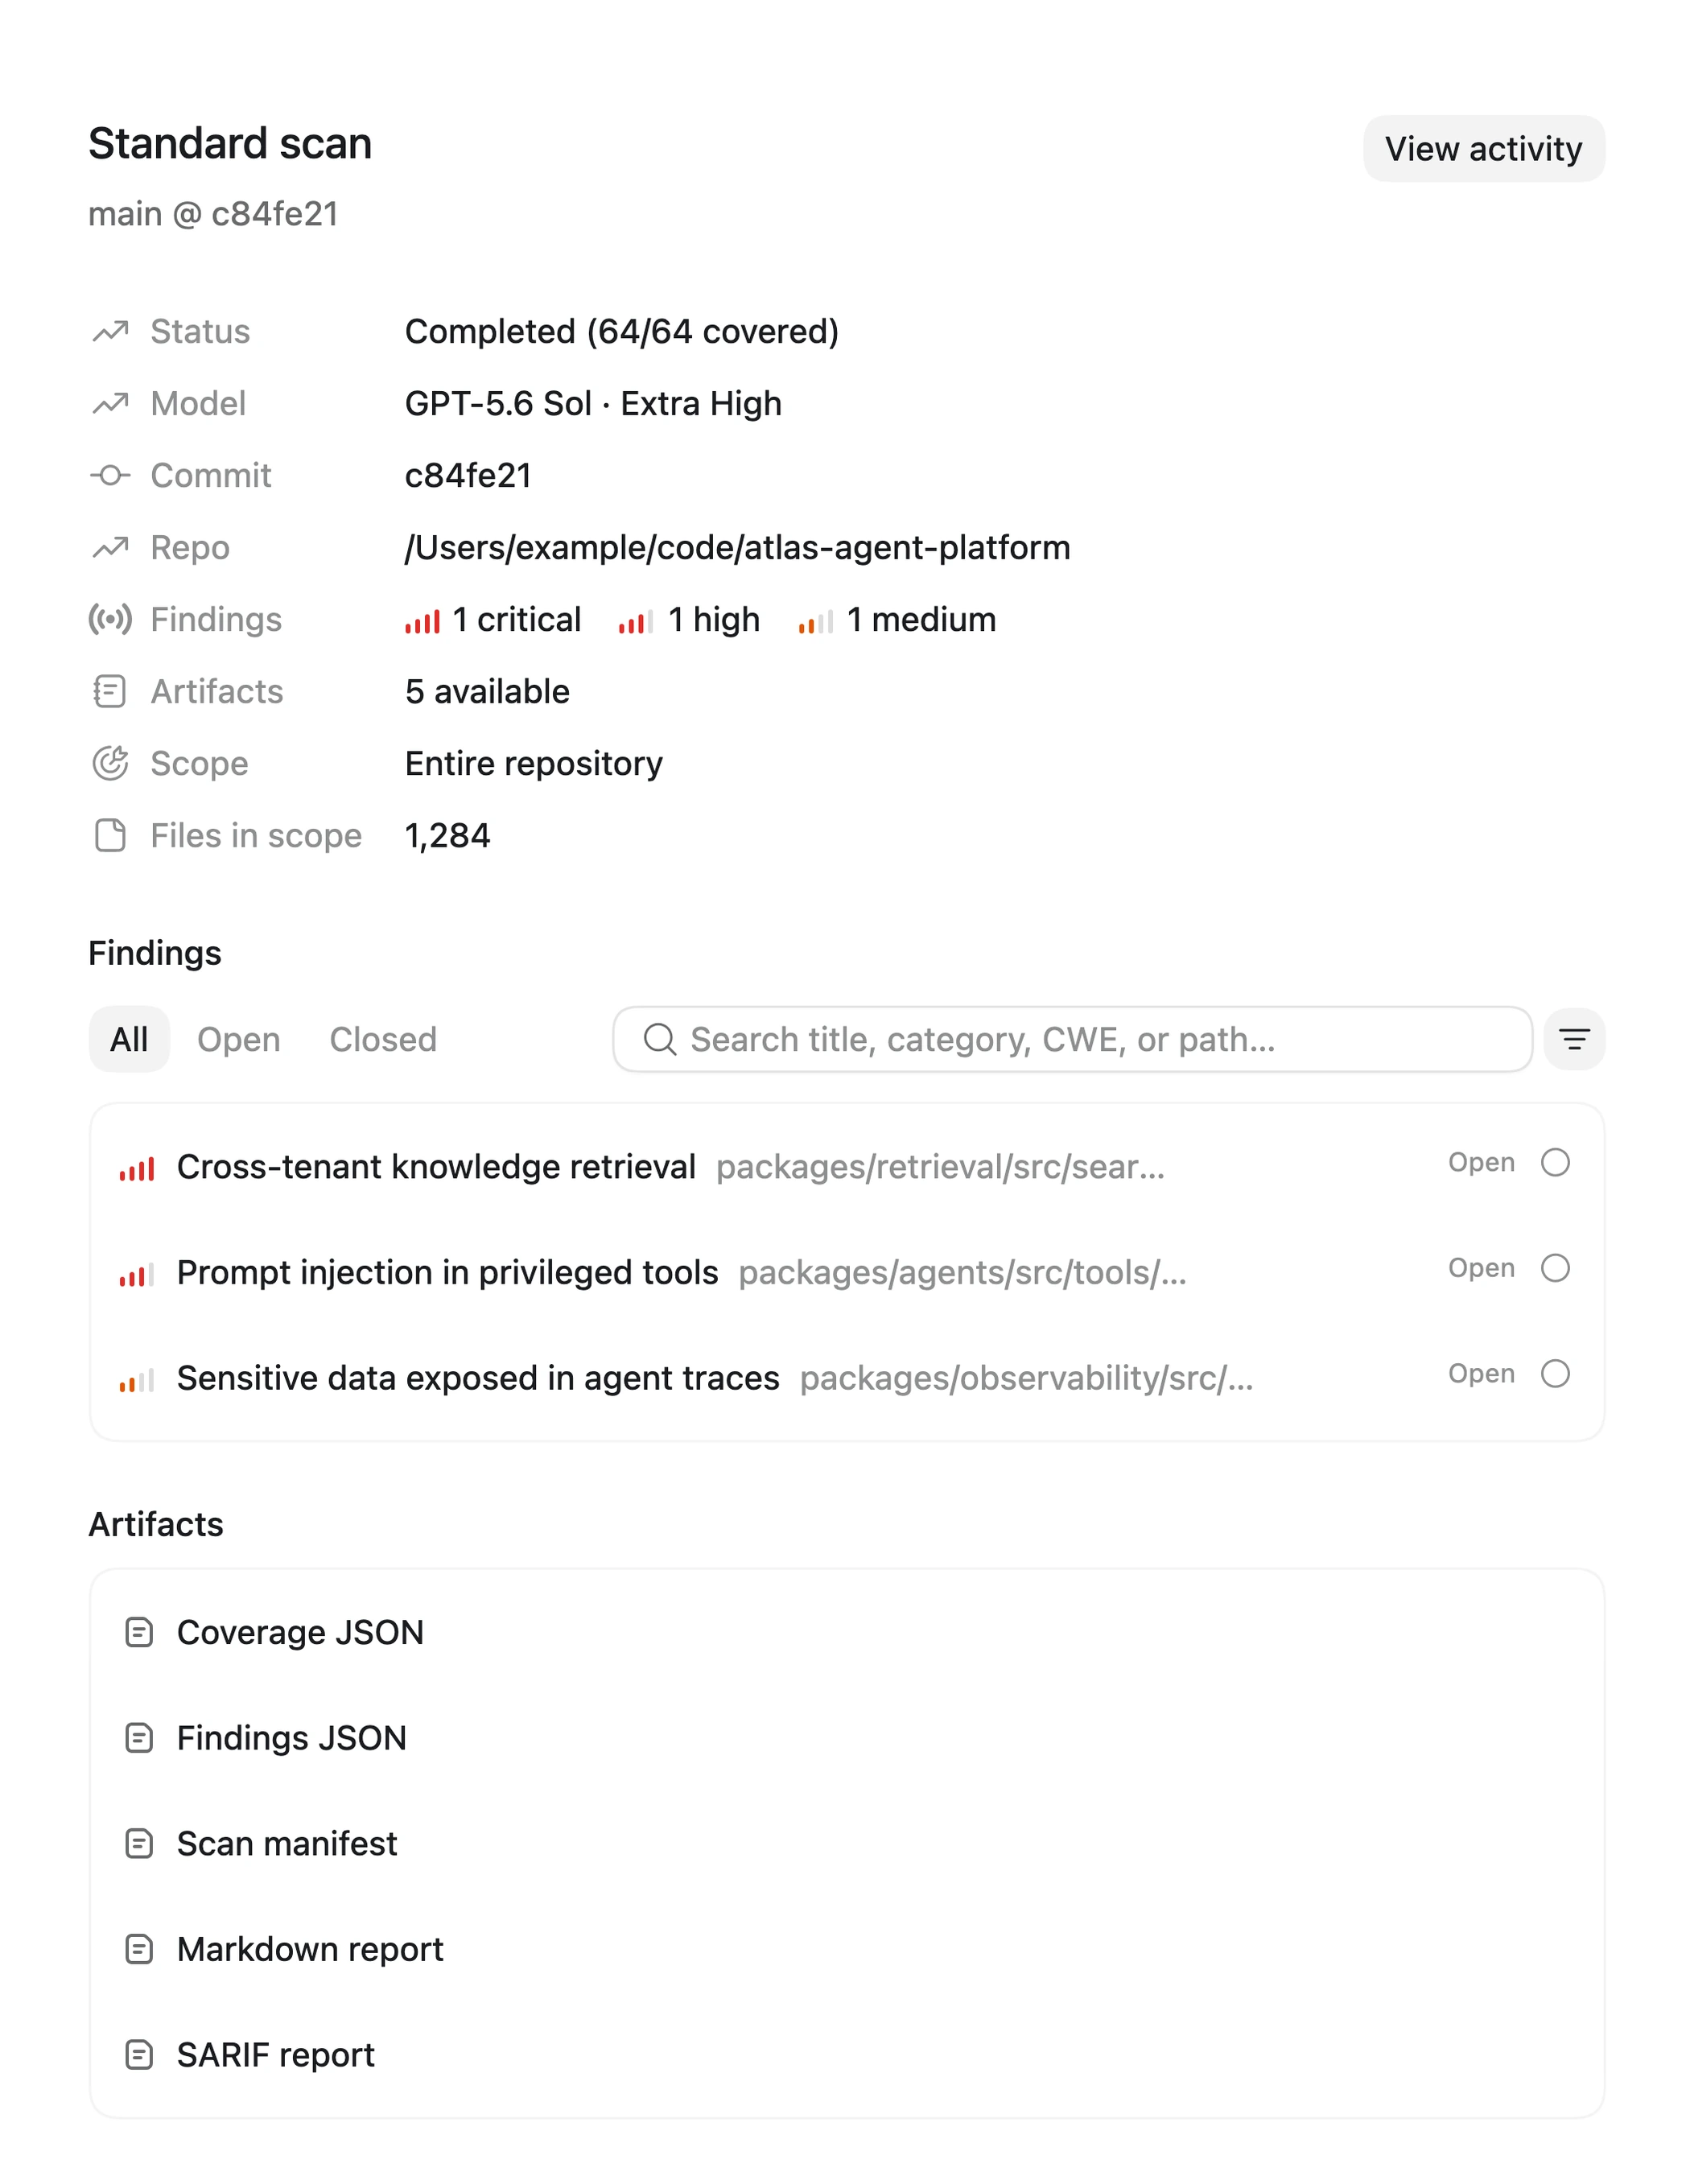
Xem xét kết quả quét, phát hiện và phạm vi bao phủ trong không gian làm việc Security.


Yêu cầu quét tiêu chuẩn
Gửi lời nhắc này trong cuộc trò chuyện mới:
Run a Codex Security scan on this repository.Chờ quá trình quét hoàn tất
Codex chạy lượt quét trong terminal mà không mở không gian làm việc thiết lập. Giữ tác vụ tiếp tục chạy cho đến khi Codex báo cáo đã hoàn tất. Nếu Codex xác định một hạn chế về cấu hình, hãy xem xét hạn chế đó và thay đổi chính xác được đề xuất trước khi phê duyệt cập nhật cấu hình.
Xem xét kết quả
Xem bản tóm tắt trong terminal, sau đó mở
report.mdđã tạo để xem kết quả đầy đủ.
Những gì lượt quét tạo ra
Các lượt quét đã hoàn tất vẫn có trong Scans. Xem xét các phát hiện và phạm vi bao phủ của chúng trong không gian làm việc Security hoặc kiểm tra các phát hiện liên quan và lịch sử kho lưu trữ trong Findings và Repositories. Lượt quét cũng tạo ra các tệp bên dưới.
Mỗi lượt quét đã hoàn tất đều báo cáo bản tóm tắt trong terminal và tạo ra các tệp bên dưới.
report.md, điểm truy cập chính dễ đọc vào kết quả quét.findings/<slug>/, khi có báo cáo chi tiết về lỗ hổng và các tệp bằng chứng khái niệm hỗ trợ.hardening/, khi có hướng dẫn tăng cường bảo mật về mặt cấu trúc cùng các đề xuất hoặc sơ đồ hỗ trợ.- Dữ liệu quét có cấu trúc trong
scan-manifest.json,findings.jsonvàcoverage.jsondành cho hoạt động tự động hóa và tích hợp. Bạn có thể xem xét kết quả quét mà không cần mở các tệp này.
Giữ toàn bộ thư mục quét cùng nhau khi chia sẻ hoặc lưu trữ kết quả để các
liên kết từ report.md tiếp tục hoạt động.
Chọn quy trình tiếp theo
- Sử dụng bàn làm việc Security để quản lý các lượt quét đã lưu, phát hiện, kho lưu trữ và hoạt động quét trong ứng dụng máy tính.
- Chạy lượt quét từ CLI nếu bạn có quyền truy cập beta và cần một quy trình làm việc có thể lặp lại trong terminal với kết quả có cấu trúc.
- Chạy lượt quét tiêu chuẩn hoặc theo phạm vi khi bạn muốn quét một kho lưu trữ hoặc một thư mục bằng quy trình làm việc mặc định.
- Đánh giá lượt quét đầu tiên để đối chiếu kết quả với các sự cố đã biết và quyết định thời điểm quét lại.
- Chạy lượt quét chuyên sâu khi bạn cần một lượt quét toàn diện hơn và có thể chờ lâu hơn để hoàn tất.
- Xem xét các thay đổi mã khi mục tiêu là một pull request, commit, phạm vi nhánh hoặc bản vá cây làm việc.
- Phân loại công việc tồn đọng khi bạn có các phát hiện bảo mật hiện có cần xem xét.
- Khắc phục và xác minh một phát hiện sau khi bạn chấp nhận một phát hiện để khắc phục.
- Xuất hoặc theo dõi các phát hiện khi bạn cần JSON, CSV, SARIF, một issue Linear, GitHub hoặc Jira có bước phê duyệt, hay một bản nháp GitHub Security Advisory riêng tư.
- Viết báo cáo lỗ hổng khi bạn muốn chuyển các phát hiện, ghi chú công bố, mã nguồn và PoC được cung cấp thành những báo cáo hoàn chỉnh, chỉn chu và độc lập.
- Đề xuất tăng cường bảo mật khi bạn muốn có các phương án về cấu trúc hoặc kiến trúc dựa trên kết quả quét hay bằng chứng bảo mật khác.