
Codex Security plugin 快速开始
Codex Security 插件快速开始
安装 Codex Security 插件,运行首次只读扫描,并在 Codex 中评审结果。
Codex Security 会扫描代码中的漏洞,并验证疑似漏洞发现。对于每项需报告的问题,它都会提供评审结果所需的证据和修复指导。请只扫描你拥有或已获准评估的代码。
按照本快速入门指南安装插件,并在 Codex 中对本地仓库运行标准的只读扫描。
安装插件
- 在 ChatGPT 桌面 App 中打开 Codex。
- 打开 Plugins(插件),搜索 Codex Security,或选择安装 Codex Security 插件。
- 确认插件已启用,然后打开侧栏中的 Security(安全)。
- 在终端中进入要评估的仓库并启动 Codex:
codex- 输入
/plugins,搜索 Codex Security,然后选择 Install plugin(安装插件)。 - 输入
/new,为该仓库启动一个新聊天。
运行第一次扫描
为获得最佳扫描质量,请使用 gpt-5.6-sol,并把推理强度设为 xhigh。

打开扫描设置
选择侧栏中的 Security(安全),打开 Scans(扫描),然后选择 + Scan(新建扫描)。
选择代码库和扫描范围
选择已有仓库或其它文件夹。选择 Codebase(代码库),关闭 Deep scan(深度扫描),再选择整个仓库或一个文件夹。确认分支与 修订版本 指向你准备扫描的代码。
添加相关上下文
选择模型和推理强度。只有在需要说明特定攻击向量、安全敏感区域或仓库细节时,才打开 Additional context(附加上下文)。
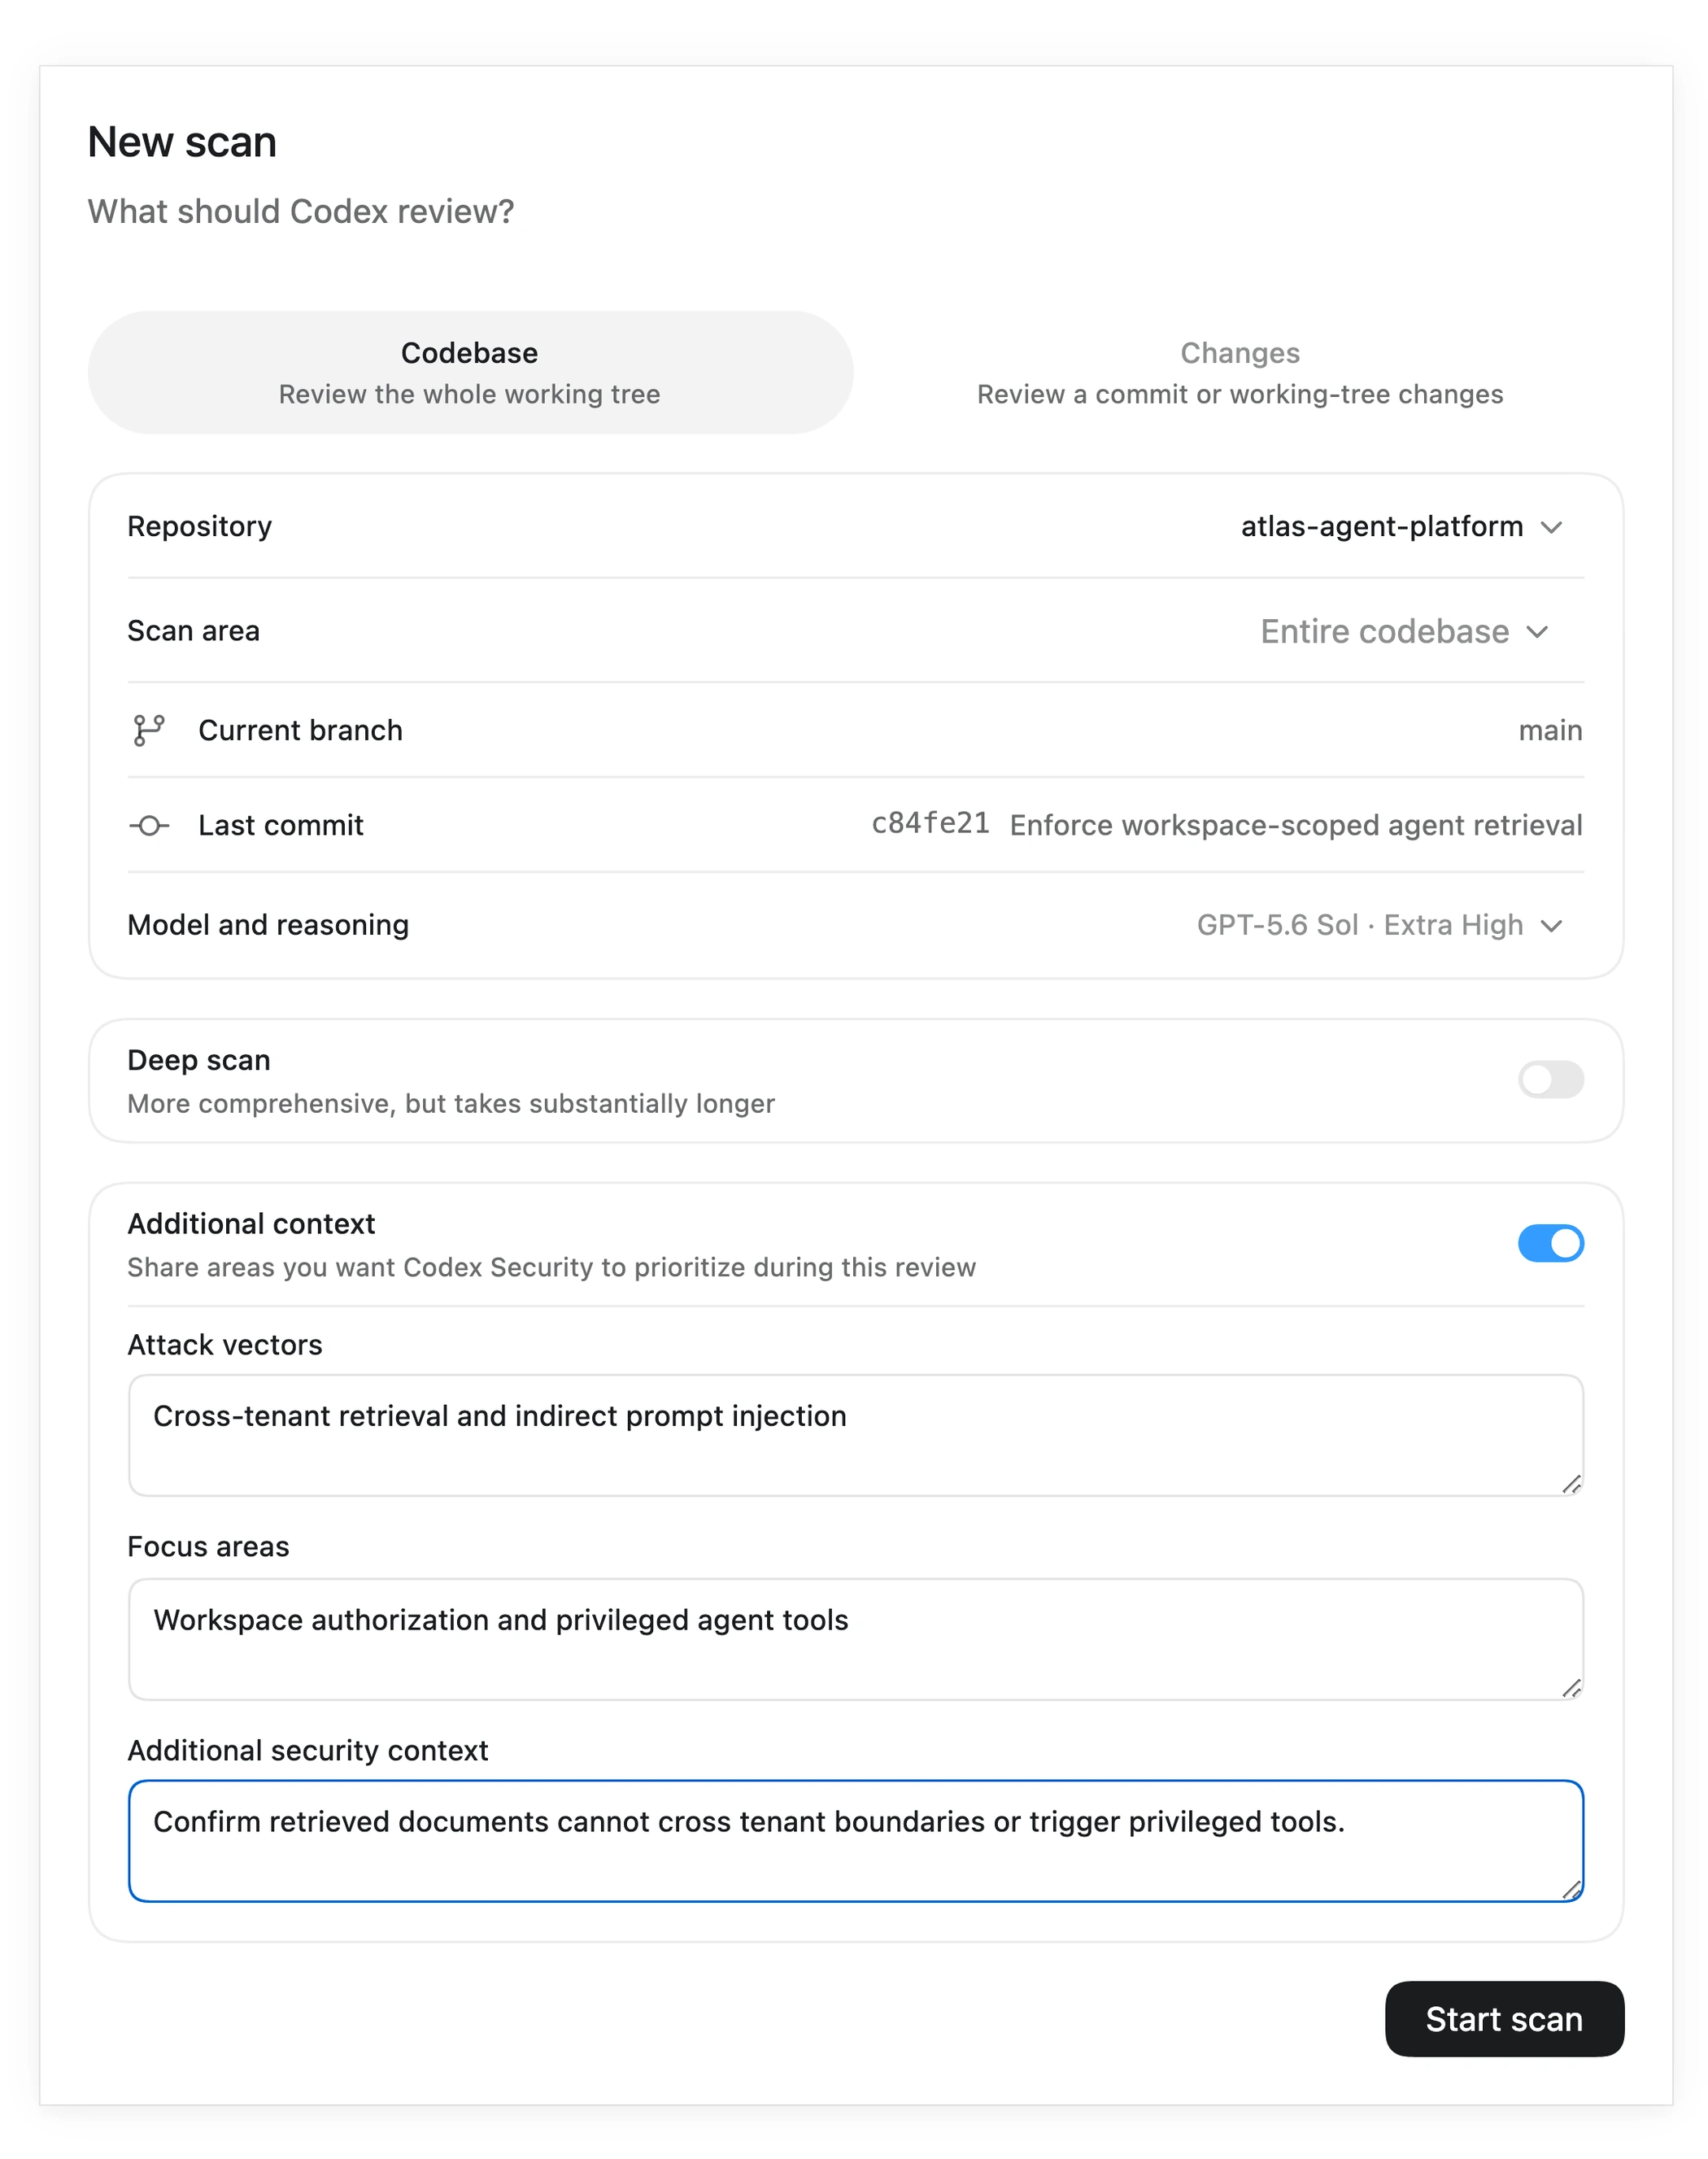
开始扫描
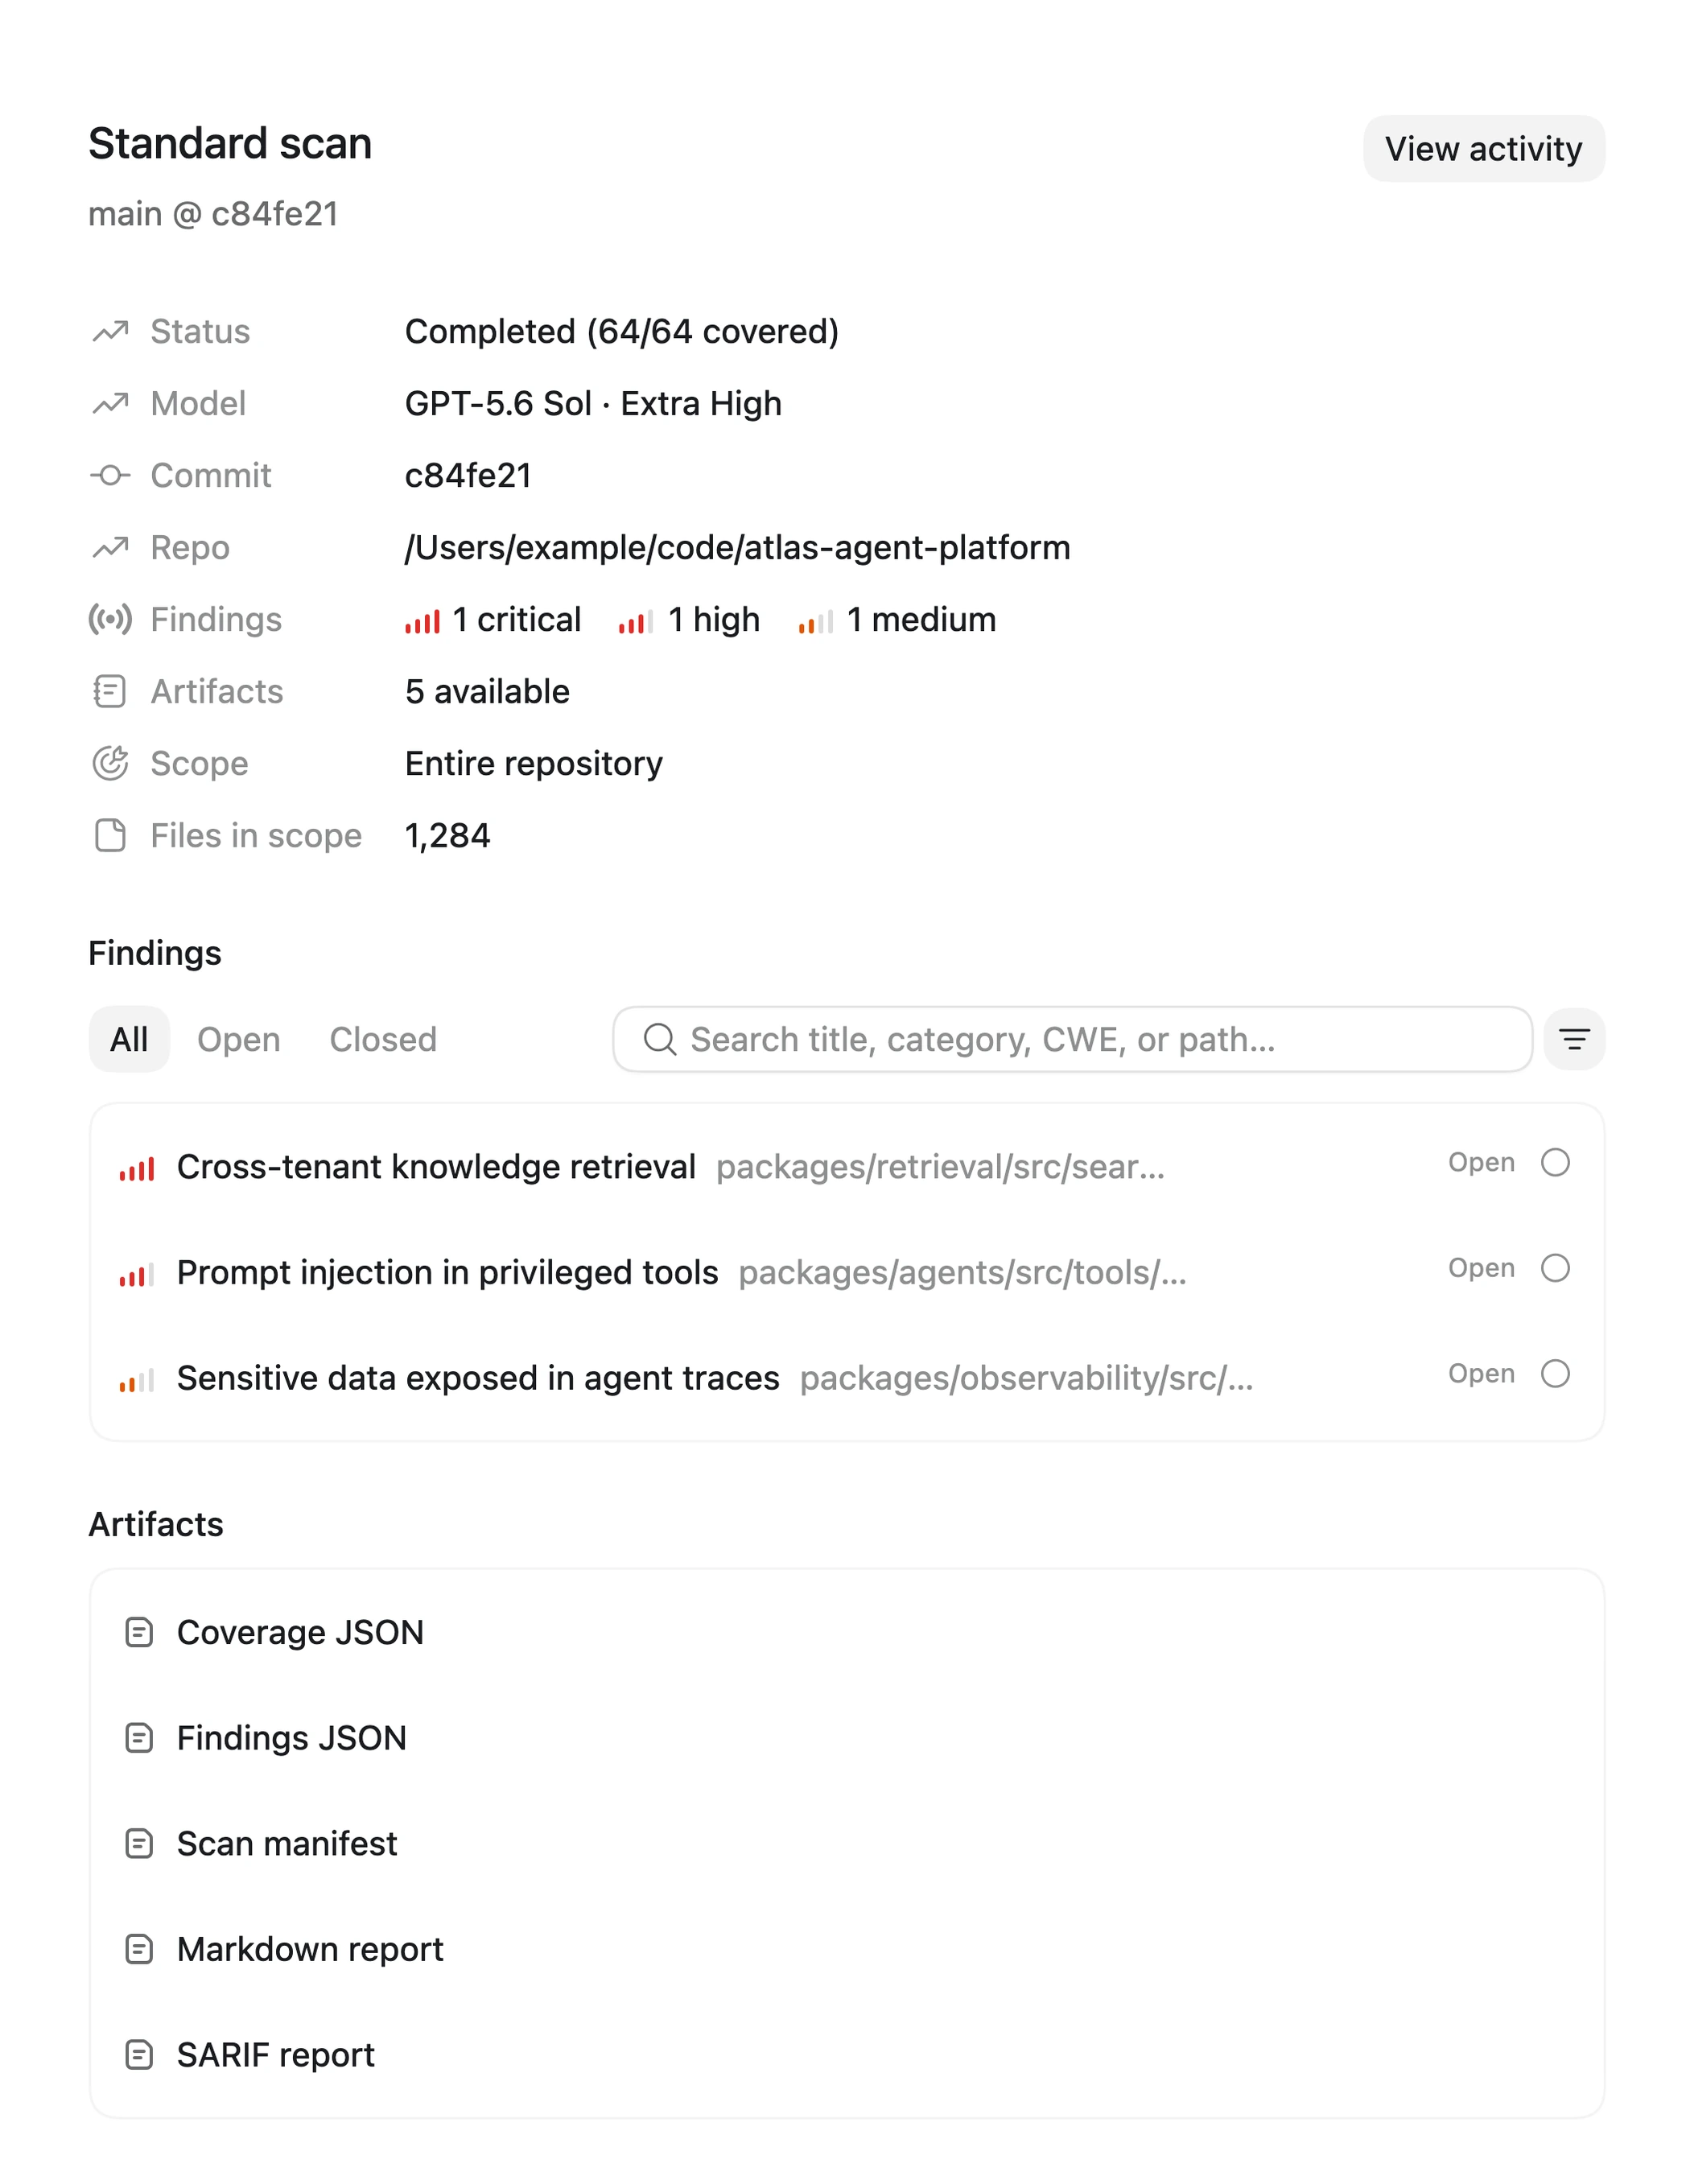
选择 Start scan(开始扫描),并在 Security 工作台中跟踪扫描阶段。选择 View activity(查看活动) 可以检查执行扫描的 Codex 任务。
评审结果
打开已完成的扫描,检查安全发现、覆盖范围和可用报告产物。使用 Findings(安全发现) 跨扫描评审问题,或使用 Repositories(仓库) 检查仓库扫描历史。


请求标准扫描
在新聊天中发送:
Run a Codex Security scan on this repository.等待扫描完成
Codex 会在终端中运行扫描,不会打开设置工作台。保持任务运行,直到 Codex 报告完成。如果 Codex 发现配置限制,请先评审限制和拟议变更的确切内容,再批准配置更新。
评审结果
在终端中查看摘要,然后打开生成的
report.md获取完整结果。
扫描会创建什么
已完成的扫描会继续保存在 Scans(扫描) 中。你可以在 Security 工作台中评审安全发现与覆盖范围,也可以通过 Findings(安全发现) 和 Repositories(仓库) 检查相关安全发现与仓库历史。扫描还会创建以下文件。
每次完成扫描后,终端都会报告摘要,并创建以下文件。
report.md,扫描结果的主要可读入口。findings/<slug>/,在有详细漏洞报告和辅助概念验证文件时提供。hardening/,在有结构性加固指南以及辅助提案或图表时提供。scan-manifest.json、findings.json和coverage.json中的结构化扫描数据,可用于自动化和集成。你无需打开这些文件 即可查看扫描结果。
共享或归档结果时,请保留完整扫描目录,确保 report.md 中的链接继续有效。
选择下一步工作流
- 使用 Security 工作台:在桌面 App 中管理已保存的扫描、安全发现、仓库和扫描活动。
- 从 CLI 运行扫描:如果你拥有 beta 访问权限,可使用可重复、带结构化结果的终端工作流。
- 运行标准或限定范围扫描:使用默认工作流扫描整个仓库或一个文件夹。
- 评估首次扫描:对照已知问题检查结果,并决定何时再次扫描。
- 运行深度扫描:需要更全面的扫描,并可以等待更长时间。
- 评审代码变更:目标是 PR、提交、分支范围或工作树补丁。
- 分诊积压的安全发现:需要评审已有安全发现。
- 修复并验证发现:接受某项发现并准备修复。
- 导出或跟踪发现:需要 JSON、CSV、SARIF、经过审批的 Linear、GitHub 或 Jira issue,或 private draft GitHub Security Advisory。
- 编写漏洞报告:把已有发现、披露说明、源代码与 PoC 整理成完善且自包含的报告。
- 提出安全加固方案:根据扫描结果或其他安全证据提出结构或架构选项。