
Краткое руководство по плагину Codex Security
Краткое руководство по плагину Codex Security
Установите плагин Codex Security, запустите первое сканирование в режиме только для чтения и просмотрите результат в Codex.
Codex Security сканирует ваш код на наличие уязвимостей и проверяет правдоподобные находки. Для каждой проблемы, подлежащей включению в отчёт, он предоставляет доказательства и рекомендации по устранению, необходимые для проверки результата. Сканируйте только тот код, который принадлежит вам или на оценку которого у вас есть разрешение.
Следуйте этому краткому руководству, чтобы установить плагин и запустить стандартное сканирование локального репозитория в Codex в режиме только для чтения.
Установка плагина
- Откройте Codex в настольном приложении ChatGPT.
- Откройте раздел Плагины, найдите Codex Security или выберите Установить плагин Codex Security.
- Убедитесь, что плагин включён, а затем откройте раздел Безопасность на боковой панели.
- В терминале перейдите в репозиторий, который хотите проверить, и запустите Codex:
codex- Введите
/plugins, найдите Codex Security и выберите Установить плагин. - Введите
/new, чтобы начать новый чат для репозитория.
Первое сканирование
Для наилучшего качества сканирования используйте gpt-5.6-sol
с уровнем усилий рассуждения xhigh.

Откройте настройку сканирования
Выберите Безопасность на боковой панели, откройте раздел Сканирования и выберите + Сканирование.
Выберите кодовую базу и область сканирования
Выберите существующий репозиторий или другую папку. Выберите Кодовая база, не включайте Глубокое сканирование и выберите весь репозиторий или одну папку. Убедитесь, что ветвь и ревизия соответствуют коду, который вы намеревались просканировать.
Добавьте релевантный контекст
Выберите модель и уровень усилий рассуждения. Открывайте раздел Дополнительный контекст только тогда, когда нужно описать конкретный вектор атаки, критичную для безопасности область или сведения о репозитории, которыми следует руководствоваться при проверке.
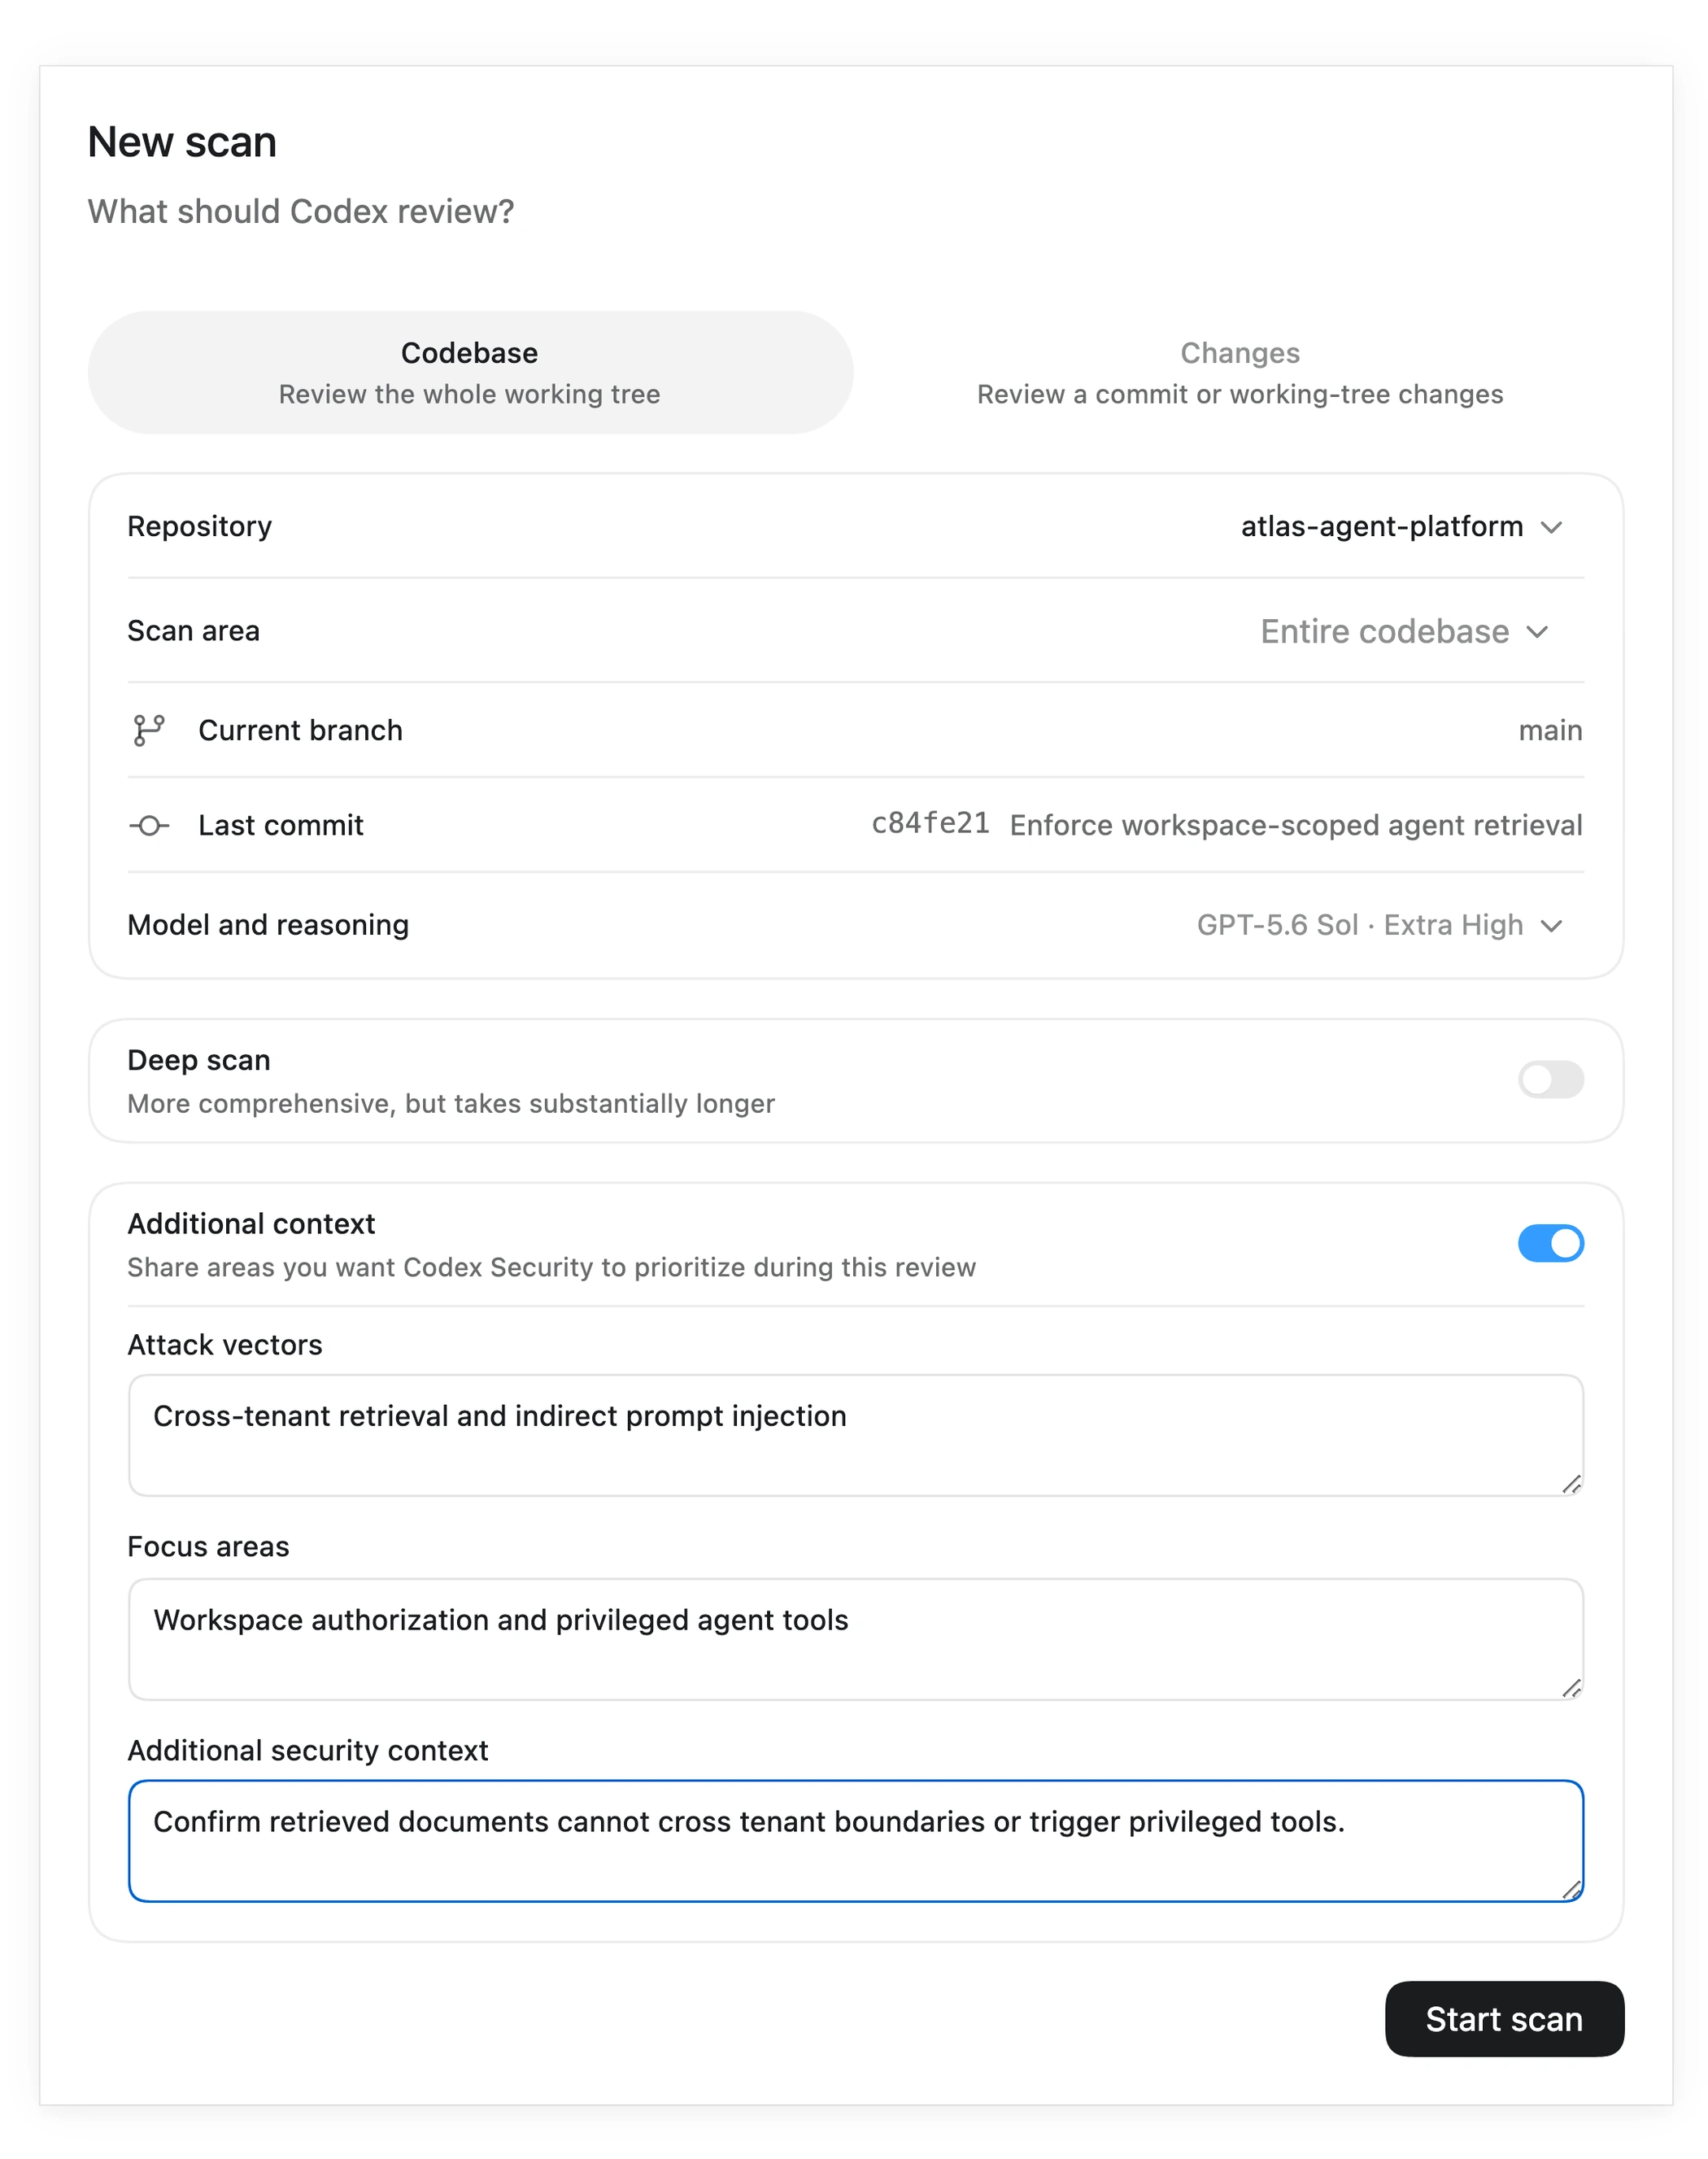
Включите дополнительный контекст, чтобы описать векторы атак, приоритетные области и релевантные рекомендации по безопасности. Запустите сканирование
Выберите Начать сканирование и следите за этапами сканирования в рабочей области Security. Выберите Просмотреть активность, чтобы изучить задачу Codex, выполняющую сканирование.
Просмотрите результат
Откройте завершённое сканирование, чтобы изучить находки, покрытие и доступные артефакты отчёта. В разделе Находки можно просматривать проблемы из разных сканирований, а в разделе Репозитории — историю сканирований репозитория.
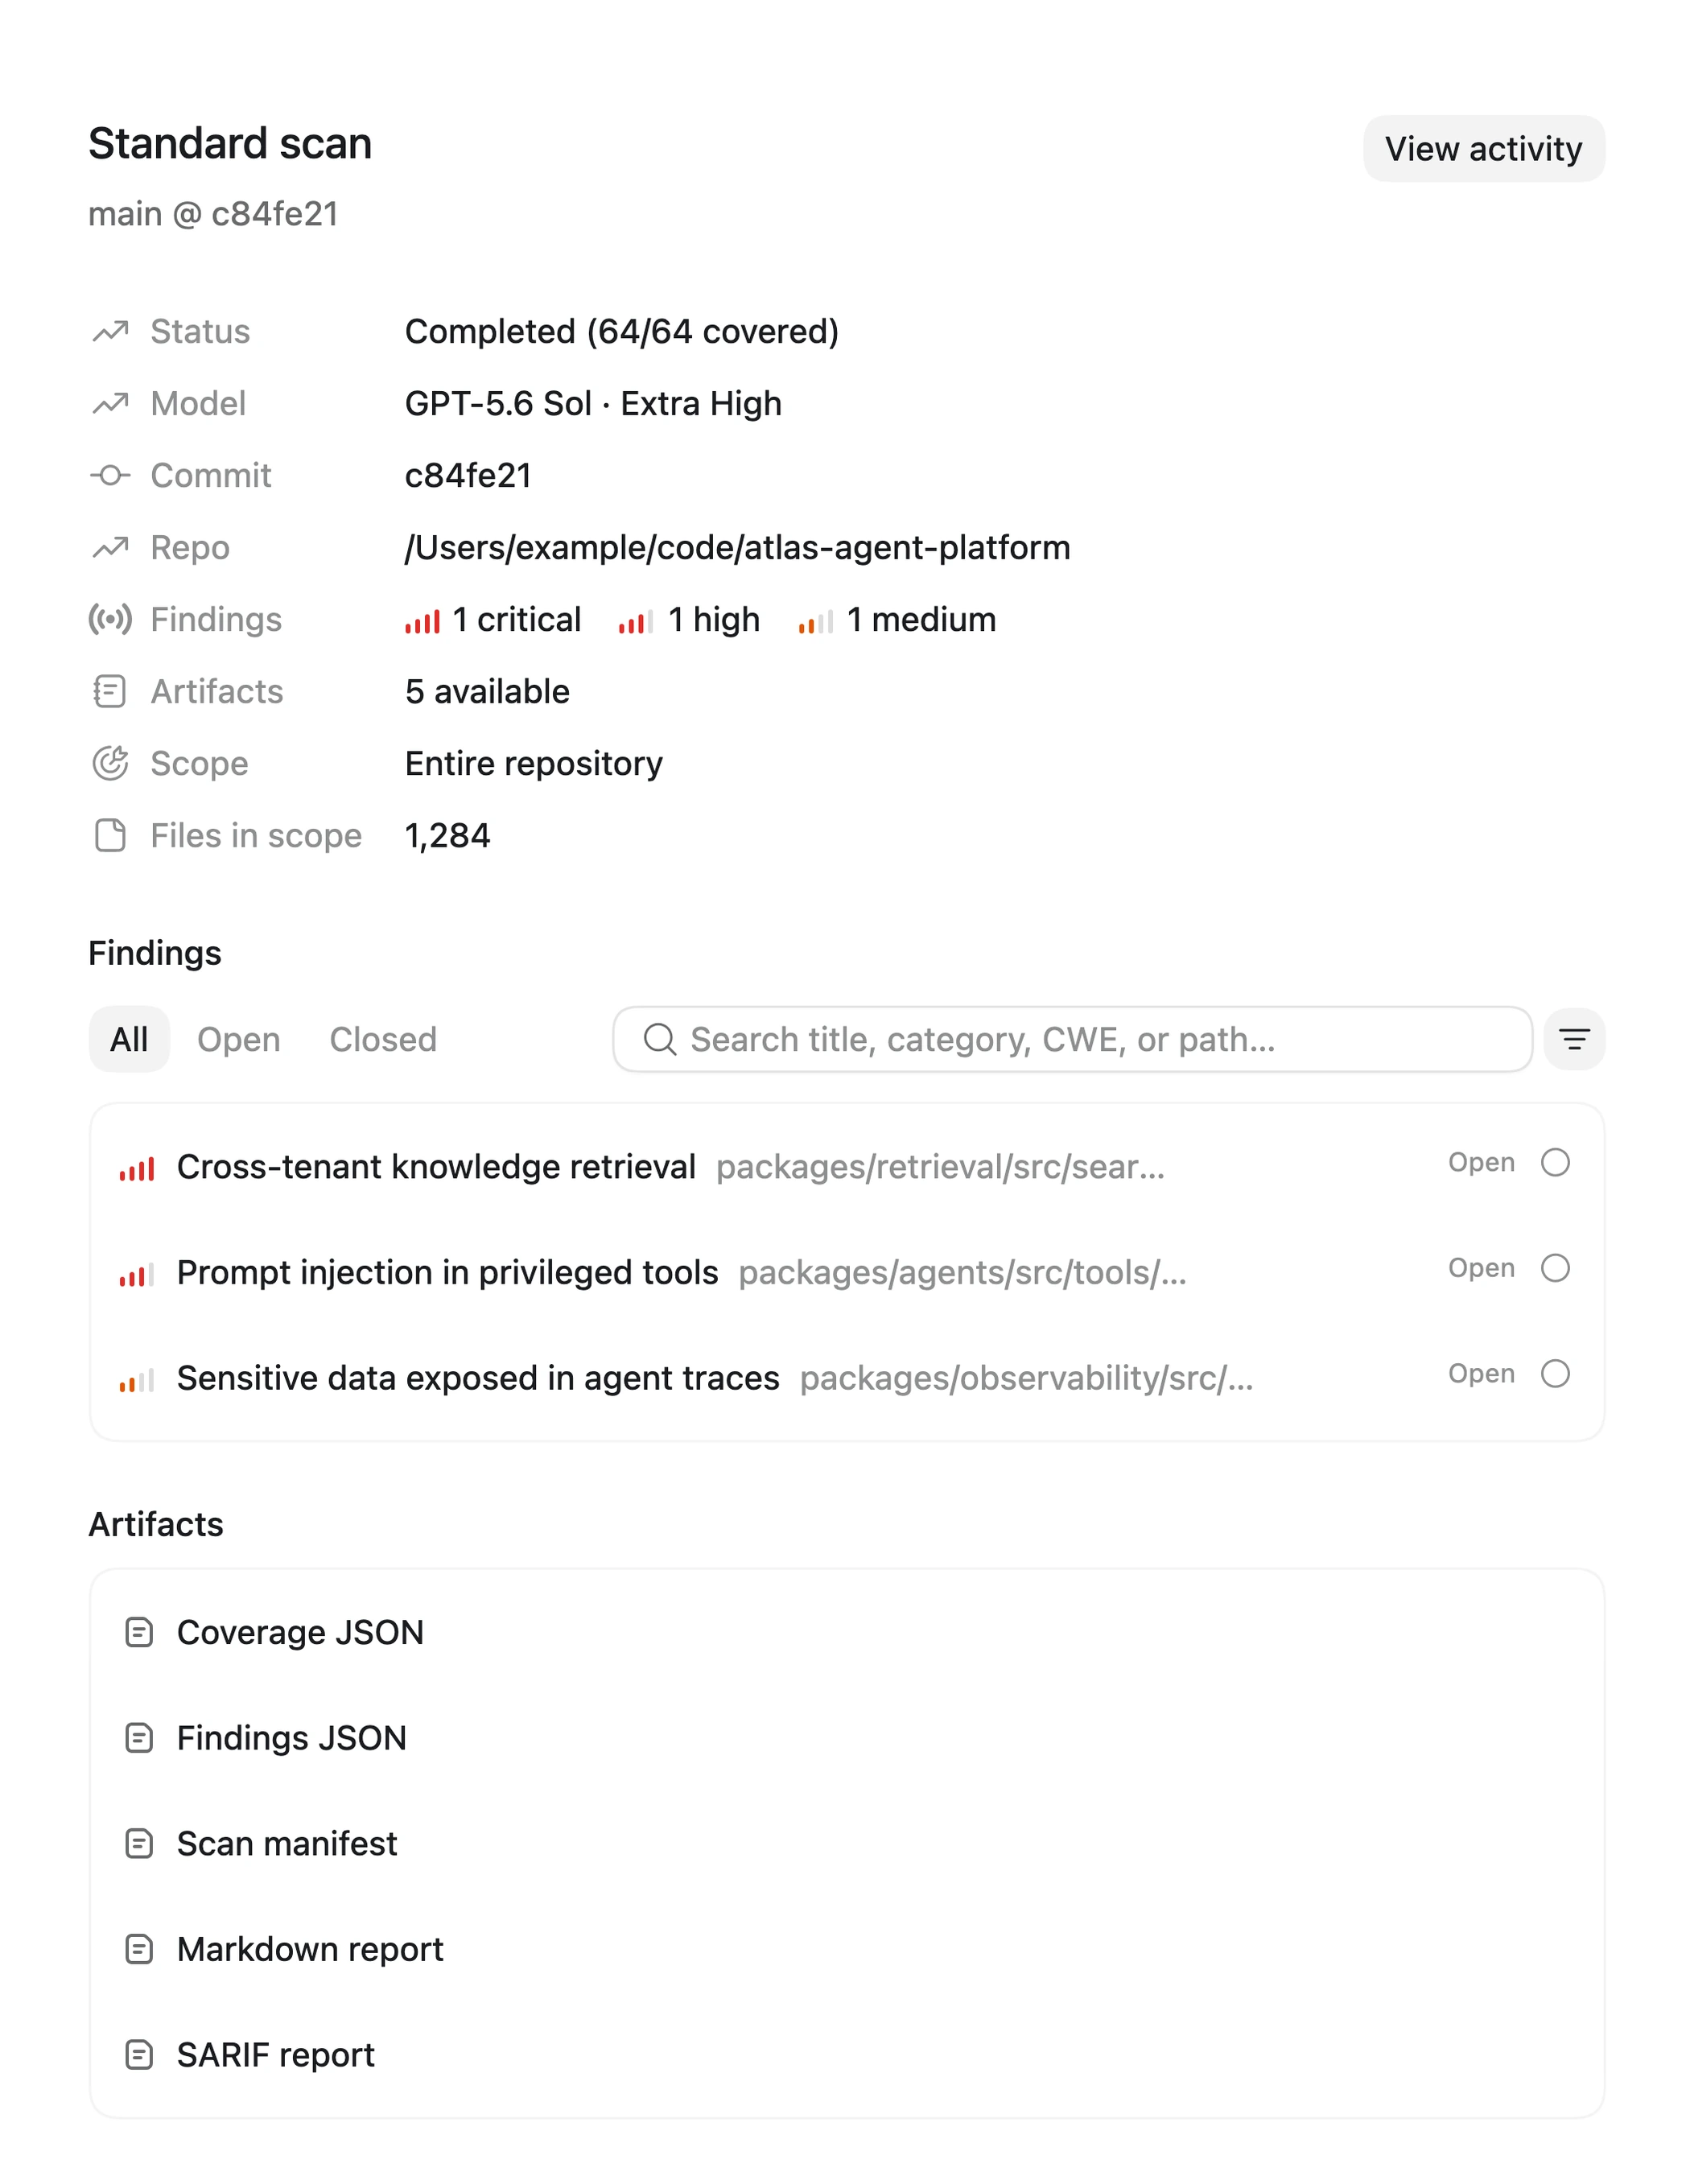
Просмотрите результаты сканирования, находки и покрытие в рабочей области Security.


Запросите стандартное сканирование
Отправьте в новом чате следующий запрос:
Run a Codex Security scan on this repository.Дождитесь завершения сканирования
Codex выполняет сканирование в терминале, не открывая рабочую область настройки. Не останавливайте задачу, пока Codex не сообщит о её завершении. Если Codex обнаружит ограничение конфигурации, изучите это ограничение и точное предлагаемое изменение, прежде чем одобрять обновление конфигурации.
Просмотрите результат
Просмотрите сводку в терминале, затем откройте созданный файл
report.md, содержащий полный результат.
Что создаётся при сканировании
Завершённые сканирования остаются доступными в разделе Сканирования. Просматривайте их находки и покрытие в рабочей области Security или изучайте связанные находки и историю репозитория в разделах Находки и Репозитории. При сканировании также создаются перечисленные ниже файлы.
Для каждого завершённого сканирования в терминале выводится сводка и создаются перечисленные ниже файлы.
report.md— основная удобочитаемая точка входа в результаты сканирования.findings/<slug>/— если доступны подробные отчёты об уязвимостях и вспомогательные файлы с доказательствами концепции.hardening/— если доступны рекомендации по структурному усилению защиты и вспомогательные предложения или диаграммы.- Структурированные данные сканирования в
scan-manifest.json,findings.jsonиcoverage.jsonдля автоматизации и интеграций. Результаты сканирования можно просматривать, не открывая эти файлы.
При предоставлении общего доступа к результатам или их архивировании сохраняйте весь каталог сканирования целиком, чтобы
ссылки из report.md продолжали работать.
Выбор следующего рабочего процесса
- Используйте рабочую область Security, чтобы управлять сохранёнными сканированиями, обнаруженными проблемами, репозиториями и активностью сканирования в настольном приложении.
- Запустите сканирование из CLI, если у вас есть доступ к бета-версии и вам нужен воспроизводимый рабочий процесс в терминале со структурированными результатами.
- Запустите стандартное или ограниченное сканирование, если нужно просканировать репозиторий или одну папку с помощью стандартного рабочего процесса.
- Оцените первое сканирование, чтобы сопоставить результаты с известными проблемами и решить, когда выполнить следующее сканирование.
- Запустите глубокое сканирование, если требуется более всесторонняя проверка и вы готовы дольше ждать её завершения.
- Проверьте изменения кода, если целью является pull request, коммит, диапазон веток или патч рабочего дерева.
- Проведите сортировку очереди, если у вас есть существующие проблемы безопасности, которые нужно проверить.
- Исправьте и проверьте проблему после того, как примете одну из обнаруженных проблем для устранения.
- Экспортируйте или отслеживайте обнаруженные проблемы, если вам нужны JSON, CSV, SARIF, требующая подтверждения задача в Linear, GitHub или Jira либо закрытый черновик GitHub Security Advisory.
- Составляйте отчёты об уязвимостях, если нужно превратить предоставленные сведения о проблемах и раскрытии, исходный код и PoC в качественные самодостаточные отчёты.
- Предлагайте усиление безопасности, если вам нужны варианты структурных или архитектурных изменений на основе результатов сканирования или других свидетельств безопасности.