
Démarrage rapide avec le plugin Codex Security
Démarrage rapide avec le plugin Codex Security
Installez le plugin Codex Security, lancez votre première analyse en lecture seule et examinez le résultat dans Codex.
Codex Security analyse votre code à la recherche de vulnérabilités et valide les résultats plausibles. Pour chaque problème à signaler, il vous fournit les preuves et les recommandations de correction nécessaires pour examiner le résultat. Analysez uniquement le code qui vous appartient ou que vous êtes autorisé à évaluer.
Suivez ce guide de démarrage rapide pour installer le plugin et exécuter une analyse standard en lecture seule d’un dépôt local dans Codex.
Installer le plugin
- Ouvrez Codex dans l’application de bureau ChatGPT.
- Ouvrez Plugins, recherchez Codex Security ou sélectionnez Installer le plugin Codex Security.
- Vérifiez que le plugin est activé, puis ouvrez Security dans la barre latérale.
- Dans votre terminal, accédez au dépôt que vous souhaitez évaluer et démarrez Codex :
codex- Saisissez
/plugins, recherchez Codex Security, puis sélectionnez Install plugin. - Saisissez
/newpour démarrer une nouvelle conversation pour le dépôt.
Lancer votre première analyse
Pour obtenir une qualité d’analyse optimale, utilisez gpt-5.6-sol
avec l’effort de raisonnement xhigh.

Ouvrir la configuration de l’analyse
Sélectionnez Security dans la barre latérale, ouvrez Scans, puis sélectionnez + Scan.
Choisir la base de code et la zone à analyser
Sélectionnez un dépôt existant ou utilisez un autre dossier. Choisissez Codebase, laissez Deep scan désactivé, puis sélectionnez l’ensemble du dépôt ou un dossier. Vérifiez que la branche et la révision correspondent au code que vous souhaitiez analyser.
Ajouter le contexte pertinent
Choisissez le modèle et l’effort de raisonnement. Ouvrez Additional context uniquement si vous devez décrire un vecteur d’attaque particulier, une zone sensible en matière de sécurité ou un détail du dépôt devant orienter l’examen.
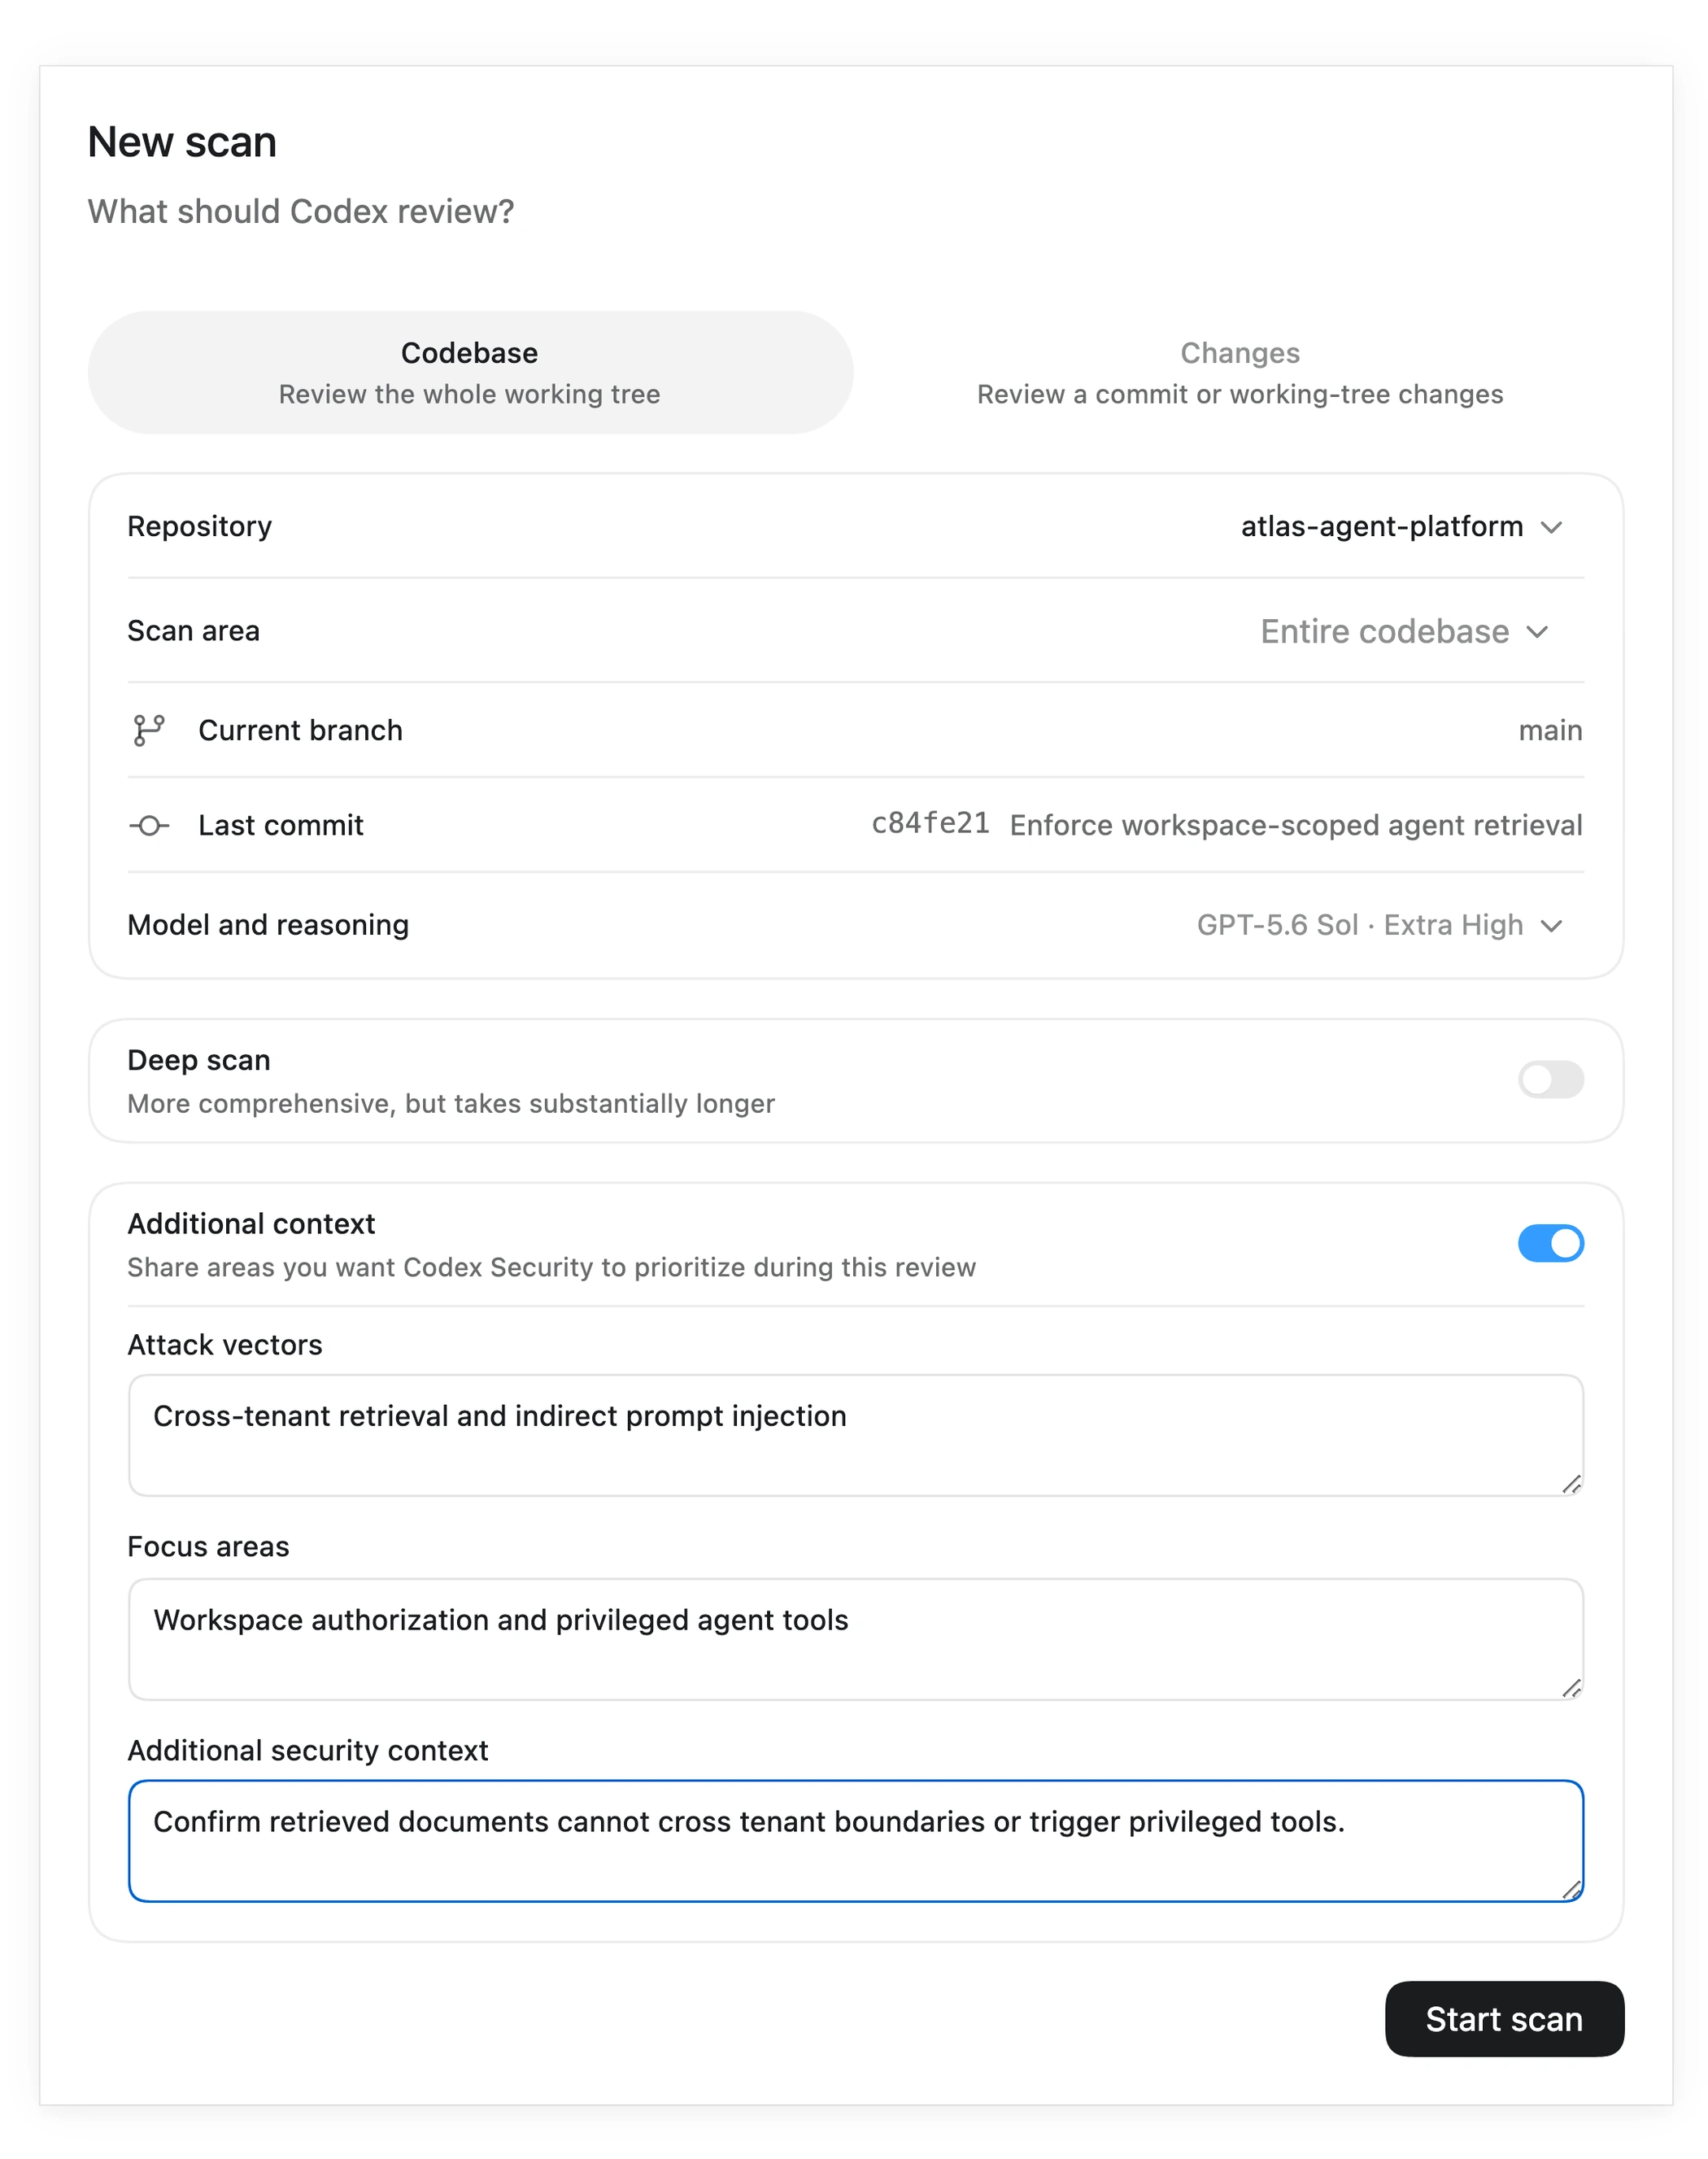
Activez le contexte supplémentaire pour décrire les vecteurs d’attaque, les zones prioritaires et les recommandations de sécurité pertinentes. Lancer l’analyse
Sélectionnez Start scan et suivez les phases de l’analyse dans l’espace de travail Security. Sélectionnez View activity pour examiner la tâche Codex qui effectue l’analyse.
Examiner le résultat
Ouvrez l’analyse terminée pour examiner les résultats, la couverture et les artefacts de rapport disponibles. Utilisez Findings pour examiner les problèmes de plusieurs analyses ou Repositories pour consulter l’historique des analyses d’un dépôt.
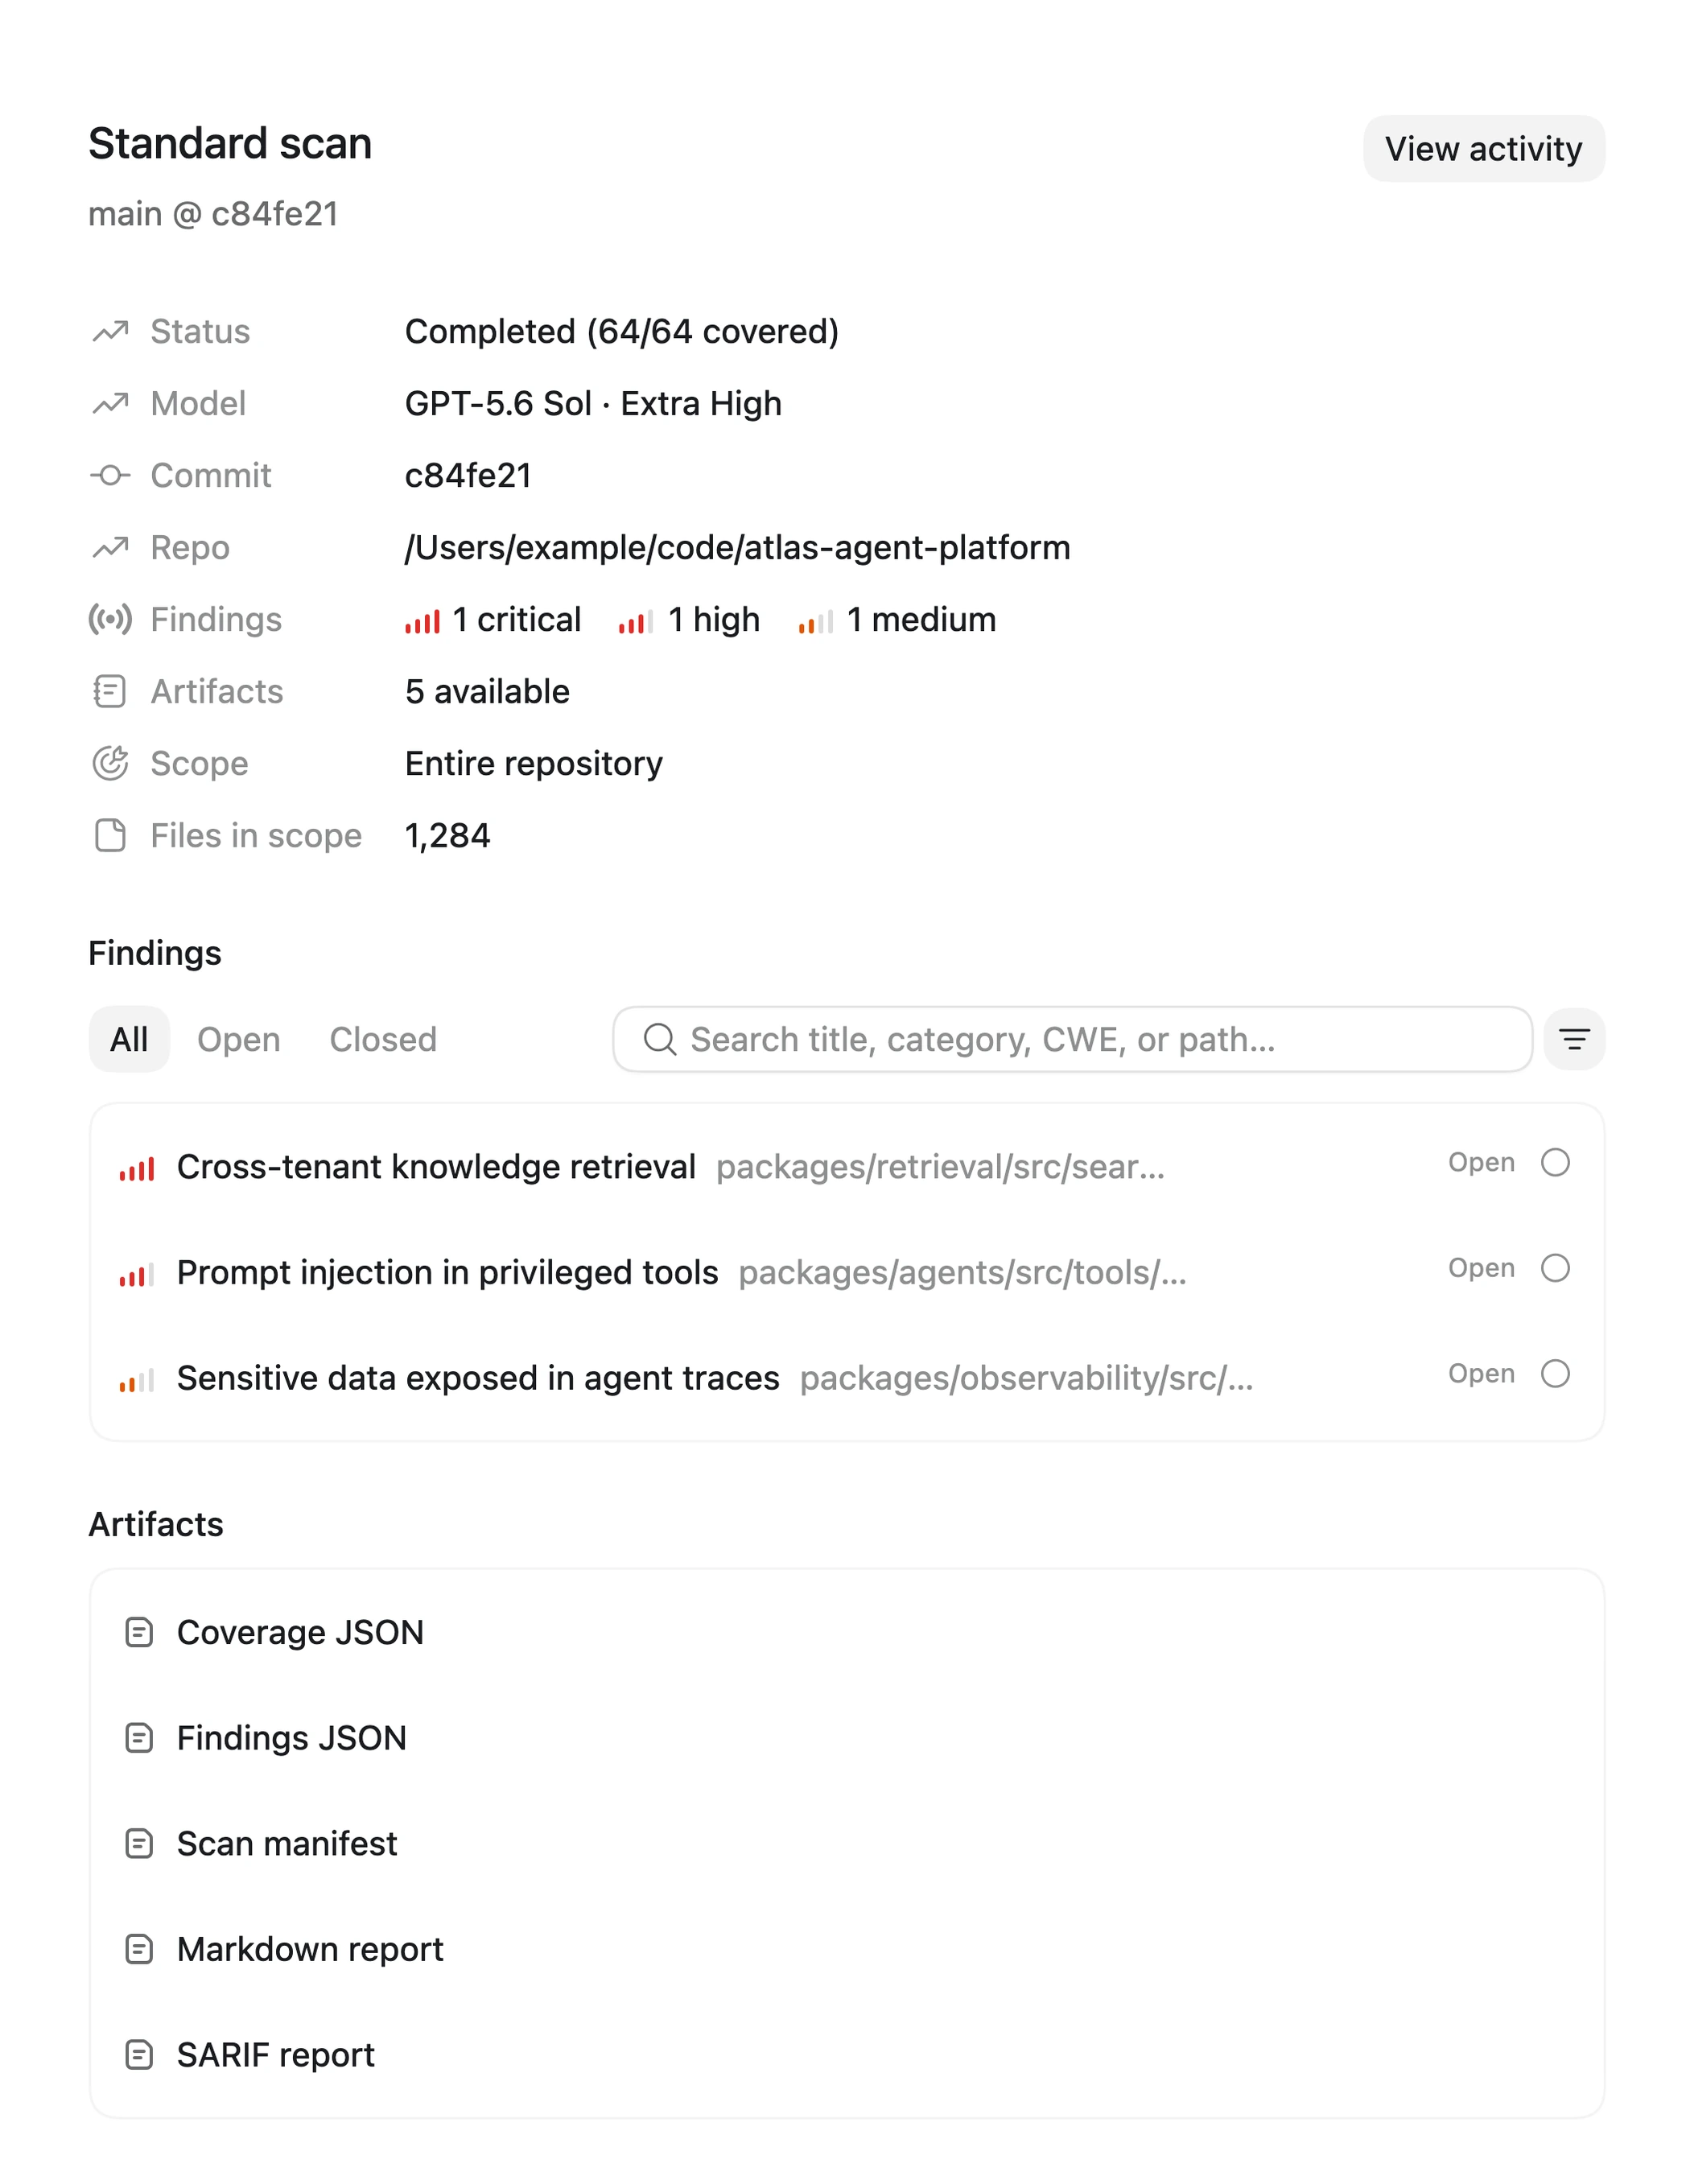
Examinez les résultats de l’analyse, les problèmes détectés et la couverture dans l’espace de travail Security.


Demandez une analyse standard
Envoyez cette invite dans la nouvelle conversation :
Run a Codex Security scan on this repository.Laissez l’analyse se terminer
Codex exécute l’analyse dans le terminal sans ouvrir d’espace de configuration. Laissez la tâche s’exécuter jusqu’à ce que Codex indique qu’elle est terminée. Si Codex identifie une limitation de configuration, examinez cette limitation et la modification précise proposée avant d’approuver une mise à jour de la configuration.
Examinez le résultat
Examinez le résumé dans le terminal, puis ouvrez le fichier
report.mdgénéré pour consulter le résultat complet.
Ce que l’analyse crée
Les analyses terminées restent disponibles dans Scans. Examinez leurs résultats et leur couverture dans l’espace de travail Security, ou consultez les problèmes associés et l’historique des dépôts dans Findings et Repositories. L’analyse crée également les fichiers ci-dessous.
Chaque analyse terminée affiche un résumé dans le terminal et crée les fichiers ci-dessous.
report.md, le principal point d’entrée lisible vers les résultats de l’analyse.findings/<slug>/, lorsque des rapports détaillés sur les vulnérabilités et des fichiers de preuve de concept associés sont disponibles.hardening/, lorsque des recommandations de renforcement structurel et des propositions ou diagrammes associés sont disponibles.- Données d’analyse structurées dans
scan-manifest.json,findings.jsonetcoverage.jsonpour l’automatisation et les intégrations. Vous pouvez examiner les résultats de l’analyse sans ouvrir ces fichiers.
Conservez l’intégralité du répertoire d’analyse lors du partage ou de l’archivage des résultats afin que les
liens de report.md continuent de fonctionner.
Choisir votre prochain workflow
- Utilisez l’atelier Security pour gérer les analyses enregistrées, les résultats, les dépôts et l’activité d’analyse dans l’application de bureau.
- Lancez une analyse depuis la CLI si vous disposez d’un accès bêta et avez besoin d’un workflow reproductible dans le terminal, avec des résultats structurés.
- Lancez une analyse standard ou ciblée lorsque vous souhaitez analyser un dépôt ou un dossier avec le workflow par défaut.
- Évaluez une première analyse pour comparer les résultats aux problèmes connus et décider quand relancer une analyse.
- Lancez une analyse approfondie lorsque vous avez besoin d’une analyse plus complète et pouvez attendre plus longtemps qu’elle se termine.
- Examinez les modifications du code lorsque la cible est une pull request, un commit, une plage de branches ou un correctif dans le worktree.
- Triez un backlog lorsque vous devez examiner des résultats de sécurité existants.
- Corrigez et vérifiez un résultat après avoir accepté un résultat à corriger.
- Exportez ou suivez les résultats lorsque vous avez besoin de JSON, CSV, SARIF, d’un ticket Linear, GitHub ou Jira soumis à approbation, ou d’un brouillon privé d’avis de sécurité GitHub.
- Rédigez des rapports de vulnérabilité lorsque vous souhaitez transformer les résultats fournis, les notes de divulgation, le code source et les PoC en rapports soignés et autonomes.
- Proposez un renforcement de la sécurité lorsque vous souhaitez obtenir des options structurelles ou architecturales fondées sur les résultats d’analyse ou d’autres éléments de sécurité.