Codex Security
Analysez le code, examinez les problèmes détectés et passez en revue les correctifs avec Codex Security.
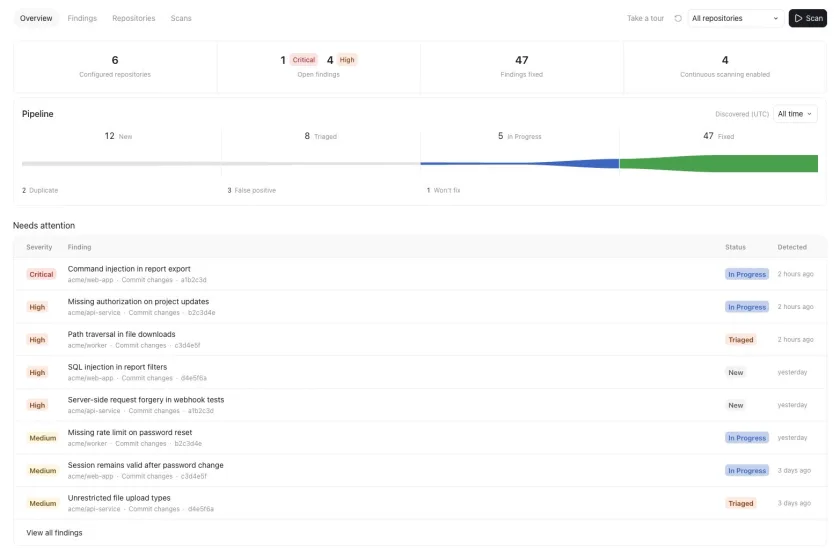
Codex Security examine le code à la recherche de vulnérabilités et fournit des éléments probants que vous pouvez utiliser pour les examiner et les corriger. Choisissez son mode d’exécution selon l’emplacement de votre code et la manière dont vous souhaitez examiner les résultats.
Choisissez par où commencer
| Utilisez | Lorsque vous souhaitez | Commencez ici |
|---|---|---|
| Codex Security Cloud | Analyser les dépôts GitHub connectés dans le cloud Codex ou surveiller les nouveaux commits. | Configuration du cloud |
| Plugin Codex Security | Analyser un dépôt local dans Codex et examiner les problèmes détectés de manière interactive. | Lancer votre première analyse locale |
| CLI Codex Security | Exécuter des analyses reproductibles dans le terminal ou ajouter des vérifications à la CI. | Démarrage rapide de la CLI |
| SDK Codex Security | Exécuter des analyses et traiter les résultats dans une application ou un outil de développement. | Guide du SDK |
Pour votre première analyse locale, utilisez le plugin. Dans l’application de bureau ChatGPT, sélectionnez Codex, installez Codex Security, puis ouvrez Sécurité dans la barre latérale. L’atelier de sécurité conserve les analyses enregistrées et les problèmes détectés pour vous permettre de les examiner. Vous pouvez aussi utiliser le plugin dans Codex CLI.
La CLI et le SDK Codex Security sont distribués dans le package public @openai/codex-security. Les analyses utilisant l’inférence OpenAI nécessitent un accès à Codex Security. Consultez chaque guide de démarrage rapide pour connaître ses exigences en matière d’environnement d’exécution et d’authentification.
Codex Security Cloud est un plugin distinct, disponible en aperçu de recherche sur le web et dans l’application de bureau. Il nécessite un accès à l’espace de travail, une connexion GitHub et un environnement cloud Codex compatible. Vous pouvez connecter le dépôt et créer un environnement lors de la configuration.
Pour les revues de sécurité publiées dans les pull requests GitHub, consultez Revue de sécurité.
Choisissez la tâche suivante
Après une analyse locale, examinez son périmètre et les problèmes détectés avant de décider de la suite.
| Tâche | Guide |
|---|---|
| Cibler un service lors d’une analyse ou ajouter du contexte de sécurité | Lancer une analyse de sécurité |
| Effectuer des revues répétées du même dépôt ou dossier | Lancer une analyse approfondie |
| Vérifier une pull request, un commit ou un diff local | Examiner les modifications du code |
| Évaluer les problèmes signalés par un autre outil d’analyse ou de suivi des problèmes | Trier les problèmes en attente |
| Générer un correctif et vérifier s’il résout le problème | Corriger et vérifier les problèmes détectés |
| Partager les résultats ou attribuer le travail de correction | Exporter et suivre les problèmes détectés |
Pour l’automatisation, utilisez les guides de la CLI pour analyser des dépôts en masse ou exécuter des analyses en CI. Consultez les commandes et les valeurs par défaut dans la référence de la CLI.
Codex Security analyse le code applicatif. Pour les autorisations et les contrôles du bac à sable qui régissent Codex lui-même, consultez Approbations de l’agent et sécurité.