Codex Security
Pindai kode, selidiki temuan, dan tinjau perbaikan dengan Codex Security.
Codex Security meninjau kode untuk menemukan kerentanan dan melaporkan bukti yang dapat Anda gunakan untuk menyelidiki dan memperbaikinya. Pilih cara menjalankannya berdasarkan lokasi kode Anda dan cara Anda ingin meninjau hasilnya.
Pilih titik awal
| Gunakan | Saat Anda ingin | Mulai di sini |
|---|---|---|
| Codex Security Cloud | Memindai repositori GitHub yang terhubung di cloud Codex atau memantau commit baru. | Penyiapan cloud |
| Plugin Codex Security | Memindai repositori lokal di Codex dan menangani temuan secara interaktif. | Jalankan pemindaian lokal pertama Anda |
| Codex Security CLI | Menjalankan pemindaian terminal yang dapat diulang atau menambahkan pemeriksaan ke CI. | Panduan mulai cepat CLI |
| Codex Security SDK | Menjalankan pemindaian dan menangani hasilnya dalam aplikasi atau alat pengembang. | Panduan SDK |
Untuk pemindaian lokal pertama Anda, gunakan plugin. Di aplikasi desktop ChatGPT, pilih Codex, instal Codex Security, dan buka Keamanan di bilah samping. Area kerja Keamanan menyimpan hasil pemindaian dan temuan agar tetap tersedia untuk ditinjau. Anda juga dapat menggunakan plugin di Codex CLI.
Codex Security CLI dan SDK didistribusikan dalam paket @openai/codex-security yang tersedia untuk publik. Pemindaian yang menggunakan inferensi OpenAI memerlukan akses Codex Security. Lihat setiap panduan mulai cepat untuk mengetahui persyaratan runtime dan autentikasinya.
Codex Security Cloud adalah plugin terpisah yang tersedia dalam pratinjau riset di web dan aplikasi desktop. Plugin ini memerlukan akses ruang kerja, koneksi GitHub, dan lingkungan cloud Codex yang kompatibel. Anda dapat menghubungkan repositori dan membuat lingkungan selama penyiapan.
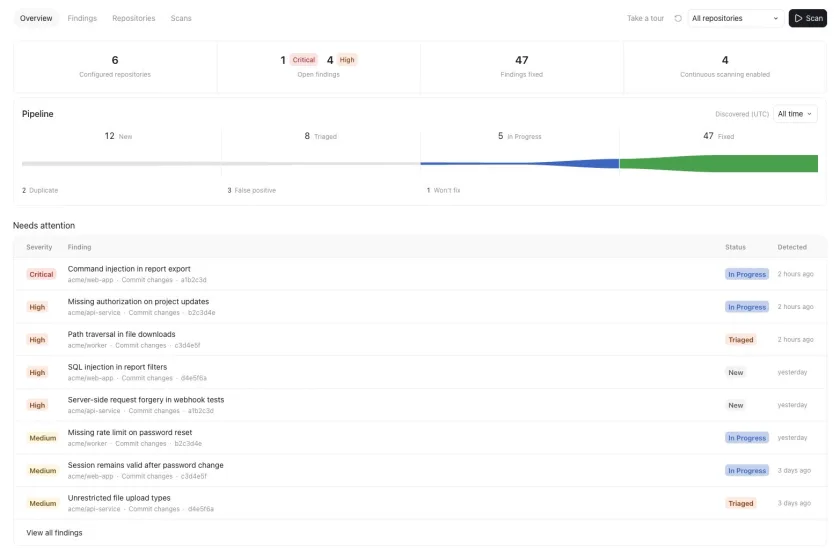
Untuk tinjauan keamanan yang diposting ke pull request GitHub, lihat Tinjauan Keamanan.
Pilih tugas berikutnya
Setelah pemindaian lokal, tinjau cakupan dan temuannya sebelum menentukan langkah berikutnya.
| Tugas | Panduan |
|---|---|
| Memfokuskan pemindaian pada layanan atau menambahkan konteks keamanan | Jalankan pemindaian keamanan |
| Menjalankan tinjauan berulang terhadap repositori atau folder yang sama | Jalankan pemindaian mendalam |
| Memeriksa pull request, commit, atau diff lokal | Tinjau perubahan kode |
| Menilai temuan dari pemindai atau pelacak masalah lain | Lakukan triase backlog |
| Membuat patch dan memeriksa apakah patch tersebut memperbaiki masalah | Perbaiki dan verifikasi temuan |
| Membagikan hasil atau menugaskan pekerjaan perbaikan | Ekspor dan pantau temuan |
Untuk otomatisasi, gunakan panduan CLI untuk memindai repositori secara massal atau menjalankan pemindaian di CI. Cari perintah dan nilai default di Referensi CLI.
Codex Security memindai kode aplikasi. Untuk izin dan kontrol sandbox yang mengatur Codex itu sendiri, lihat Persetujuan agen dan keamanan.