Codex Security
Scannen Sie Code, untersuchen Sie Befunde und prüfen Sie Korrekturen mit Codex Security.
Codex Security prüft Code auf Schwachstellen und liefert Belege, die Sie zur Untersuchung und Behebung nutzen können. Wählen Sie die Ausführungsart danach, wo Ihr Code liegt und wie Sie die Ergebnisse prüfen möchten.
Wählen Sie Ihren Einstieg
| Verwenden Sie | Wenn Sie Folgendes möchten | Hier beginnen |
|---|---|---|
| Codex Security Cloud | Verbundene GitHub-Repositories in der Codex-Cloud scannen oder neue Commits überwachen. | Cloud-Einrichtung |
| Codex Security plugin | Ein lokales Repository in Codex scannen und Befunde interaktiv bearbeiten. | Ersten lokalen Scan ausführen |
| Codex Security CLI | Wiederholbare Scans im Terminal ausführen oder Prüfungen in CI integrieren. | CLI-Schnellstart |
| Codex Security SDK | Scans ausführen und Ergebnisse in einer Anwendung oder einem Entwicklertool verarbeiten. | SDK-Leitfaden |
Verwenden Sie für Ihren ersten lokalen Scan das Plugin. Wählen Sie in der ChatGPT-Desktop-App Codex, installieren Sie Codex Security und öffnen Sie Sicherheit in der Seitenleiste. Die Sicherheits-Workbench hält gespeicherte Scans und Befunde zur Prüfung bereit. Sie können das Plugin auch in Codex CLI verwenden.
Die Codex Security CLI und das SDK werden im öffentlichen Paket @openai/codex-security bereitgestellt. Scans mit OpenAI-Inferenz erfordern Zugriff auf Codex Security. Die jeweiligen Schnellstartanleitungen erläutern die Anforderungen an Laufzeitumgebung und Authentifizierung.
Codex Security Cloud ist ein separates Plugin, das als Forschungsvorschau im Web und in der Desktop-App verfügbar ist. Es erfordert Zugriff auf den Arbeitsbereich, eine GitHub- Verbindung und eine kompatible Codex-Cloud-Umgebung. Sie können das Repository während der Einrichtung verbinden und eine Umgebung erstellen.
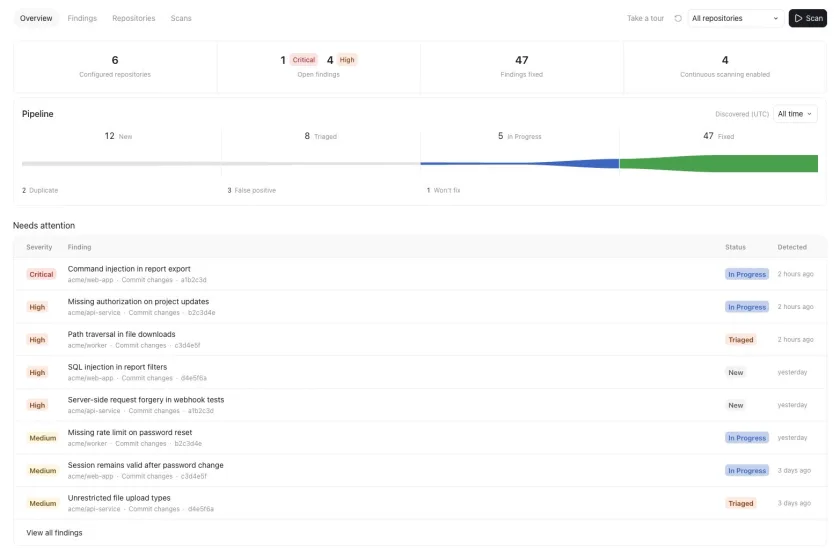
Informationen zu Sicherheitsprüfungen, die in GitHub-Pull-Requests veröffentlicht werden, finden Sie unter Security Review.
Wählen Sie die nächste Aufgabe
Prüfen Sie nach einem lokalen Scan dessen Umfang und Befunde, bevor Sie über das weitere Vorgehen entscheiden.
| Aufgabe | Anleitung |
|---|---|
| Einen Scan auf einen Dienst eingrenzen oder Sicherheitskontext hinzufügen | Sicherheitsscan ausführen |
| Dasselbe Repository oder denselben Ordner wiederholt prüfen | Tiefenscan ausführen |
| Einen Pull Request, Commit oder lokalen Diff prüfen | Codeänderungen prüfen |
| Befunde eines anderen Scanners oder Issue-Trackers bewerten | Rückstand sichten und priorisieren |
| Einen Patch generieren und prüfen, ob er das Problem behebt | Befunde beheben und verifizieren |
| Ergebnisse teilen oder Behebungsaufgaben zuweisen | Befunde exportieren und verfolgen |
Nutzen Sie zur Automatisierung die CLI-Anleitungen, um Repositories in großer Zahl zu scannen oder Scans in CI auszuführen. Befehle und Standardwerte finden Sie in der CLI-Referenz.
Codex Security scannt Anwendungscode. Informationen zu Berechtigungen und Sandbox-Steuerungen, die Codex selbst betreffen, finden Sie unter Agent-Genehmigungen und Sicherheit.