Codex Security
Analise código, investigue problemas detetados e reveja correções com o Codex Security.
O Codex Security revê o código para identificar vulnerabilidades e apresenta evidências que pode utilizar para as investigar e corrigir. Escolha como o executar consoante onde o código está alojado e como pretende rever os resultados.
Escolha por onde começar
| Utilize | Quando pretender | Comece aqui |
|---|---|---|
| Codex Security Cloud | Analisar repositórios GitHub ligados na nuvem do Codex ou monitorizar novos commits. | Configuração na nuvem |
| Plugin Codex Security | Analisar um repositório local no Codex e tratar os problemas detetados de forma interativa. | Execute a sua primeira análise local |
| Codex Security CLI | Executar análises repetíveis no terminal ou adicionar verificações à CI. | Início rápido da CLI |
| Codex Security SDK | Executar análises e tratar os resultados numa aplicação ou ferramenta de desenvolvimento. | Guia do SDK |
Para a sua primeira análise local, utilize o plugin. Na aplicação de ambiente de trabalho do ChatGPT, selecione Codex, instale Codex Security e abra Segurança na barra lateral. A área de trabalho de Segurança mantém as análises guardadas e os problemas detetados disponíveis para revisão. Também pode utilizar o plugin no Codex CLI.
A CLI e o SDK do Codex Security são distribuídos no pacote público @openai/codex-security. As análises que utilizam inferência da OpenAI requerem acesso ao Codex Security. Consulte cada guia de início rápido para conhecer os requisitos de execução e autenticação.
O Codex Security Cloud é um plugin separado, disponível em versão de investigação na Web e na aplicação de ambiente de trabalho. Requer acesso ao espaço de trabalho, uma ligação ao GitHub e um ambiente de nuvem do Codex compatível. Pode ligar o repositório e criar um ambiente durante a configuração.
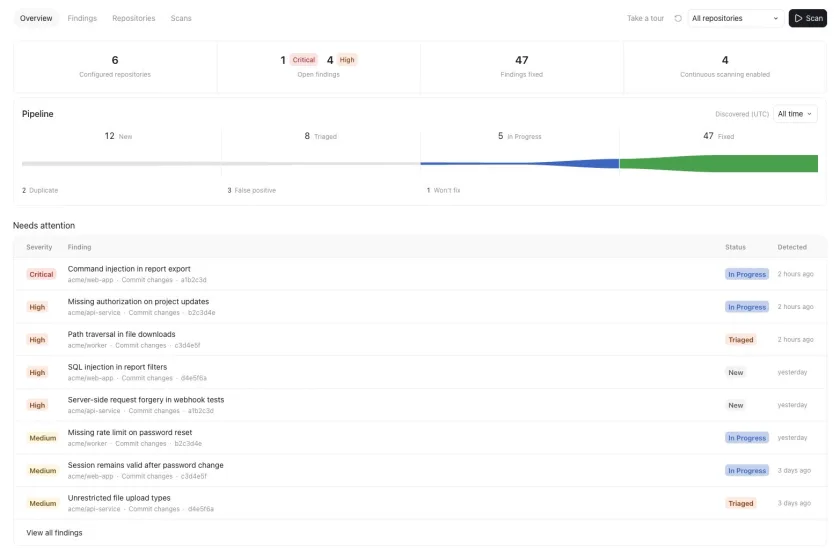
Para revisões de segurança publicadas em pull requests do GitHub, consulte Revisão de segurança.
Escolha a próxima tarefa
Após uma análise local, reveja o respetivo âmbito e os problemas detetados antes de decidir o que fazer a seguir.
| Tarefa | Guia |
|---|---|
| Centrar uma análise num serviço ou adicionar contexto de segurança | Executar uma análise de segurança |
| Executar revisões repetidas do mesmo repositório ou pasta | Executar uma análise aprofundada |
| Verificar um pull request, commit ou diff local | Rever alterações ao código |
| Avaliar problemas detetados por outro analisador ou sistema de acompanhamento de problemas | Fazer a triagem de problemas pendentes |
| Gerar um patch e verificar se resolve o problema | Corrigir e verificar problemas detetados |
| Partilhar resultados ou atribuir trabalho de correção | Exportar e acompanhar problemas detetados |
Para automatizar, utilize os guias da CLI para analisar repositórios em lote ou executar análises em CI. Consulte os comandos e os valores predefinidos na referência da CLI.
O Codex Security analisa código de aplicações. Para conhecer as permissões e os controlos de sandbox que regem o próprio Codex, consulte Aprovações do agente e segurança.