Codex Security
Analiza código, investiga hallazgos y revisa correcciones con Codex Security.
Codex Security revisa el código en busca de vulnerabilidades y proporciona evidencias que puedes usar para investigarlas y corregirlas. Elige cómo ejecutarlo según dónde se encuentre tu código y cómo quieras revisar los resultados.
Elige por dónde empezar
| Usa | Cuando quieras | Empieza aquí |
|---|---|---|
| Codex Security Cloud | Analizar repositorios de GitHub conectados en la nube de Codex o supervisar nuevos commits. | Configuración en la nube |
| Plugin de Codex Security | Analizar un repositorio local en Codex y revisar los hallazgos de forma interactiva. | Ejecuta tu primer análisis local |
| CLI de Codex Security | Ejecutar análisis repetibles desde la terminal o añadir comprobaciones a CI. | Inicio rápido de la CLI |
| SDK de Codex Security | Ejecutar análisis y gestionar los resultados en una aplicación o herramienta de desarrollo. | Guía del SDK |
Para tu primer análisis local, usa el plugin. En la aplicación de escritorio de ChatGPT, selecciona Codex, instala Codex Security y abre Seguridad en la barra lateral. El entorno de trabajo de Seguridad mantiene los análisis guardados y los hallazgos disponibles para su revisión. También puedes usar el plugin en Codex CLI.
La CLI y el SDK de Codex Security se distribuyen en el paquete público @openai/codex-security. Los análisis que usan inferencia de OpenAI requieren acceso a Codex Security. Consulta cada guía de inicio rápido para conocer sus requisitos de entorno de ejecución y autenticación.
Codex Security Cloud es un plugin independiente, disponible como versión preliminar de investigación en la web y en la aplicación de escritorio. Requiere acceso al espacio de trabajo, una conexión con GitHub y un entorno compatible de la nube de Codex. Puedes conectar el repositorio y crear un entorno durante la configuración.
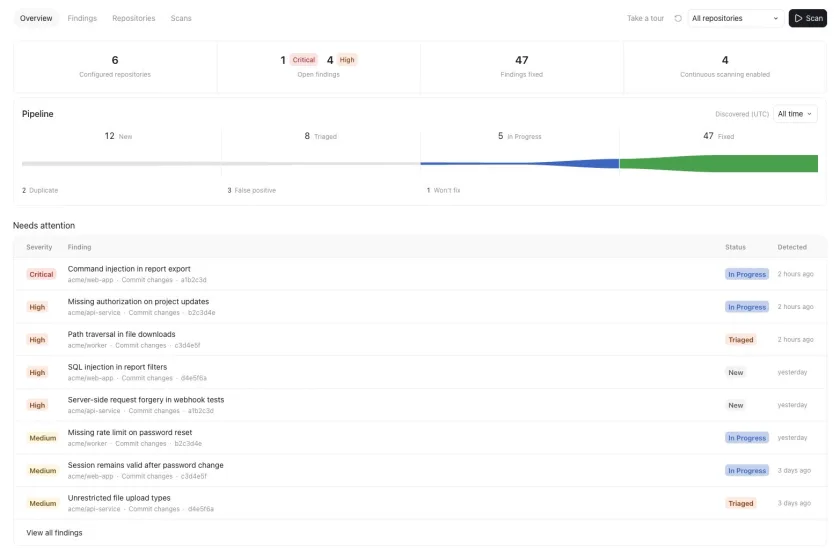
Para las revisiones de seguridad publicadas en pull requests de GitHub, consulta Revisión de seguridad.
Elige la siguiente tarea
Después de un análisis local, revisa su alcance y sus hallazgos antes de decidir qué hacer a continuación.
| Tarea | Guía |
|---|---|
| Centrar un análisis en un servicio o añadir contexto de seguridad | Ejecuta un análisis de seguridad |
| Ejecutar revisiones repetidas del mismo repositorio o carpeta | Ejecuta un análisis profundo |
| Comprobar un pull request, un commit o un diff local | Revisa los cambios de código |
| Evaluar hallazgos de otro analizador o sistema de seguimiento de incidencias | Clasifica los hallazgos pendientes |
| Generar un parche y comprobar si corrige el problema | Corrige y verifica los hallazgos |
| Compartir resultados o asignar tareas de corrección | Exporta y haz un seguimiento de los hallazgos |
Para automatizar, usa las guías de la CLI para analizar repositorios de forma masiva o ejecutar análisis en CI. Consulta los comandos y los valores predeterminados en la referencia de la CLI.
Codex Security analiza el código de las aplicaciones. Para conocer los permisos y los controles de aislamiento que rigen el propio Codex, consulta Aprobaciones del agente y seguridad.