Codex Security
Codex Security でコードをスキャンし、検出事項を調査して、修正内容をレビューします。
Codex Security はコードの脆弱性をレビューし、調査や修正に利用できる証拠を報告します。コードの保存場所と、結果をどのようにレビューしたいかに応じて、実行方法を選んでください。
利用を始める方法を選ぶ
| 使用するもの | 目的 | はじめに |
|---|---|---|
| Codex Security Cloud | 接続済みの GitHub リポジトリを Codex クラウドでスキャンする、または新しいコミットを監視する。 | クラウドのセットアップ |
| Codex Security plugin | Codex でローカルリポジトリをスキャンし、対話的に検出事項を確認する。 | 初めてのローカルスキャンを実行する |
| Codex Security CLI | ターミナルでスキャンを繰り返し実行する、または CI にチェックを追加する。 | CLI クイックスタート |
| Codex Security SDK | アプリケーションや開発者ツール内でスキャンを実行し、結果を処理する。 | SDK ガイド |
初めてローカルスキャンを実行する場合は、プラグインを使用してください。ChatGPT デスクトップアプリで Codex を選択し、Codex Security をインストールして、サイドバーの Security を開きます。 Security ワークベンチには、保存済みのスキャンと検出事項が保持され、レビューできます。プラグインは Codex CLI でも使用できます。
Codex Security CLI と SDK は、公開されている @openai/codex-security パッケージで配布されています。OpenAI の推論を使用するスキャンには、Codex Security へのアクセス権が必要です。ランタイムと認証の要件については、各クイックスタートを参照してください。
Codex Security Cloud は別のプラグインで、ウェブとデスクトップアプリでリサーチプレビューとして利用できます。ワークスペースへのアクセス権、GitHub への接続、互換性のある Codex クラウド環境が必要です。セットアップ中にリポジトリを接続し、環境を作成できます。
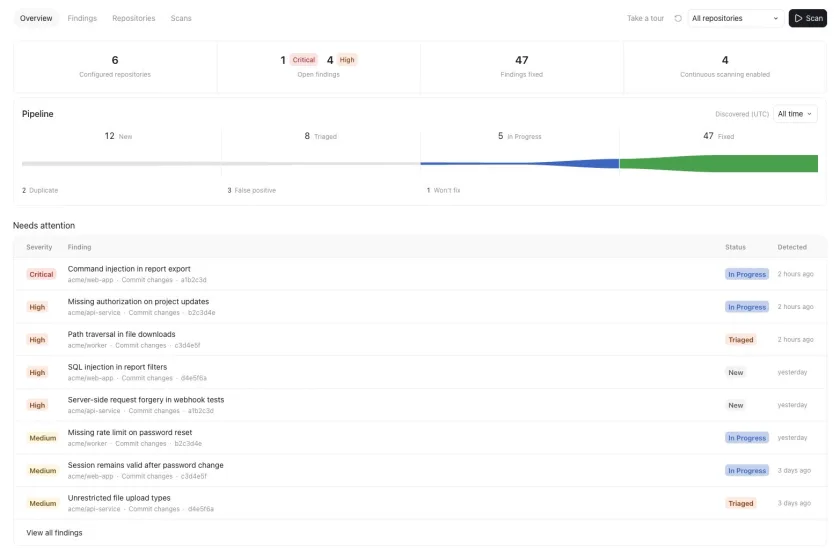
GitHub のプルリクエストに投稿するセキュリティレビューについては、 セキュリティレビューを参照してください。
次のタスクを選ぶ
ローカルスキャンの後は、対象範囲と検出事項を確認してから、次に行うことを決めてください。
| タスク | ガイド |
|---|---|
| 特定のサービスに絞ってスキャンする、またはセキュリティのコンテキストを追加する | セキュリティスキャンを実行する |
| 同じリポジトリやフォルダーを繰り返しレビューする | ディープスキャンを実行する |
| プルリクエスト、コミット、ローカルの差分を確認する | コードの変更をレビューする |
| 別のスキャナーや課題トラッカーからの検出事項を評価する | バックログをトリアージする |
| パッチを生成し、問題が修正されるかを確認する | 検出事項を修正して検証する |
| 結果を共有する、または修正作業を割り当てる | 検出事項をエクスポートして追跡する |
自動化する場合は、CLI ガイドのリポジトリを一括スキャンする、または CI でスキャンを実行するを参照してください。コマンドとデフォルト値は、 CLI リファレンスで確認できます。
Codex Security はアプリケーションコードをスキャンします。Codex 自体に適用される権限やサンドボックスの制御については、エージェントの承認とセキュリティを参照してください。