Codex Security
Quét mã, điều tra các vấn đề được phát hiện và xem xét bản sửa lỗi với Codex Security.
Codex Security rà soát mã để tìm lỗ hổng và báo cáo bằng chứng bạn có thể sử dụng để điều tra và khắc phục. Chọn cách chạy dựa trên nơi lưu trữ mã và cách bạn muốn xem xét kết quả.
Chọn nơi bắt đầu
| Sử dụng | Khi bạn muốn | Bắt đầu tại đây |
|---|---|---|
| Codex Security Cloud | Quét các kho GitHub đã kết nối trên đám mây Codex hoặc theo dõi các commit mới. | Thiết lập Cloud |
| Plugin Codex Security | Quét kho mã cục bộ trong Codex và tương tác để xử lý các vấn đề được phát hiện. | Chạy lần quét cục bộ đầu tiên |
| Codex Security CLI | Chạy các lần quét có thể lặp lại trong terminal hoặc thêm bước kiểm tra vào CI. | Bắt đầu nhanh với CLI |
| Codex Security SDK | Chạy quét và xử lý kết quả trong ứng dụng hoặc công cụ dành cho nhà phát triển. | Hướng dẫn SDK |
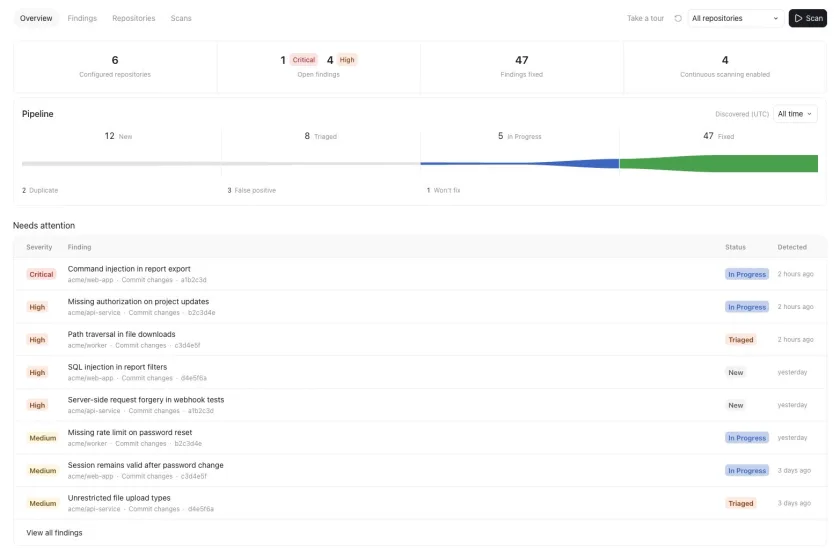
Đối với lần quét cục bộ đầu tiên, hãy dùng plugin. Trong ứng dụng ChatGPT trên máy tính, chọn Codex, cài đặt Codex Security và mở Bảo mật trong thanh bên. Không gian làm việc Bảo mật lưu giữ các lần quét đã lưu và các vấn đề được phát hiện để bạn xem xét. Bạn cũng có thể dùng plugin trong Codex CLI.
Codex Security CLI và SDK được phân phối trong gói @openai/codex-security công khai. Các lần quét dùng khả năng suy luận của OpenAI yêu cầu quyền truy cập Codex Security. Xem từng hướng dẫn bắt đầu nhanh để biết các yêu cầu về môi trường chạy và xác thực.
Codex Security Cloud là một plugin riêng, hiện có ở dạng bản xem trước nghiên cứu trên web và trong ứng dụng trên máy tính. Plugin yêu cầu quyền truy cập không gian làm việc, kết nối GitHub và môi trường đám mây Codex tương thích. Bạn có thể kết nối kho mã và tạo môi trường trong quá trình thiết lập.
Để tìm hiểu về các bản đánh giá bảo mật được đăng vào pull request trên GitHub, xem Đánh giá bảo mật.
Chọn tác vụ tiếp theo
Sau khi quét cục bộ, hãy xem xét phạm vi và các vấn đề được phát hiện trước khi quyết định bước tiếp theo.
| Tác vụ | Hướng dẫn |
|---|---|
| Tập trung quét một dịch vụ hoặc bổ sung ngữ cảnh bảo mật | Chạy quét bảo mật |
| Rà soát nhiều lần cùng một kho mã hoặc thư mục | Chạy quét chuyên sâu |
| Kiểm tra pull request, commit hoặc bản diff cục bộ | Rà soát thay đổi mã |
| Đánh giá các vấn đề được phát hiện từ công cụ quét hoặc hệ thống theo dõi vấn đề khác | Phân loại danh sách tồn đọng |
| Tạo bản vá và kiểm tra xem bản vá có khắc phục vấn đề hay không | Khắc phục và xác minh các vấn đề được phát hiện |
| Chia sẻ kết quả hoặc phân công công việc khắc phục | Xuất và theo dõi các vấn đề được phát hiện |
Để tự động hóa, hãy dùng các hướng dẫn CLI để quét hàng loạt kho mã hoặc chạy quét trong CI. Tra cứu các lệnh và giá trị mặc định trong Tài liệu tham khảo CLI.
Codex Security quét mã ứng dụng. Để tìm hiểu về quyền và các biện pháp kiểm soát môi trường cô lập chi phối chính Codex, xem Phê duyệt tác nhân và bảo mật.