Codex Security
Сканируйте код, исследуйте обнаруженные проблемы и проверяйте исправления с помощью Codex Security.
Codex Security проверяет код на наличие уязвимостей и предоставляет подтверждающие данные, которые можно использовать для их исследования и устранения. Выберите способ запуска в зависимости от того, где хранится ваш код и как вы хотите просматривать результаты.
Выберите, с чего начать
| Инструмент | Когда использовать | С чего начать |
|---|---|---|
| Codex Security Cloud | Сканировать подключённые репозитории GitHub в облаке Codex или отслеживать новые коммиты. | Настройка облака |
| Плагин Codex Security | Сканировать локальный репозиторий в Codex и интерактивно разбирать обнаруженные проблемы. | Первое локальное сканирование |
| Codex Security CLI | Выполнять повторяемые сканирования в терминале или добавлять проверки в CI. | Быстрый старт с CLI |
| Codex Security SDK | Запускать сканирования и обрабатывать результаты в приложении или инструменте разработчика. | Руководство по SDK |
Для первого локального сканирования используйте плагин. В настольном приложении ChatGPT выберите Codex, установите Codex Security и откройте Безопасность на боковой панели. Рабочая область безопасности сохраняет сканирования и обнаруженные проблемы для последующего просмотра. Плагин также можно использовать в Codex CLI.
Codex Security CLI и SDK распространяются в общедоступном пакете @openai/codex-security. Для сканирований с использованием инференса OpenAI требуется доступ к Codex Security. В каждом руководстве по быстрому старту указаны требования к среде выполнения и аутентификации.
Codex Security Cloud — отдельный плагин, доступный в рамках исследовательской предварительной версии в веб-интерфейсе и настольном приложении. Для него требуются доступ к рабочему пространству, подключение к GitHub и совместимая облачная среда Codex. Подключить репозиторий и создать среду можно во время настройки.
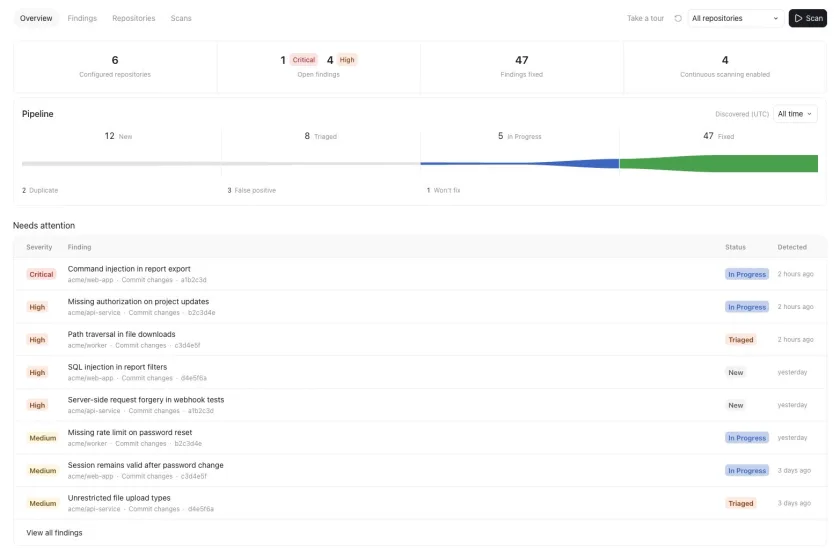
О проверках безопасности, публикуемых в пул-реквестах GitHub, см. раздел Проверка безопасности.
Выберите следующую задачу
После локального сканирования изучите его охват и обнаруженные проблемы, прежде чем решать, что делать дальше.
| Задача | Руководство |
|---|---|
| Сосредоточить сканирование на сервисе или добавить контекст безопасности | Запуск сканирования безопасности |
| Проводить повторные проверки одного репозитория или папки | Запуск глубокого сканирования |
| Проверить пул-реквест, коммит или локальные изменения | Проверка изменений кода |
| Оценить проблемы из другого сканера или системы отслеживания задач | Разбор накопленных проблем |
| Создать патч и проверить, устраняет ли он проблему | Исправление и проверка обнаруженных проблем |
| Поделиться результатами или назначить работу по устранению проблем | Экспорт и отслеживание обнаруженных проблем |
Для автоматизации используйте руководства по CLI: массовое сканирование репозиториев или запуск сканирований в CI. Команды и значения по умолчанию приведены в справочнике CLI.
Codex Security сканирует код приложений. О разрешениях и настройках песочницы, которые управляют самим Codex, см. раздел Подтверждения действий агента и безопасность.