Codex Security
Codex Security로 코드를 스캔하고, 발견 사항을 조사하고, 수정 사항을 검토하세요.
Codex Security는 코드의 취약점을 검토하고 이를 조사하고 수정하는 데 사용할 수 있는 근거를 보고합니다. 코드가 있는 위치와 결과를 검토하려는 방식에 따라 실행 방법을 선택하세요.
시작 방법 선택
| 사용 도구 | 용도 | 시작하기 |
|---|---|---|
| Codex Security Cloud | Codex 클라우드에서 연결된 GitHub 저장소를 스캔하거나 새 커밋을 모니터링합니다. | 클라우드 설정 |
| Codex Security 플러그인 | Codex에서 로컬 저장소를 스캔하고 대화형으로 발견 사항을 검토하고 처리합니다. | 첫 로컬 스캔 실행 |
| Codex Security CLI | 터미널에서 반복 가능한 스캔을 실행하거나 CI에 검사를 추가합니다. | CLI 빠른 시작 |
| Codex Security SDK | 애플리케이션이나 개발자 도구에서 스캔을 실행하고 결과를 처리합니다. | SDK 가이드 |
첫 로컬 스캔에는 플러그인을 사용하세요. ChatGPT 데스크톱 앱에서 Codex 를 선택하고 Codex Security 를 설치한 다음 사이드바에서 Security 를 여세요. 보안 워크벤치에서는 저장된 스캔과 발견 사항을 검토할 수 있습니다. Codex CLI에서도 플러그인을 사용할 수 있습니다.
Codex Security CLI와 SDK는 공개 @openai/codex-security 패키지로 배포됩니다. OpenAI 추론을 사용하는 스캔에는 Codex Security 접근 권한이 필요합니다. 런타임 및 인증 요구 사항은 각 빠른 시작 가이드를 참고하세요.
Codex Security Cloud는 별도의 플러그인으로, 웹과 데스크톱 앱에서 리서치 프리뷰로 제공됩니다. 작업 공간 접근 권한, GitHub 연결, 호환되는 Codex 클라우드 환경이 필요합니다. 설정 과정에서 저장소를 연결하고 환경을 만들 수 있습니다.
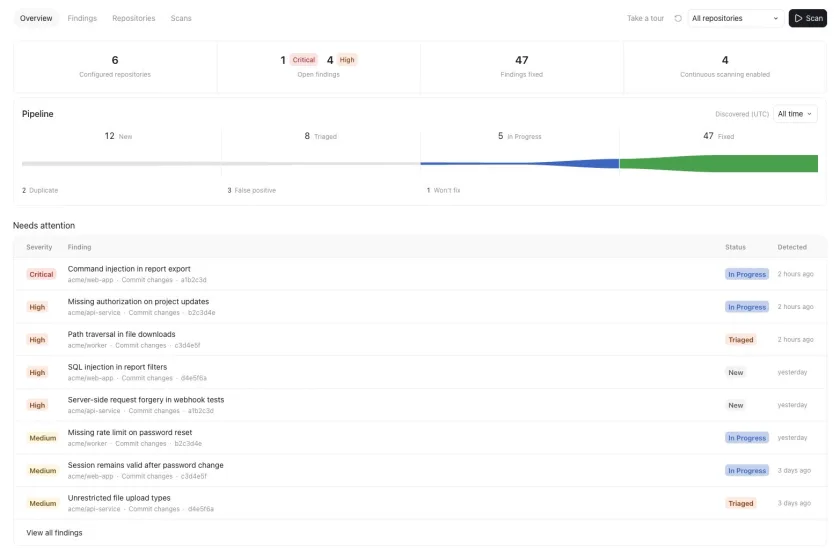
GitHub 풀 리퀘스트에 게시되는 보안 검토는 보안 검토를 참고하세요.
다음 작업 선택
로컬 스캔 후에는 스캔 범위와 발견 사항을 검토한 다음 수행할 작업을 결정하세요.
| 작업 | 가이드 |
|---|---|
| 특정 서비스에 집중해 스캔하거나 보안 맥락 추가 | 보안 스캔 실행 |
| 동일한 저장소나 폴더를 반복 검토 | 심층 스캔 실행 |
| 풀 리퀘스트, 커밋 또는 로컬 diff 확인 | 코드 변경 사항 검토 |
| 다른 스캐너나 이슈 추적기의 발견 사항 평가 | 백로그 분류 |
| 패치를 생성하고 문제 해결 여부 확인 | 발견 사항 수정 및 검증 |
| 결과를 공유하거나 수정 작업 배정 | 발견 사항 내보내기 및 추적 |
자동화하려면 CLI 가이드를 참고하여 저장소 일괄 스캔 또는 CI에서 스캔 실행을 수행하세요. 명령과 기본값은 CLI 레퍼런스에서 확인하세요.
Codex Security는 애플리케이션 코드를 스캔합니다. Codex 자체에 적용되는 권한과 샌드박스 제어는 에이전트 승인 및 보안을 참고하세요.