
Codex Security 플러그인 빠른 시작
Codex Security 플러그인 빠른 시작
Codex Security 플러그인을 설치하고 첫 번째 읽기 전용 스캔을 실행한 후 Codex에서 결과를 검토합니다.
Codex Security는 코드의 취약점을 스캔하고 가능성이 있는 발견 사항을 검증합니다. 보고할 수 있는 각 문제에 대해 결과를 검토하는 데 필요한 증거와 해결 지침을 제공합니다. 소유하고 있거나 평가 권한이 있는 코드만 스캔하세요.
이 빠른 시작 가이드에 따라 플러그인을 설치하고 Codex에서 로컬 저장소에 표준 읽기 전용 스캔을 실행하세요.
플러그인 설치
- ChatGPT 데스크톱 앱에서 Codex를 엽니다.
- Plugins를 열고 Codex Security를 검색하거나 Codex Security 플러그인 설치를 선택합니다.
- 플러그인이 활성화되어 있는지 확인한 다음 사이드바에서 Security를 엽니다.
- 터미널에서 평가하려는 리포지토리로 이동하여 Codex를 시작합니다.
codex/plugins을 입력하고 Codex Security를 검색한 다음 Install plugin을 선택합니다./new을 입력하여 해당 리포지토리에 대한 새 채팅을 시작합니다.
첫 번째 스캔 실행
최상의 스캔 품질을 얻으려면 xhigh 추론 노력으로
gpt-5.6-sol을 사용하세요.

스캔 설정 열기
사이드바에서 Security를 선택하고 Scans를 연 다음 + Scan을 선택합니다.
코드베이스와 스캔 영역 선택
기존 리포지토리를 선택하거나 다른 폴더를 사용합니다. Codebase를 선택하고 Deep scan은 끈 상태로 두고 전체 리포지토리 또는 하나의 폴더를 선택합니다. 브랜치와 리비전이 스캔하려던 코드를 가리키는지 확인합니다.
관련 컨텍스트 추가
모델과 추론 노력을 선택합니다. 검토의 방향을 정하는 데 필요한 특정 공격 벡터, 보안에 민감한 영역 또는 리포지토리 세부 정보를 설명해야 하는 경우에만 Additional context를 엽니다.
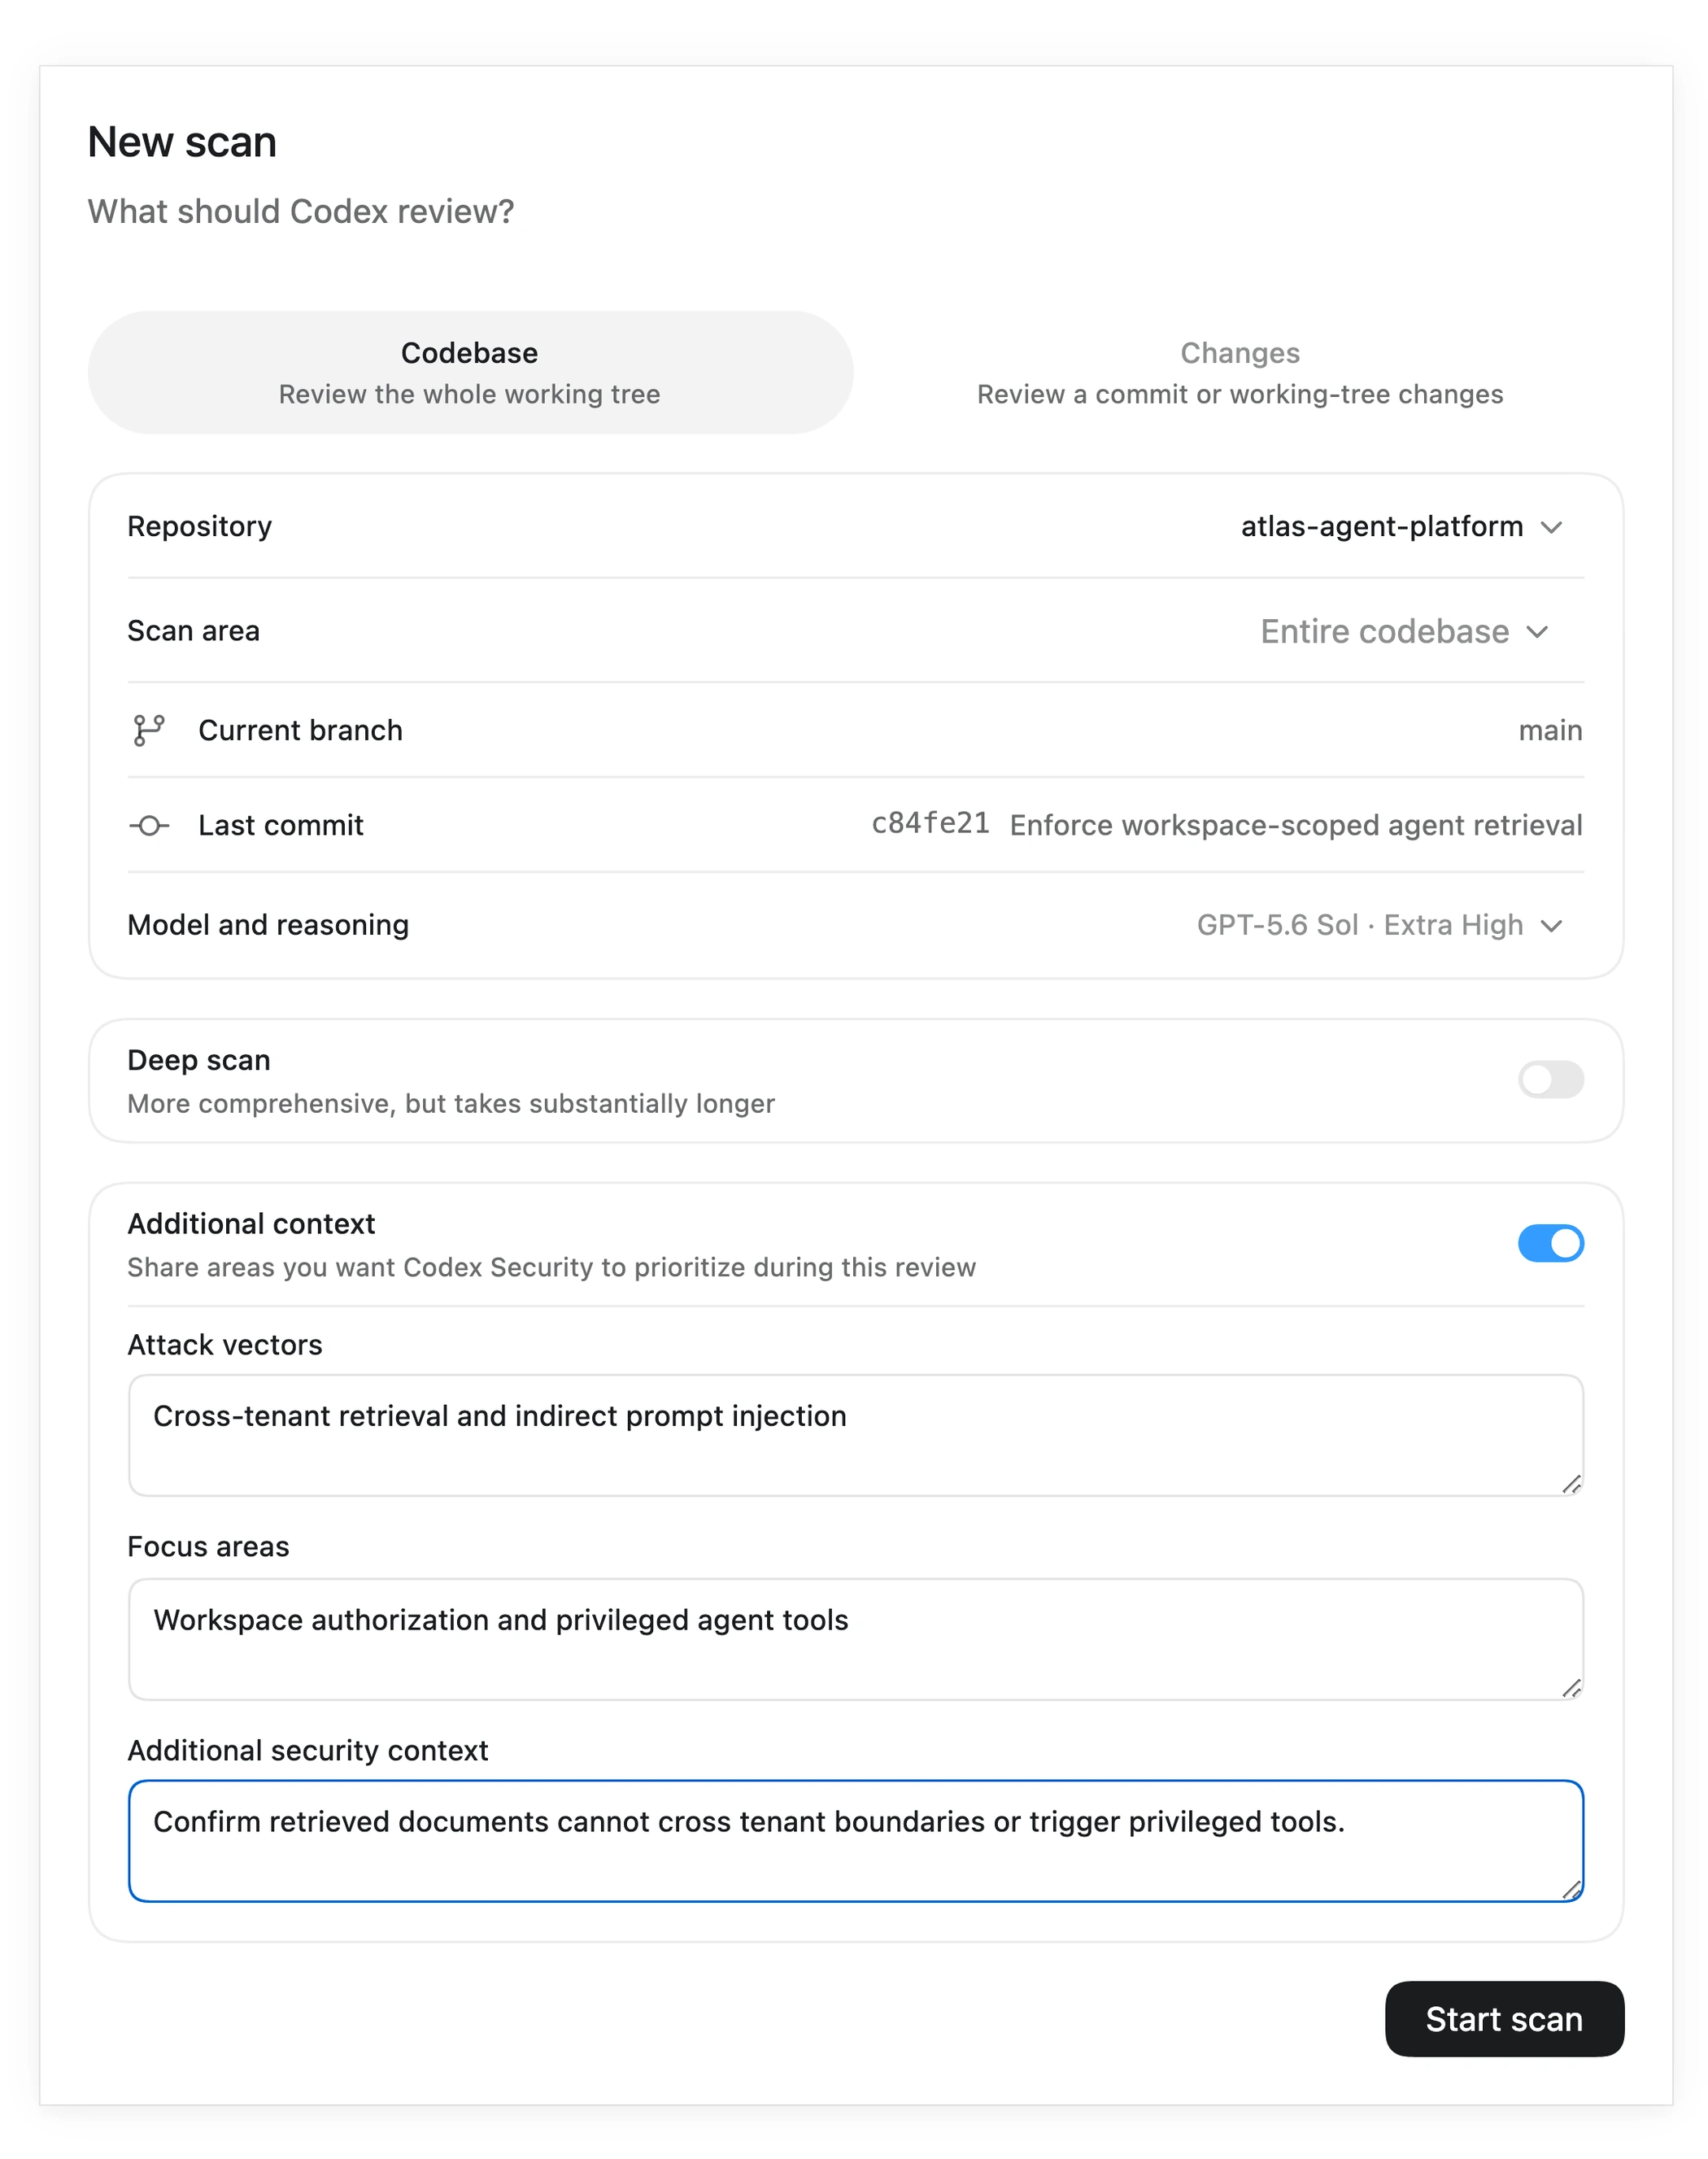
추가 컨텍스트를 켜서 공격 벡터, 중점 영역 및 관련 보안 지침을 설명합니다. 스캔 시작
Start scan을 선택하고 Security 워크벤치에서 스캔 단계를 확인합니다. 스캔을 수행하는 Codex 작업을 살펴보려면 View activity를 선택합니다.
결과 검토
완료된 스캔을 열어 발견 사항, 검사 범위 및 사용 가능한 보고서 아티팩트를 살펴봅니다. 여러 스캔의 문제를 검토하려면 Findings를 사용하고, 리포지토리의 스캔 기록을 살펴보려면 Repositories를 사용합니다.
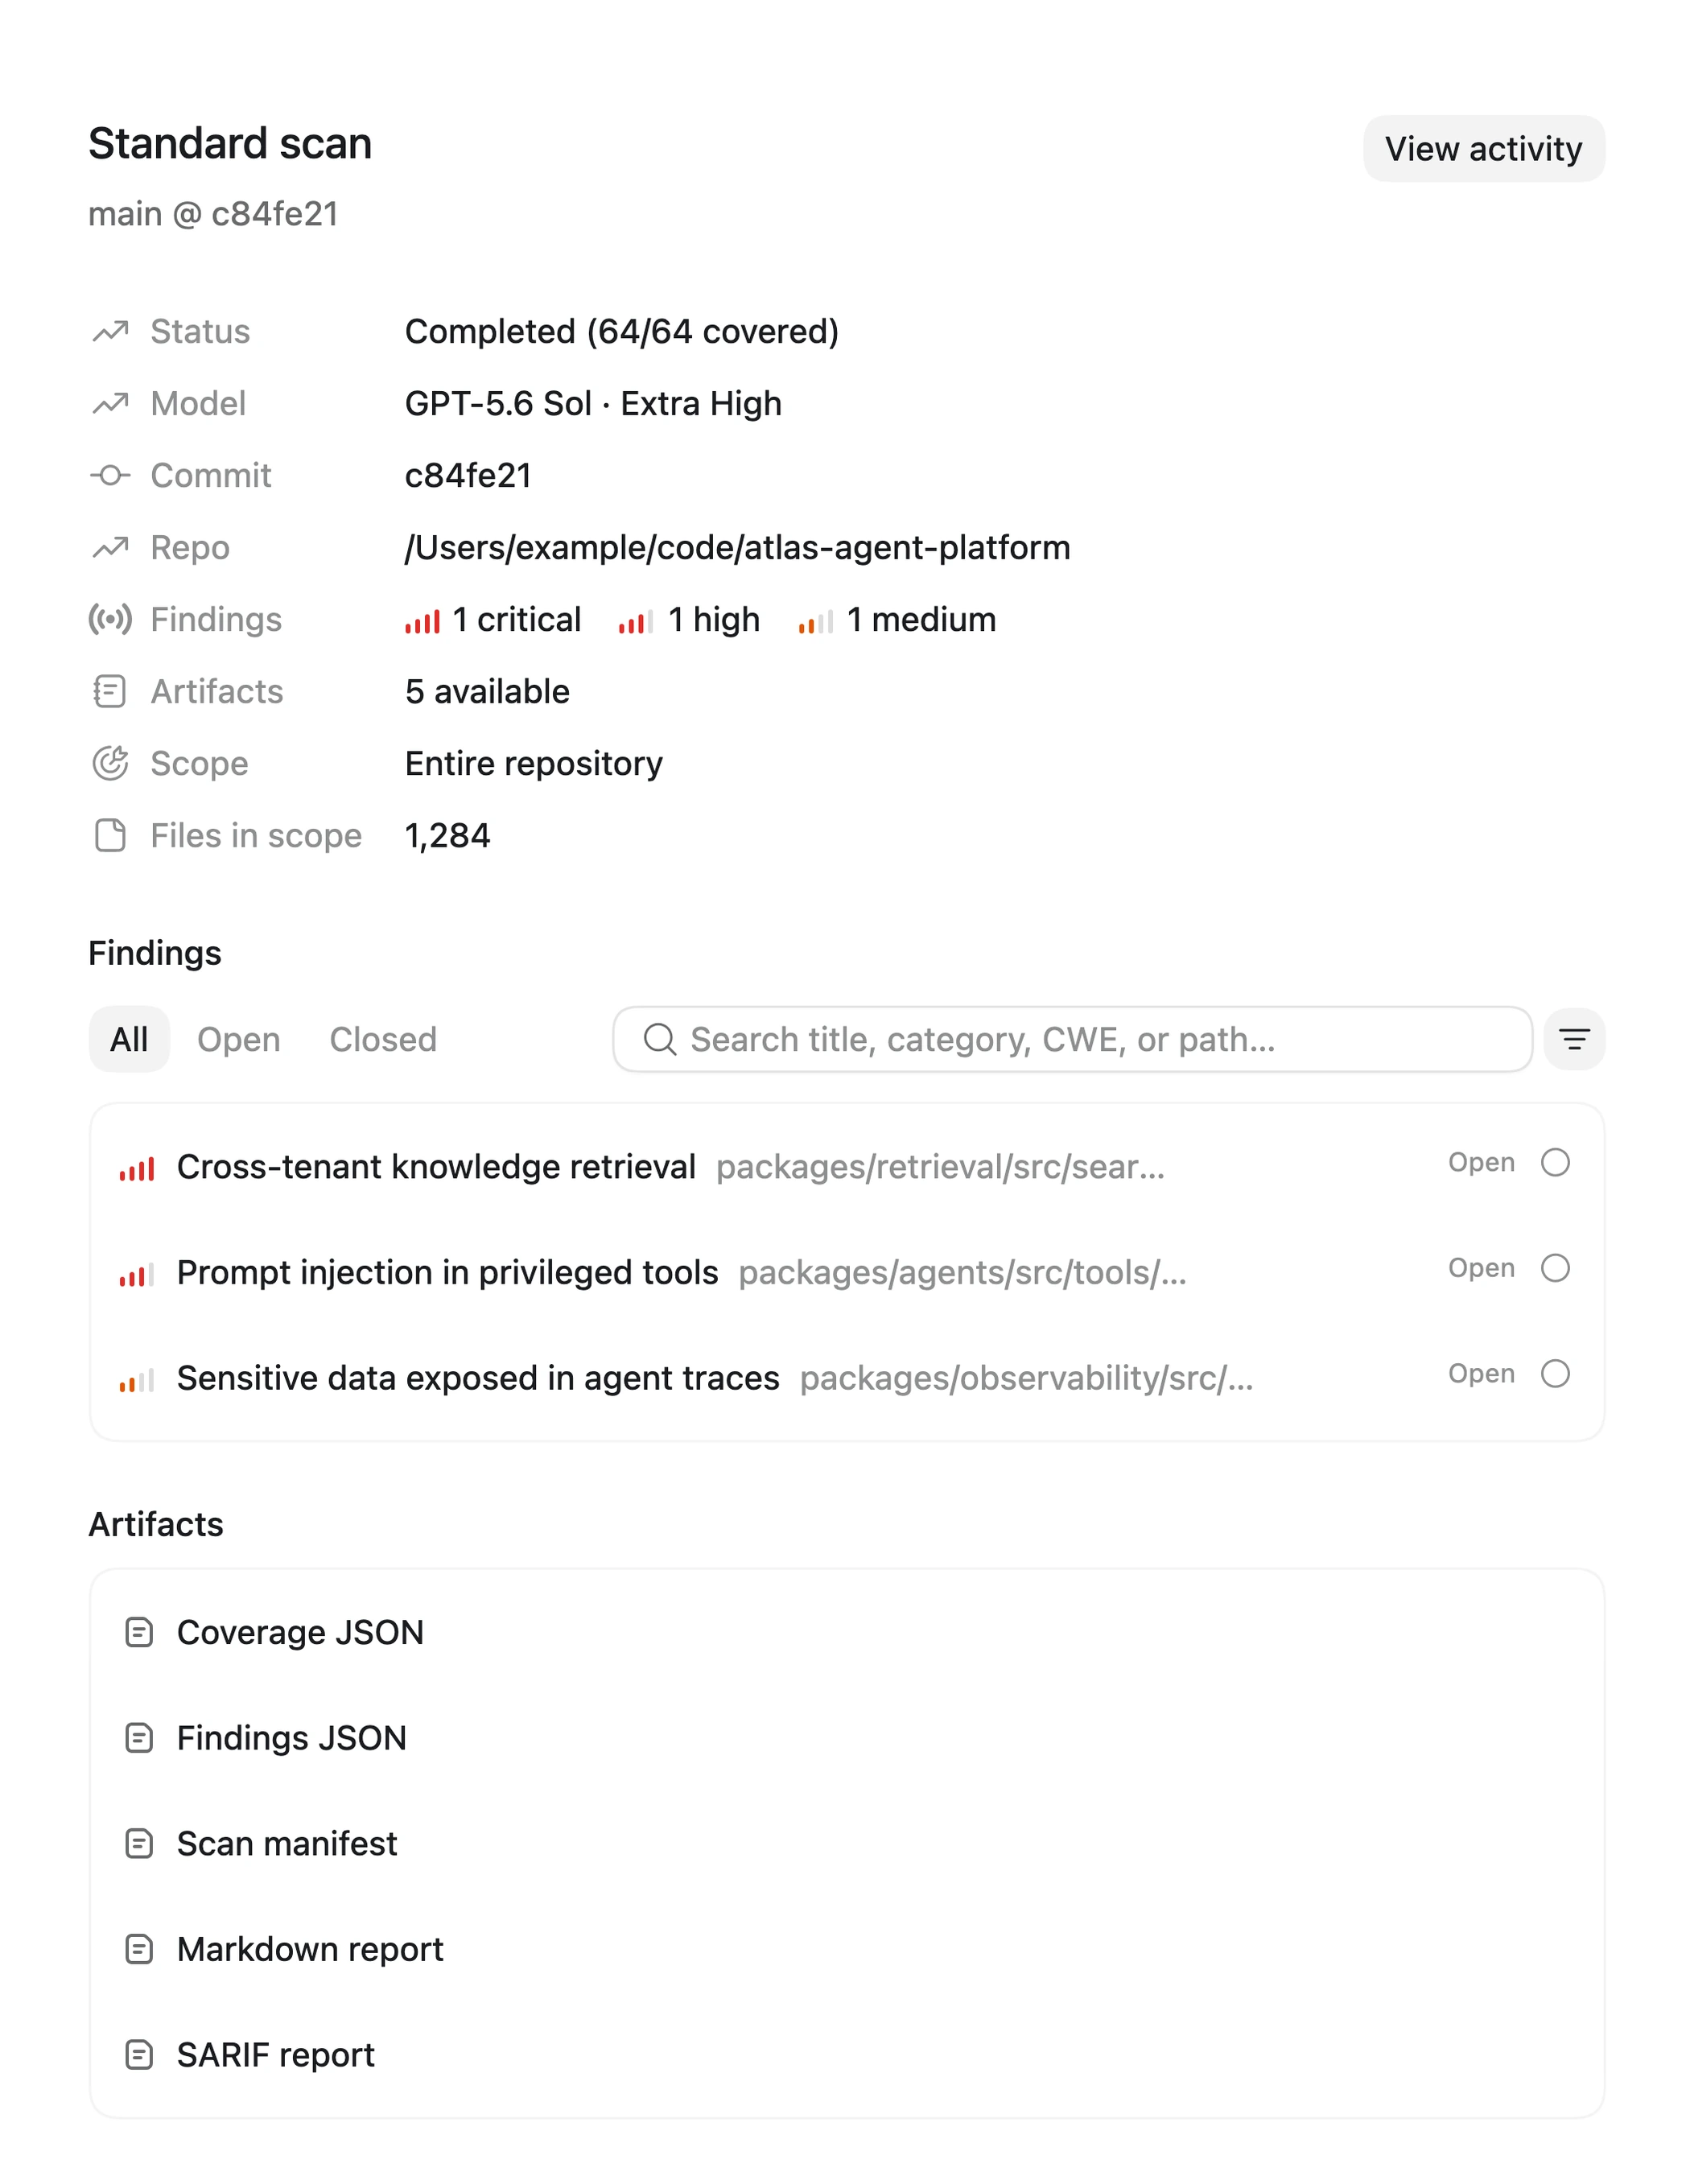
Security 워크벤치에서 스캔 결과, 발견 사항 및 검사 범위를 검토합니다.


표준 스캔 요청하기
새 채팅에서 다음 프롬프트를 보냅니다.
Run a Codex Security scan on this repository.스캔이 완료될 때까지 대기
Codex는 설정 작업 공간을 열지 않고 터미널에서 스캔을 실행합니다. Codex가 완료되었다고 보고할 때까지 작업을 계속 실행하세요. Codex가 구성상의 제한을 식별하면 구성 업데이트를 승인하기 전에 해당 제한과 제안된 변경 사항을 정확히 검토하세요.
결과 검토
터미널에서 요약을 검토한 다음 생성된
report.md을 열어 전체 결과를 확인합니다.
스캔에서 생성되는 항목
완료된 스캔은 Scans에서 계속 사용할 수 있습니다. Security 워크벤치에서 발견 사항과 검사 범위를 검토하거나 Findings 및 Repositories에서 관련 발견 사항과 리포지토리 기록을 살펴보세요. 또한 스캔은 아래 파일을 생성합니다.
완료된 각 스캔은 터미널에 요약을 보고하고 아래 파일을 생성합니다.
report.md: 스캔 결과를 읽을 수 있는 기본 진입점입니다.findings/<slug>/: 상세 취약점 보고서와 이를 뒷받침하는 개념 증명 파일을 사용할 수 있을 때 제공됩니다.hardening/: 구조적 보안 강화 지침과 이를 뒷받침하는 제안 또는 다이어그램을 사용할 수 있을 때 제공됩니다.- 자동화 및 통합을 위한 구조화된 스캔 데이터는
scan-manifest.json,findings.json및coverage.json에 있습니다. 이러한 파일을 열지 않고도 검사 결과를 검토할 수 있습니다.
결과를 공유하거나 보관할 때는 전체 스캔 디렉터리를 함께 유지하여
report.md의 링크가 계속 작동하도록 하세요.
다음 워크플로 선택
- Security 워크벤치 사용하기: 데스크톱 앱에서 저장된 스캔, 발견 사항, 저장소 및 스캔 활동을 관리하려는 경우에 사용합니다.
- CLI에서 스캔 실행하기: 베타 액세스 권한이 있고 구조화된 결과를 제공하는 반복 가능한 터미널 워크플로가 필요한 경우에 사용합니다.
- 표준 또는 범위 지정 스캔 실행하기: 기본 워크플로로 저장소 또는 단일 폴더를 스캔하려는 경우에 사용합니다.
- 첫 스캔 평가하기: 알려진 문제를 기준으로 결과를 확인하고 다시 스캔할 시점을 결정하려는 경우에 사용합니다.
- 정밀 스캔 실행하기: 더 포괄적인 스캔이 필요하고 완료될 때까지 더 오래 기다릴 수 있는 경우에 사용합니다.
- 코드 변경 사항 검토하기: 대상이 pull request, 커밋, 브랜치 범위 또는 작업 트리 패치인 경우에 사용합니다.
- 백로그 분류하기: 검토할 기존 보안 발견 사항이 있는 경우에 사용합니다.
- 발견 사항 수정 및 검증하기: 발견 사항 하나를 수정 대상으로 수락한 후 사용합니다.
- 발견 사항 내보내기 또는 추적하기: JSON, CSV, SARIF, 승인이 필요한 Linear, GitHub 또는 Jira 이슈나 비공개 GitHub Security Advisory 초안이 필요한 경우에 사용합니다.
- 취약점 보고서 작성하기: 제공된 발견 사항, 공개 메모, 소스 및 PoC를 완성도 높은 독립형 보고서로 만들려는 경우에 사용합니다.
- 보안 강화 제안하기: 스캔 결과 또는 기타 보안 증거를 바탕으로 구조적 또는 아키텍처 옵션을 얻으려는 경우에 사용합니다.