
Codex Security eklentisi hızlı başlangıç kılavuzu
Codex Security eklentisi hızlı başlangıç kılavuzu
Codex Security eklentisini yükleyin, ilk salt okunur taramanızı çalıştırın ve sonucu Codex'te inceleyin.
Codex Security, kodunuzu güvenlik açıklarına karşı tarar ve makul görünen bulguları doğrular. Raporlanabilir her sorun için sonucu incelemek üzere ihtiyaç duyduğunuz kanıtları ve düzeltme rehberliğini sunar. Yalnızca sahibi olduğunuz veya değerlendirme iznine sahip olduğunuz kodu tarayın.
Eklentiyi yüklemek ve Codex'te yerel bir depoda standart, salt okunur bir tarama çalıştırmak için bu hızlı başlangıç kılavuzunu izleyin.
Eklentiyi yükleyin
- ChatGPT masaüstü uygulamasında Codex'i açın.
- Plugins bölümünü açın, Codex Security araması yapın veya Codex Security eklentisini yükleyin seçeneğini belirleyin.
- Eklentinin etkin olduğunu doğrulayın, ardından kenar çubuğunda Security bölümünü açın.
- Terminalinizde değerlendirmek istediğiniz depoya gidin ve Codex'i başlatın:
codex/pluginsgirin, Codex Security araması yapın ve Install plugin seçeneğini belirleyin.- Depo için yeni bir sohbet başlatmak üzere
/newgirin.
İlk taramanızı çalıştırın
En iyi tarama kalitesi için gpt-5.6-sol modelini
xhigh muhakeme eforuyla kullanın.

Tarama kurulumunu açın
Kenar çubuğunda Security bölümünü seçin, Scans bölümünü açın ve + Scan seçeneğini belirleyin.
Kod tabanını ve tarama alanını seçin
Mevcut bir depoyu seçin veya başka bir klasör kullanın. Codebase seçeneğini belirleyin, Deep scan seçeneğini kapalı bırakın ve deponun tamamını ya da bir klasörü seçin. Dalın ve revizyonun taramak istediğiniz kodu tanımladığını doğrulayın.
İlgili bağlamı ekleyin
Modeli ve muhakeme eforunu seçin. Additional context bölümünü yalnızca incelemeye yön vermesi gereken belirli bir saldırı vektörünü, güvenlik açısından hassas bir alanı veya depo ayrıntısını açıklamanız gerektiğinde açın.
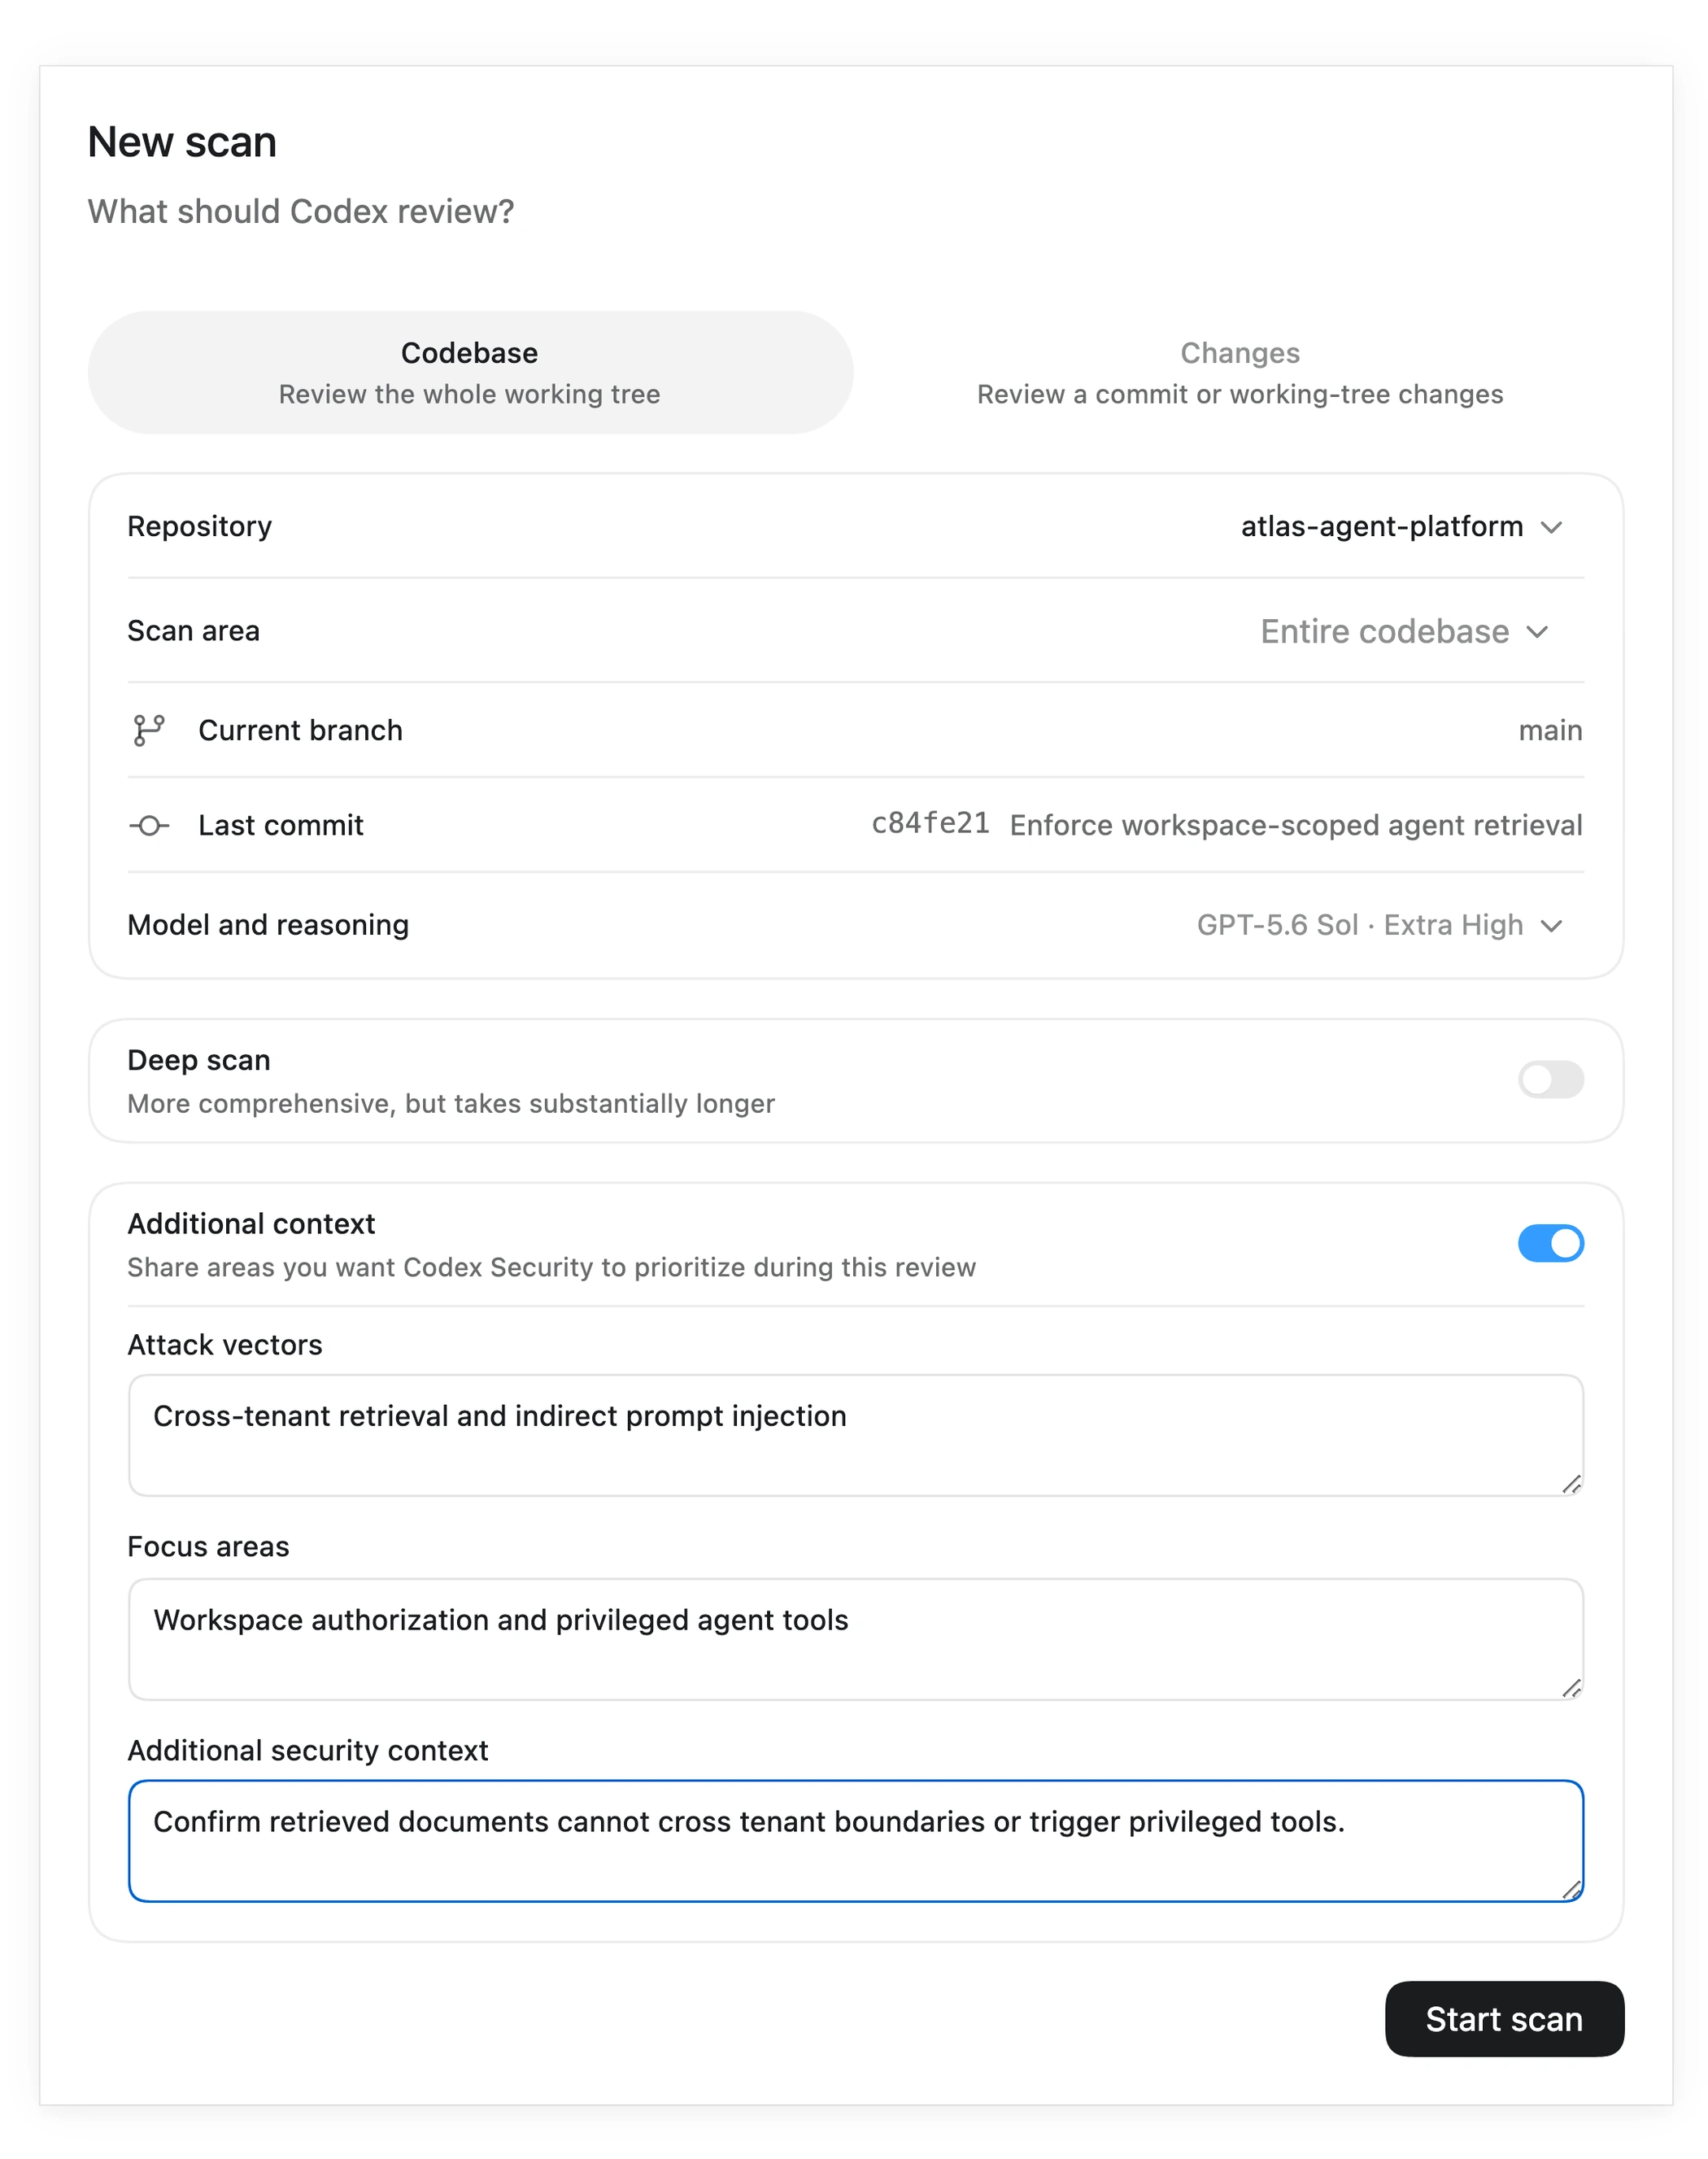
Saldırı vektörlerini, odak alanlarını ve ilgili güvenlik rehberliğini açıklamak için ek bağlamı etkinleştirin. Taramayı başlatın
Start scan seçeneğini belirleyin ve Security çalışma alanında tarama aşamalarını izleyin. Taramayı gerçekleştiren Codex görevini incelemek için View activity seçeneğini belirleyin.
Sonucu inceleyin
Bulguları, kapsamı ve mevcut rapor yapıtlarını incelemek için tamamlanan taramayı açın. Taramalardaki sorunları incelemek için Findings, bir deponun tarama geçmişini incelemek için ise Repositories bölümünü kullanın.
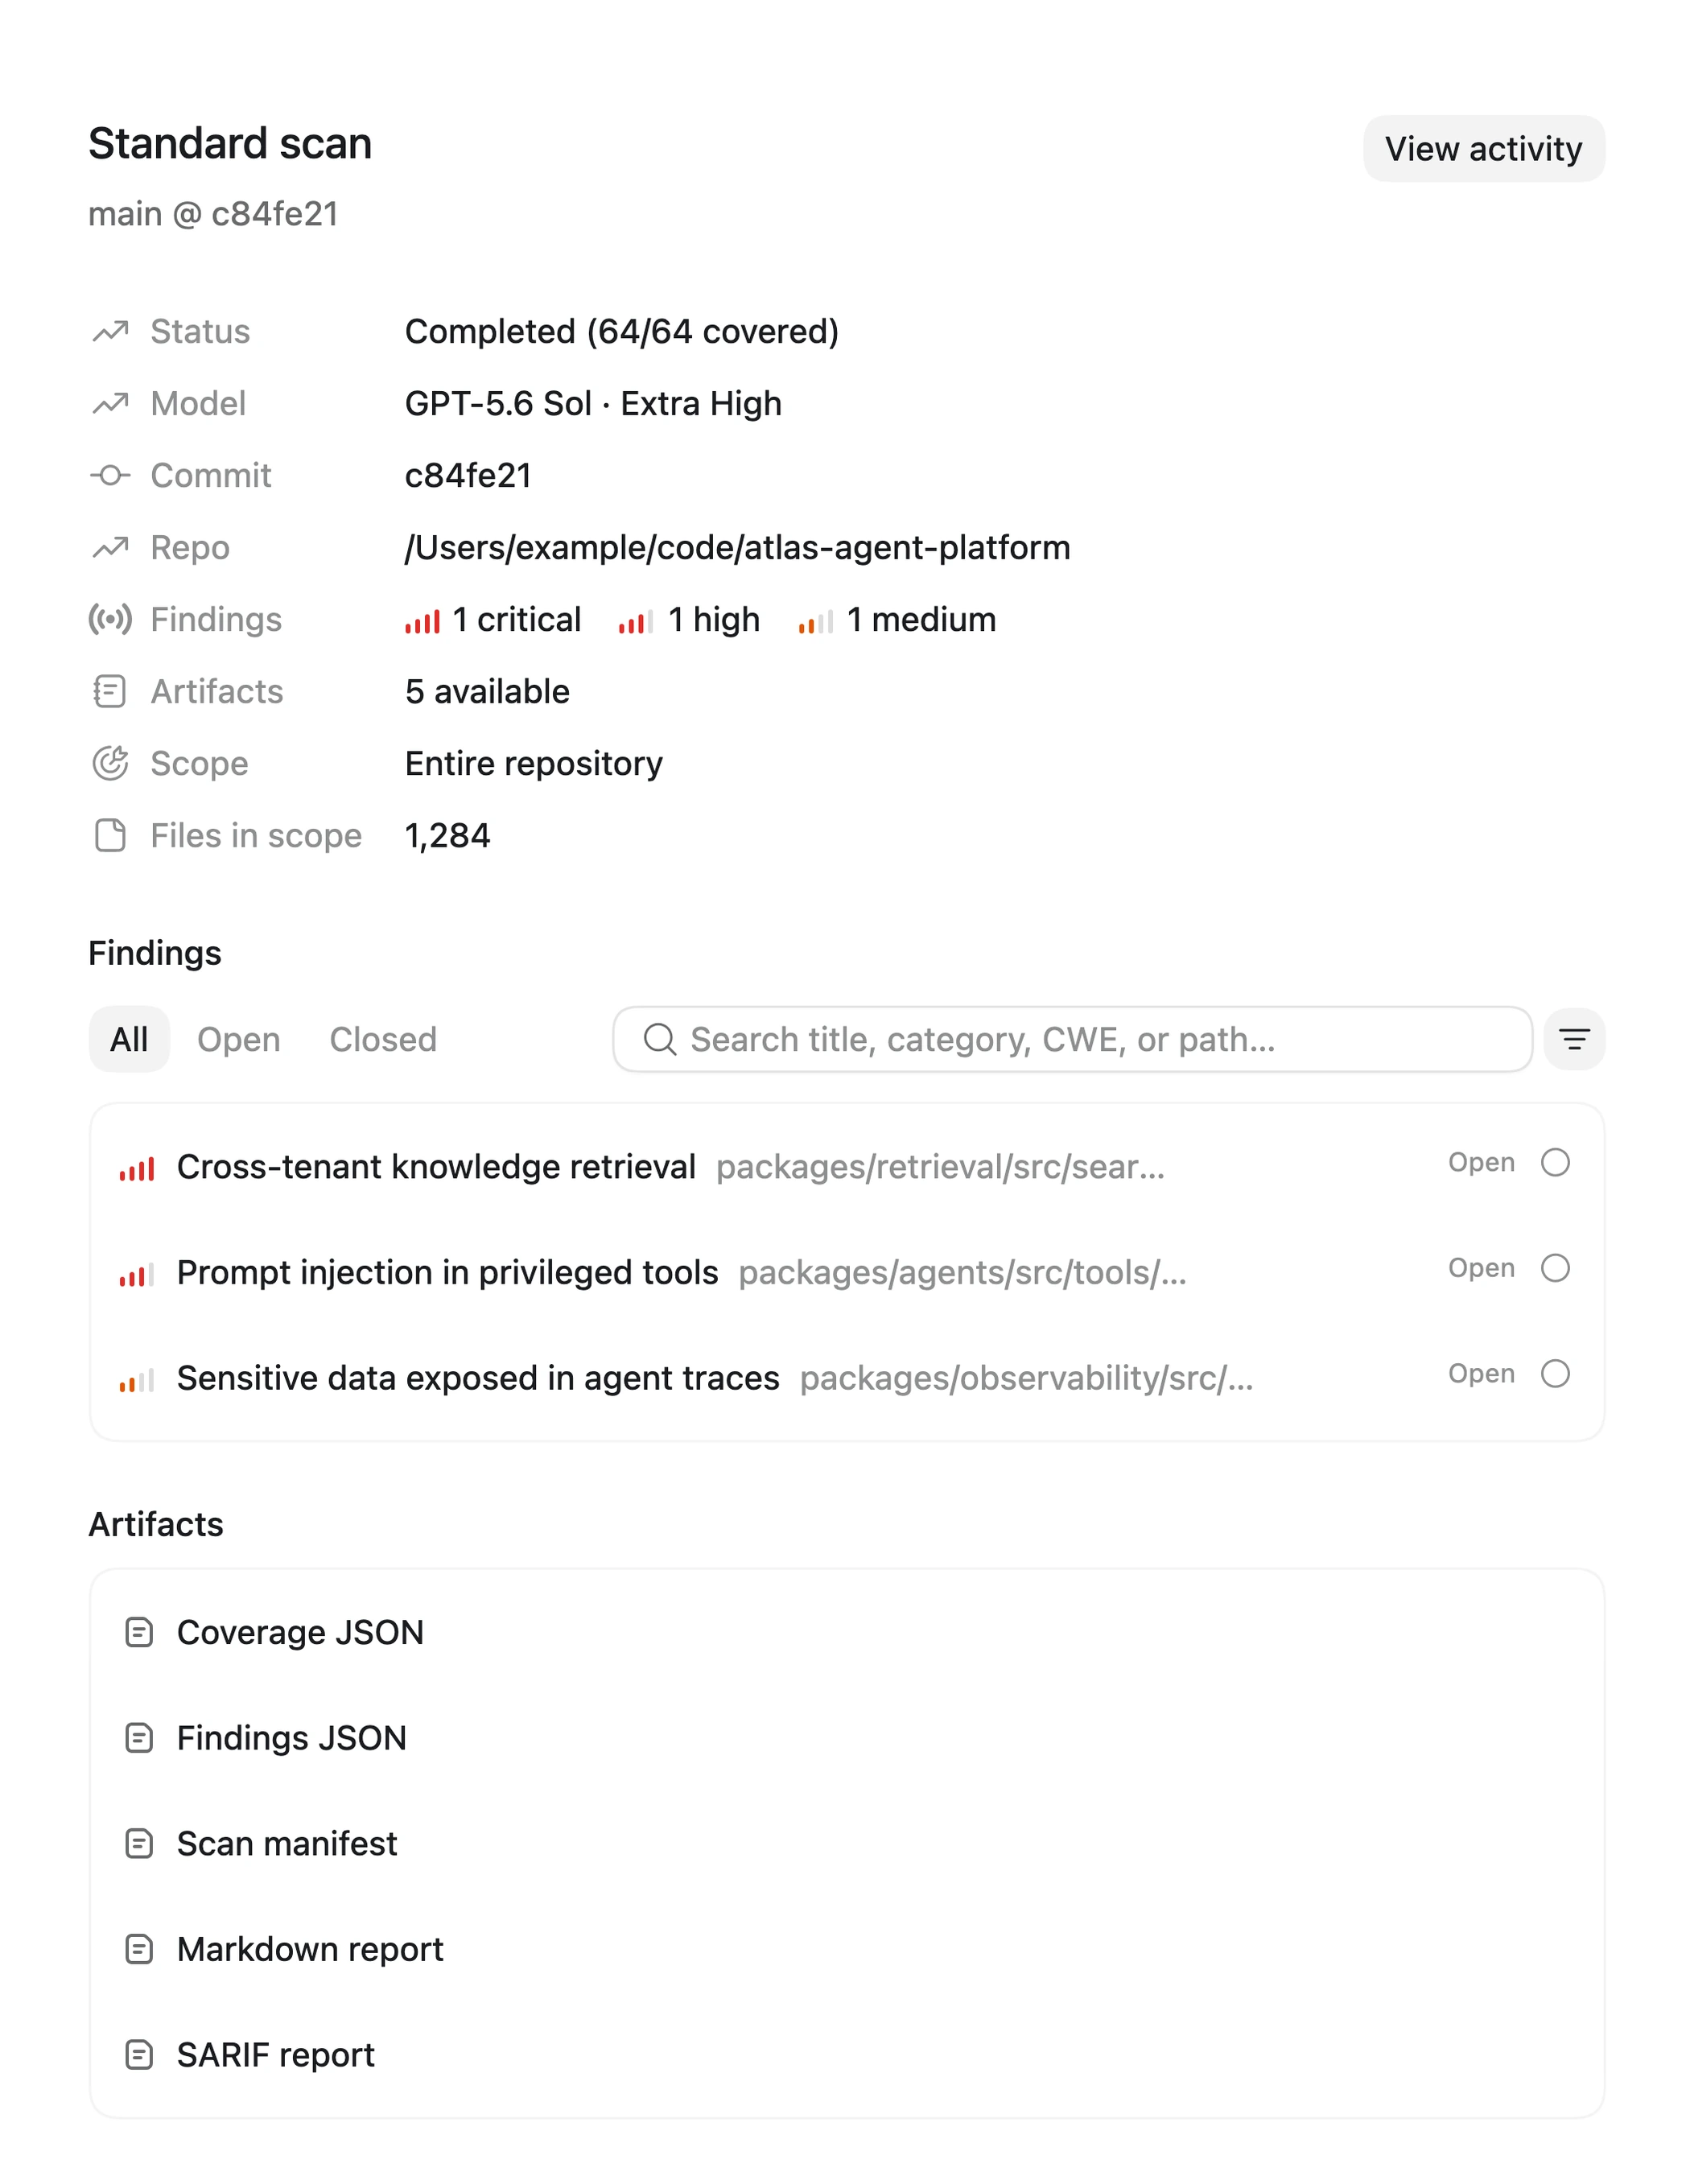
Tarama sonuçlarını, bulguları ve kapsamı Security çalışma alanında inceleyin.


Standart bir tarama isteyin
Yeni sohbette şu istemi gönderin:
Run a Codex Security scan on this repository.Taramanın tamamlanmasını bekleyin
Codex, bir kurulum çalışma alanı açmadan taramayı terminalde çalıştırır. Codex tamamlandığını bildirene kadar görevi çalışır durumda tutun. Codex bir yapılandırma sınırlaması belirlerse yapılandırma güncellemesini onaylamadan önce sınırlamayı ve önerilen değişikliğin tam içeriğini inceleyin.
Sonucu inceleyin
Terminaldeki özeti inceleyin, ardından sonucun tamamı için oluşturulan
report.mddosyasını açın.
Taramanın oluşturduğu öğeler
Tamamlanan taramalar Scans bölümünde kullanılabilir durumda kalır. Bulgularını ve kapsamlarını Security çalışma alanında inceleyin veya ilgili bulguları ve depo geçmişini Findings ve Repositories bölümlerinde denetleyin. Tarama ayrıca aşağıdaki dosyaları oluşturur.
Tamamlanan her tarama terminalde bir özet bildirir ve aşağıdaki dosyaları oluşturur.
- Tarama sonuçlarının birincil ve okunabilir giriş noktası olan
report.md. - Ayrıntılı güvenlik açığı raporları ve destekleyici kavram kanıtlama dosyaları mevcut olduğunda
findings/<slug>/. - Yapısal sağlamlaştırma rehberliği ile destekleyici öneriler veya diyagramlar mevcut olduğunda
hardening/. - Otomasyon ve entegrasyonlar için
scan-manifest.json,findings.jsonvecoverage.jsoniçindeki yapılandırılmış tarama verileri. Tarama sonuçlarını bu dosyaları açmadan inceleyebilirsiniz.
Sonuçları paylaşırken veya arşivlerken tam tarama dizinini bir arada tutun; böylece
report.md içindeki bağlantılar çalışmaya devam eder.
Sonraki iş akışınızı seçin
- Masaüstü uygulamasında kaydedilmiş taramaları, bulguları, depoları ve tarama etkinliğini yönetmek için Security çalışma tezgâhını kullanın.
- Beta erişiminiz varsa ve yapılandırılmış sonuçlar sunan, tekrarlanabilir bir terminal iş akışına ihtiyacınız varsa CLI'dan bir tarama çalıştırın.
- Bir depoyu veya tek bir klasörü varsayılan iş akışıyla taramak istediğinizde standart ya da kapsamı belirlenmiş bir tarama çalıştırın.
- Sonuçları bilinen sorunlarla karşılaştırmak ve ne zaman yeniden tarama yapılacağına karar vermek için ilk taramayı değerlendirin.
- Daha kapsamlı bir taramaya ihtiyacınız olduğunda ve tamamlanması için daha uzun süre bekleyebildiğinizde derin tarama çalıştırın.
- Hedef bir pull request, commit, dal aralığı veya çalışma ağacı yaması olduğunda kod değişikliklerini inceleyin.
- İncelenecek mevcut güvenlik bulgularınız olduğunda birikmiş işleri önceliklendirin.
- Bir bulguyu giderilmek üzere kabul ettikten sonra bulguyu düzeltip doğrulayın.
- JSON, CSV, SARIF, onay kapılı bir Linear, GitHub veya Jira kaydına ya da özel bir GitHub Security Advisory taslağına ihtiyaç duyduğunuzda bulguları dışa aktarın veya takip edin.
- Sağlanan bulguları, açıklama notlarını, kaynak kodunu ve PoC'leri özenle hazırlanmış, kendi başına yeterli raporlara dönüştürmek istediğinizde güvenlik açığı raporları yazın.
- Tarama sonuçlarına veya diğer güvenlik kanıtlarına dayalı yapısal ya da mimari seçenekler istediğinizde güvenlik sağlamlaştırması önerin.