Codex Security
Codex Security ile kodu tarayın, bulguları araştırın ve düzeltmeleri inceleyin.
Codex Security, kodu güvenlik açıkları açısından inceler ve bunları araştırıp düzeltmek için kullanabileceğiniz kanıtları raporlar. Kodunuzun nerede bulunduğuna ve sonuçları nasıl incelemek istediğinize göre çalıştırma yöntemini seçin.
Nereden başlayacağınızı seçin
| Kullanım | Yapmak istediğiniz | Buradan başlayın |
|---|---|---|
| Codex Security Cloud | Bağlı GitHub depolarını Codex bulutunda tarayın veya yeni commit'leri izleyin. | Bulut kurulumu |
| Codex Security eklentisi | Codex'te yerel bir depoyu tarayın ve bulguları etkileşimli olarak ele alın. | İlk yerel taramanızı çalıştırın |
| Codex Security CLI | Tekrarlanabilir terminal taramaları çalıştırın veya CI'a denetimler ekleyin. | CLI hızlı başlangıç |
| Codex Security SDK | Bir uygulama veya geliştirici aracında taramalar çalıştırın ve sonuçları işleyin. | SDK kılavuzu |
İlk yerel taramanız için eklentiyi kullanın. ChatGPT masaüstü uygulamasında Codex'i seçin, Codex Security'yi yükleyin ve kenar çubuğunda Security'yi açın. Security çalışma alanı, kaydedilen taramaları ve bulguları inceleyebilmeniz için saklar. Eklentiyi Codex CLI'da da kullanabilirsiniz.
Codex Security CLI ve SDK, herkese açık @openai/codex-security paketinde dağıtılır. OpenAI çıkarımını kullanan taramalar için Codex Security erişimi gerekir. Çalışma zamanı ve kimlik doğrulama gereksinimleri için ilgili hızlı başlangıç kılavuzuna bakın.
Codex Security Cloud, web üzerinde ve masaüstü uygulamasında araştırma önizlemesi olarak sunulan ayrı bir eklentidir. Çalışma alanı erişimi, GitHub bağlantısı ve uyumlu bir Codex bulut ortamı gerektirir. Kurulum sırasında depoyu bağlayabilir ve bir ortam oluşturabilirsiniz.
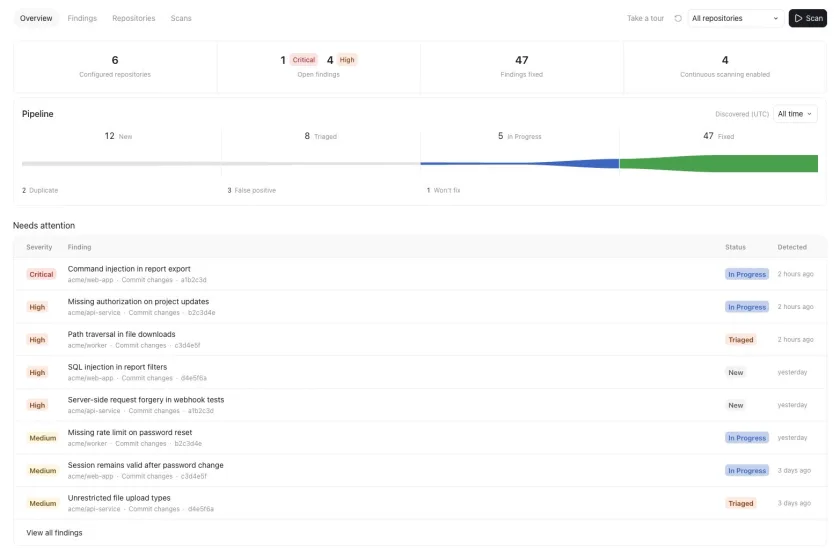
GitHub çekme isteklerinde yayımlanan güvenlik incelemeleri için Güvenlik İncelemesi sayfasına bakın.
Sonraki görevi seçin
Yerel bir taramadan sonra, bir sonraki adıma karar vermeden önce taramanın kapsamını ve bulgularını inceleyin.
| Görev | Kılavuz |
|---|---|
| Taramayı bir hizmete odaklayın veya güvenlik bağlamı ekleyin | Güvenlik taraması çalıştırın |
| Aynı depoyu veya klasörü tekrar tekrar inceleyin | Derin tarama çalıştırın |
| Bir çekme isteğini, commit'i veya yerel diff'i kontrol edin | Kod değişikliklerini inceleyin |
| Başka bir tarayıcıdan veya sorun takip sisteminden gelen bulguları değerlendirin | Biriken bulguları önceliklendirin |
| Bir yama oluşturun ve sorunu giderip gidermediğini kontrol edin | Bulguları düzeltin ve doğrulayın |
| Sonuçları paylaşın veya düzeltme işlerini atayın | Bulguları dışa aktarın ve takip edin |
Otomasyon için CLI kılavuzlarını kullanarak depoları toplu olarak tarayın veya CI ortamında tarama çalıştırın. Komutlar ve varsayılan değerler için CLI başvuru kılavuzuna bakın.
Codex Security, uygulama kodunu tarar. Codex'in kendisini yöneten izinler ve korumalı alan kontrolleri hakkında bilgi için Ajan onayları ve güvenlik sayfasına bakın.