将 ChatGPT Work 和 Codex 与 Amazon Bedrock 搭配使用
配置本地 ChatGPT Work 和 Codex 界面,以使用通过 Amazon Bedrock 提供的 OpenAI 模型。
配置本地 ChatGPT Work 和 Codex 界面,以使用通过 Amazon Bedrock 提供的 OpenAI 模型。在此配置中,本地客户端使用 AWS 管理的身份验证和访问控制,将模型请求发送到 Bedrock。
工作原理
将本地 ChatGPT Work 或 Codex 界面的模型提供商配置为 Amazon Bedrock 后,请求路径不会经过 OpenAI 托管的 Responses API。本地客户端将模型请求发送到 Amazon Bedrock;Bedrock 为受支持的 OpenAI 模型提供兼容 OpenAI 的 Responses API 实现。
开始之前
请确保你具备:
- 要使用的 AWS 账户的凭据。
- Amazon Bedrock 中受支持 OpenAI 模型的访问权限。
- 所选模型可用的 AWS 区域的访问权限。
- 调用所选模型或推理配置档案的 AWS 权限。
请检查具体模型的 IAM 要求。例如,通过 Runtime 使用 GPT-6 Sol
还需要对账户的默认项目拥有 bedrock:InvokeModel 权限。请参阅 AWS 的 GPT-6 Sol 设置说明。
设置 Codex 以使用 Amazon Bedrock
选择 Amazon Bedrock 作为提供商
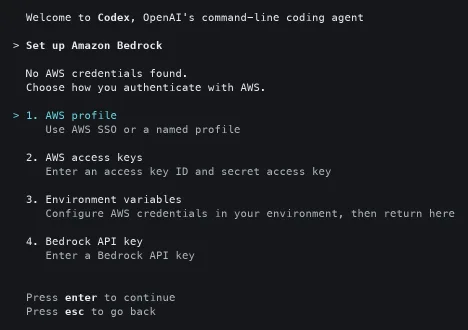
如果 Codex 已使用你的 AWS 凭据访问 Bedrock,请验证连接。首次设置或 CLI 会话处于未登录状态时,请执行以下操作:
- 启动
codex。在登录界面上,选择使用 Amazon Bedrock。 - 选择检测到的 AWS 配置文件或凭据,或选择一种凭据方式。如果 Codex 未找到凭据,请选择 AWS 配置文件、AWS 访问密钥、环境变量 或 Bedrock API key。
- 按照所选凭据方式的提示操作。出现提示时,输入 AWS 区域。如果选择环境变量,请在 shell 中设置这些变量,然后重启 Codex。
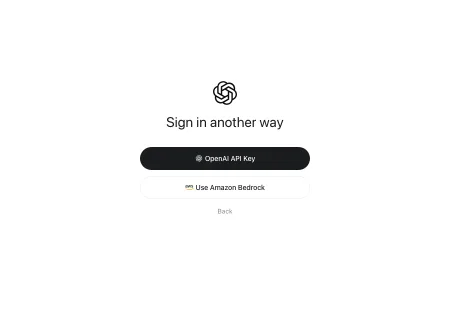
- 在使用其他方式登录 界面上,选择使用 Amazon Bedrock。
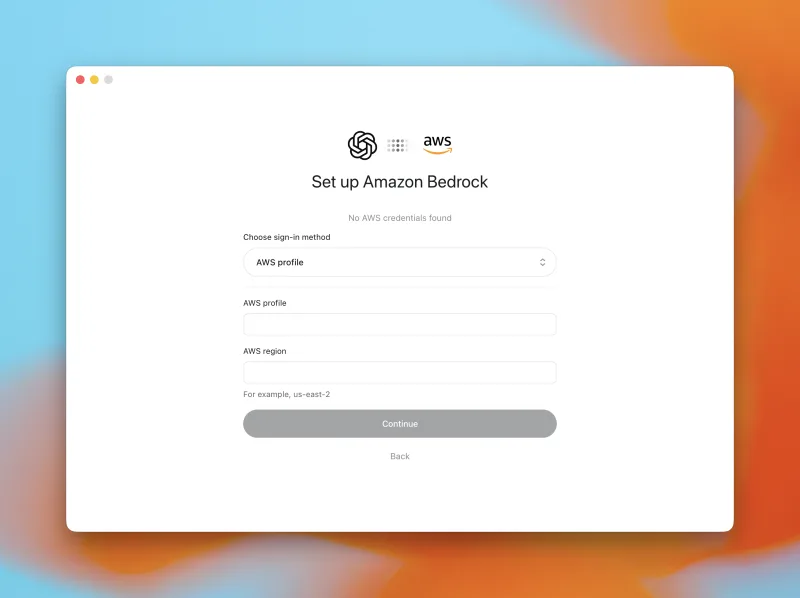
- 在设置 Amazon Bedrock 界面上,打开选择登录方式。选择 AWS 配置文件、AWS 访问密钥 或 Bedrock API key。如果使用 AWS 配置文件,请输入配置文件名称和 AWS 区域,然后选择继续。
手动配置 Bedrock
ChatGPT 桌面应用、Codex CLI、IDE 扩展和 SDK 读取相同的本地配置层。要手动配置提供商或更改端点,请编辑 ~/.codex/config.toml。
根据要使用的 Amazon Bedrock 端点选择提供商:Bedrock Runtime 用于跨区域推理(CRIS),Bedrock Mantle 用于区域内推理。
新配置请使用 Bedrock Runtime。对于 Daybreak Blue 和 Daybreak Red,请按照 Daybreak 模型设置使用 Mantle。
对于 Runtime:
model_provider = "amazon-bedrock-runtime"
web_search = "disabled"配置 AWS 凭证
本地 ChatGPT Work 和 Codex 界面支持两种 Bedrock 身份验证方式,并按以下顺序检查:
- Bedrock API key。
- AWS SDK 凭据链。
Bedrock API key
在本地客户端读取的环境中设置 Bedrock API key。使用 API key 进行身份验证时,必须指定区域。
export AWS_BEARER_TOKEN_BEDROCK="<your-bedrock-api-key>"
export AWS_REGION=us-east-2
在 Windows PowerShell 中:
$env:AWS_BEARER_TOKEN_BEDROCK = "<your-bedrock-api-key>"
$env:AWS_REGION = "us-east-2"
共享 AWS 配置文件
配置共享的 AWS config 和 credentials 文件:
aws configureAWS 访问密钥
将 AWS 访问密钥设置为环境变量:
export AWS_ACCESS_KEY_ID="<your-access-key-id>"
export AWS_SECRET_ACCESS_KEY="<your-secret-access-key>"
对于临时凭证,还需设置会话令牌:
export AWS_SESSION_TOKEN="<your-session-token>"AWS Management Console 凭证
使用 AWS Management Console 凭据登录:
aws loginAWS SSO 或命名配置文件
使用 AWS SSO 登录并选择命名配置档案:
aws sso login --profile codex-bedrock
export AWS_PROFILE=codex-bedrock
联合身份
对于企业 SSO 或 OIDC 联合身份,请在本地客户端之外使用
credential_process 配置联合身份,让 AWS SDK 解析凭据。将浏览器登录、令牌交换、缓存和刷新逻辑放入
AWS 配置档案的 credential_process 辅助程序中。
桌面应用和 IDE 扩展
桌面应用和 IDE 扩展可能不会继承 shell 中的环境变量。请将所需值放入 ~/.codex/.env,然后重启应用或扩展。在 Windows 上,默认路径为 %USERPROFILE%\.codex\.env。
export AWS_BEARER_TOKEN_BEDROCK="<your-bedrock-api-key>"
export AWS_REGION=us-east-2
选择模型
Codex 根据配置的 model_provider 确定在模型选择器中显示哪些模型:对于
amazon-bedrock-runtime,显示 Bedrock Runtime 端点支持的模型;对于
amazon-bedrock,显示 Bedrock Mantle 端点支持的模型。
你也可以在配置文件中指定一个受支持的模型,此项为可选配置。内置提供商自带模型目录。切换端点时,请同时更改提供商和任何显式指定的模型 ID。
验证连接
- 在 Codex CLI 中打开
/status,确认模型提供商与端点一致:Mantle 区域内推理使用amazon-bedrock, Runtime Global 或 Geo 跨区域推理使用amazon-bedrock-runtime。 - 在 ChatGPT 桌面应用中选择 Work 或 Codex,并在重启应用后启动新任务。
- 在 IDE 扩展中,重启扩展后启动新会话。
- 确认所选模型在配置的 AWS 区域中可用,且 AWS 身份具有访问权限。
然后在新任务中发送一条简短的提示词:
Reply with exactly: bedrock-ok预期回复为 bedrock-ok。请在客户端确认提供商和模型;仅凭回复无法识别请求路由。验证部署是否符合要求时,请使用具有只读权限的临时文件夹,验证一个无害的本地工具任务和一轮后续对话。
支持的模型
Bedrock Runtime 提供商使用推理配置档案 ID,Bedrock Mantle 提供商使用模型 ID。所选模型或配置档案必须在你的 AWS 区域中可用,且你的 AWS 身份具有访问权限。
使用 Bedrock Runtime 端点进行 Global 和 Geo 跨区域推理
Global CRIS 可将请求路由到全球受支持的商业 AWS 区域,Geo CRIS 则在配置档案指定的地理范围内路由请求。请选择符合 AWS 权限和数据驻留要求的路由范围。
使用 model_provider = "amazon-bedrock-runtime",并可选择将 model 设置为以下列表中的推理配置档案 ID。提供商使用
https://bedrock-runtime.{region}.amazonaws.com/openai/v1,其中 {region} 是发送请求所在的受支持来源 AWS 区域。Global 和 Geo CRIS 均使用此端点地址。
Global CRIS
受支持的模型和推理配置档案 ID:
- GPT-6 Astra:
global.openai.gpt-6-astra - GPT-6 Sol:
global.openai.gpt-6-sol - GPT-6 Luna:
global.openai.gpt-6-luna
例如,在 ~/.codex/config.toml 中配置使用 Global CRIS 的 Astra:
model_provider = "amazon-bedrock-runtime"
model = "global.openai.gpt-6-astra"
美国 Geo CRIS
受支持的模型和推理配置档案 ID:
- GPT-6 Astra:
us.openai.gpt-6-astra - GPT-6 Sol:
us.openai.gpt-6-sol - GPT-6 Luna:
us.openai.gpt-6-luna
Codex 内置的 Runtime 模型选择器列出美国 Geo 和 Global 变体。
模型和 CRIS 的可用性因来源 AWS 区域而异。请参阅 AWS 的推理配置档案支持的区域和模型,其中链接列出各模型的确切推理配置档案 ID 和区域可用性;另请参阅 AWS 的各模型的区域可用性,再选择提供商和模型。
使用 Bedrock Mantle 端点进行区域内推理
使用 model_provider = "amazon-bedrock",并可选择指定模型 ID。提供商使用
https://bedrock-mantle.{region}.api.aws/openai/v1。
受支持的模型和模型 ID:
- GPT-6 Astra:
openai.gpt-6-astra - GPT-6 Sol:
openai.gpt-6-sol - GPT-6 Luna:
openai.gpt-6-luna
GPT-6 Sol 和 Luna 可通过 us-east-1(北弗吉尼亚)的 Mantle 使用。模型可用性因 AWS 区域而异。请参阅 AWS 的各模型的区域可用性,再选择提供商和模型。有关 GPT-6 Astra,请参阅 GPT-6 Astra 的 Bedrock 模型页面。
Daybreak Blue 和 Daybreak Red
获批客户可通过 Mantle 在
us-east-2(俄亥俄州)使用以下 Daybreak 模型:
- Daybreak Blue:
openai.gpt-daybreak-blue-5.6-sol - Daybreak Red:
openai.gpt-5.6-cyber
注意: 在 OpenAI 托管服务上,你可以独立于模型选择 Daybreak。在 Bedrock 上,上述模型 ID 默认启用 Daybreak 行为,无需额外的 Daybreak 设置。
这些模型支持通过 amazon-bedrock 进行区域内推理。它们不支持 Runtime,也不支持 Geo 和 Global 跨区域推理。请使用上述完整模型
ID,不要添加 us. 或 global. 前缀。请参阅 Daybreak Blue 和 Daybreak Red 的 AWS 模型卡。
通过企业 Daybreak 申请表或你的 OpenAI 客户团队申请访问权限。获批后,请与你的 AWS 客户团队合作,在 Amazon Bedrock 上开通模型。除 Daybreak Red 审批外,GPT-5.6-Cyber 还需要单独的模型专项审批。请与你的 OpenAI 客户团队确认 Daybreak 访问要求。
开通后,在 ~/.codex/config.toml 中显式选择 Daybreak Blue:
model_provider = "amazon-bedrock"
model = "openai.gpt-daybreak-blue-5.6-sol"

[model_providers.amazon-bedrock.aws]
region = "us-east-2"
如果已获批通过 Daybreak Red 访问 GPT-5.6-Cyber,请将模型 ID 替换为
openai.gpt-5.6-cyber,并保持提供商和区域不变。确保已配置
AWS 身份验证,然后
验证所选提供商和模型。
功能可用性
此配置支持本地 ChatGPT Work 和 Codex 工作流。目前不支持托管的网页版 ChatGPT Work、Codex 云端,以及依赖 OpenAI 托管云服务或云端管理的发现机制的功能。Runtime 不支持托管网页搜索;如有需要,请使用 Mantle。
Codex Security CLI 使用自身的提供商配置。请按照其 Amazon Bedrock 设置中的说明操作,而非采用上述原生客户端设置。
功能可用性详情
| 功能 | Amazon Bedrock |
|---|---|
| 访问方式和使用界面 | |
| 网页版 ChatGPT Work | 不可用 |
| Codex 云端 | 不可用 |
| ChatGPT 桌面应用中的 ChatGPT Work 或 Codex | 可用 |
| Codex CLI | 可用 |
| Codex Security CLI | 可用 |
| IDE 扩展 | 可用 |
Codex SDK、codex exec 和可脚本化工作流 | 可用 |
| 模型和多模态 | |
| 通过 Bedrock 使用受支持的 OpenAI 模型进行推理 | 可用 |
| 快速模式 | 不可用 |
| 图像生成和编辑 | 不可用 |
| 语音听写 | 不可用 |
| Runtime 上的托管网页搜索 | 不可用 |
| 本地功能 | |
| Codex Security 插件和本地扫描 | 可用 |
使用 /review 进行本地代码评审 | 可用 |
| 审批请求自动评审 | 可用 |
| 沙箱和权限控制 | 可用 |
| 项目定时任务和独立定时任务 | 可用 |
| 工作树和内置 Git 工具 | 可用 |
| 本地环境和可重复执行的操作 | 可用 |
| Appshots | 可用 |
| 浏览器和远程控制 | |
| 内置浏览器预览和评论 | 可用 |
| 浏览器中的 Computer Use | 受限* |
| 在 Chrome 中使用 ChatGPT | 受限* |
| Computer Use | 受限* |
| SSH 远程连接 | 可用 |
| 移动端远程控制 | 不可用 |
| 自定义和扩展 | |
使用 AGENTS.md 设置自定义指令 | 可用 |
| 技能 | 可用 |
| 插件 | 受限† |
| 插件共享 | 不可用 |
| 连接器 | 不可用 |
| MCP | 可用 |
| 子智能体和自定义智能体 | 可用 |
| 记忆 | 受限* |
| Computer History | 不可用 |
| 云端和集成 | |
| Codex 云端聊天 | 不可用 |
| Sites | 不可用 |
通过 @codex 委派 GitHub issue 和 PR 任务 | 不可用 |
| GitHub 代码评审和自动 PR 评审 | 不可用 |
| Slack 云端集成 | 不可用 |
| Linear 云端集成 | 不可用 |
| 管理、安全和分析 | |
| SAML SSO、MFA 和工作区用户管理 | 不可用 |
requirements.toml 托管配置 | 可用 |
| 云端托管配置策略 | 不可用 |
| ChatGPT 工作区 RBAC 和自定义角色 | 不可用 |
| SCIM、EKM 和域验证 | 不可用 |
| 企业数据保留和驻留控制 | 不可用 |
| 默认不使用 API 或业务数据进行训练 | 可用 |
| 分析仪表板 | 不可用 |
| 分析 API | 不可用 |
| 合规 API 和审计日志 | 不可用 |
| 面向已连接 GitHub 仓库的 Codex Security 云端服务 | 不可用 |
* 此功能目前仅在特定区域可用。请查阅各功能的文档,了解区域限制的更多信息。
† 本地插件包以及无需 ChatGPT 身份验证的 OpenAI 精选插件(包括 Codex Security)可用。需要 ChatGPT 身份验证、连接器或云端托管共享的插件不可用。
使用 Mantle 进行托管网页搜索
对于 Bedrock Mantle 端点:
model_provider = "amazon-bedrock"
web_search = "cached"
故障排查
如果设置失败,请检查以下内容:
- 模型 ID 与受支持的模型完全一致。
- 使用与端点对应的模型提供商:Runtime 端点使用
amazon-bedrock-runtime,Mantle 端点使用amazon-bedrock。 - 指定了模型可用的 AWS 区域。
- Bedrock API key 或 AWS 凭据有效且未过期。
- AWS 身份具有访问所选 Bedrock 模型的权限。
AWS_BEARER_TOKEN_BEDROCK未设置为过期或非预期的密钥。- 使用桌面应用或 IDE 扩展时,所需环境变量已设置在
~/.codex/.env中。
使用 AWS SDK 配置档案进行身份验证时,运行 aws sts get-caller-identity --profile codex-bedrock
确认所选配置档案的身份。将 codex-bedrock 替换为你的配置档案名称;使用默认凭据链时,可省略 --profile。此命令检查 AWS 身份,不检查调用 Bedrock 模型的权限。请单独检查
AWS_BEARER_TOKEN_BEDROCK,避免非预期的 API key 选择不同的身份验证方式。
支持边界
OpenAI Support 可帮助处理 ChatGPT Work 和 Codex 客户端的设置、配置、本地 CLI 行为、桌面应用行为、IDE 扩展行为和本地产品体验问题。
有关 AWS 凭据、IAM 权限、Bedrock 模型访问权限、配额、计费、区域可用性、Bedrock 请求失败、AWS 服务日志或 Bedrock 服务行为的问题,请联系客户的 AWS 管理员或 AWS Support。